Entenda como funcionam os circuitos de jamming de RF, Wi-Fi, Bluetooth e celular, quais componentes são usados em projetos DIY e por que a prática é ilegal em países como os Estados Unidos.
O que é um signal jammer e como ele funciona na prática?
Um signal jammer é, na prática, um transmissor que opera na mesma faixa de frequência do aparelho alvo e cria uma interferência forte o suficiente para atrapalhar a comunicação entre transmissor e receptor. No caso de um cell phone signal jammer, o circuito bloqueia a transmissão entre o celular e a estação base usando a mesma frequência do handset, derrubando redes como UMTS, 3G, CDMA, GSM e PHS. A lógica é bem simples: em vez de decodificar o sinal legítimo, o receptor capta ruído e perde a sincronia. E esse mesmo princípio vale para Wi-Fi, Bluetooth, BLE, GPS e até drones, sempre dependendo da potência e da faixa que o circuito consegue cobrir.
Quais são os três subcircuitos essenciais de um jammer?
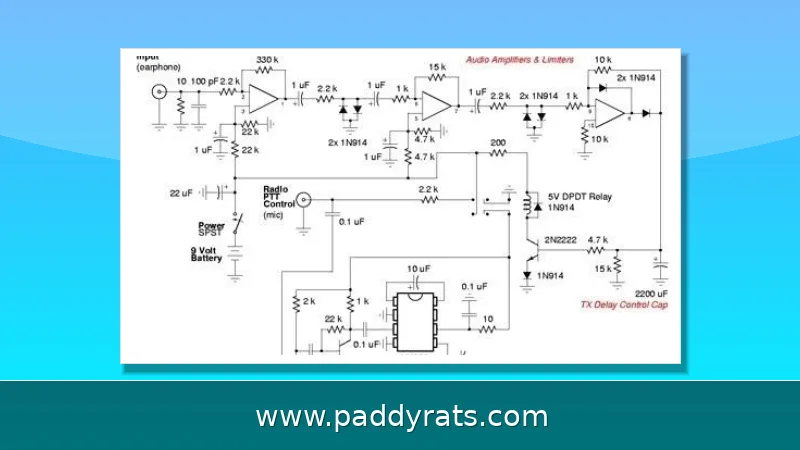
Na prática, todo circuito de jammer depende de três blocos que trabalham em conjunto: o amplificador de RF, o oscilador controlado por tensão (VCO) e o circuito de sintonia. O amplificador é o responsável por dar força ao sinal, e para isso lança mão de um transistor Q1, dos capacitores C4 e C5 e do resistor R1. É essa etapa que pega o sinal vindo do circuito sintonizado e o deixa bem mais forte. Uma vez amplificado, o sinal segue para a antena através do capacitor C6, cuja função é simples mas essencial: bloquear a corrente contínua e deixar passar apenas o sinal alternado. Já o circuito sintonizado, formado pelo capacitor C1 e pelo indutor L1, funciona como um oscilador com resistência praticamente nula. O resultado disso é uma frequência alta, com o mínimo de amortecimento possível. O mecanismo é mais ou menos assim: a energia armazenada no capacitor flui para o indutor, que por sua vez acumula energia magnética. Esse vai e vem constante é justamente o que gera a oscilação que mantém o sistema em funcionamento.
Como montar um jammer caseiro com Arduino e módulo RF 433 MHz?
Entre as alternativas mais baratas para quem quer brincar com jamming em casa, a combinação de um Arduino com um módulo RF de 433 MHz é provavelmente a mais difundida. A lógica é simples: o Arduino gera uma onda quadrada que alimenta o módulo de RF, e esse sinal acaba gerando interferência bem na faixa dos 433 MHz. A alimentação vem de 12 volts, e o custo total do projeto é baixo — daí a quantidade de tópicos sobre o assunto em fóruns como o Arduino Forum. Só vale já avisar: essa montagem não chega nem perto de um jammer comercial. O alcance é curto e a estabilidade do sinal oscila bastante conforme a qualidade do módulo e, sobretudo, da antena escolhida. Mesmo assim, para quem quer ver na prática como o jamming acontece, é um primeiro passo simples e didático, útil antes de encarar circuitos mais complexos, com transistores, bobinas e ajustes de ressonância. Dá para pensar nele como um "protótipo de aprendizado": você entende a lógica da interferência sem precisar dominar de cara os detalhes de RF que aparecem nos projetos mais avançados.
Quais componentes, bobinas e ajustes de antena são necessários?
Em builds mais parrudos de RF jammer, a lista de componentes costuma incluir um dissipador grande, driver flyback, papel rígido, cola, cera de parafina, diodo rápido, bobinas primária e secundária e, claro, a antena. As bobinas têm que ser enroladas do mesmo jeito, com fio magnético de 0,1 mm e espessura de 1 mm, e vale a pena pré-imergi-las em cera de parafina — já o epóxi aguenta melhor o calor e demora mais pra derreter. Na hora de montar, prefira parafusos em vez de solda nas bobinas flyback primária e secundária, faça um cilindro de papel rígido pra colar as bobinas e encaixe os núcleos de ferrite na posição certa, sempre com placas de plástico separando um do outro.
| Componente | Especificação | Função no circuito |
|---|---|---|
| Trimmer | 22 pF | Ajuste fino de sintonia e ressonância |
| Bobina | Fio magnético 0,1 mm, 1 mm de espessura | Armazenar energia magnética e oscilar |
| Antena | 2 metros | Estender o alcance do sinal de RF |
| Dissipador | Grande | Evitar aquecimento do transistor |
| Fonte | 20 W | Alimentar a bobina secundária |
Achar a ressonância de pico é provavelmente a etapa mais crítica de todo o projeto, e pra isso você vai precisar de um voltímetro DC de 0 a 10 V conectado ao circuito. Na teoria, o procedimento é bem simples: vá girando o trimmer de 22 pF devagar e acompanhe a leitura do voltímetro até ela chegar a no máximo 3 V. Esse é o ponto de maior resposta do circuito, onde ele está rendendo o melhor que pode. Depois disso, é hora de fazer um ajuste fino pra trazer o circuito de volta exatamente à frequência que você quer bloquear. Parece bobagem, mas pular essa etapa costuma dar muita dor de cabeça: sem esse casamento, o circuito fica instável, a resposta oscila, e a situação piora bastante se você tentar forçá-lo a operar perto de 500 MHz. Então vale mesmo dedicar um tempo a essa calibração antes de partir pros testes de alcance.
Qual é o alcance, a potência e a cobertura de frequência de um jammer DIY?
Alcance, potência e cobertura de frequência são três coisas que andam de mãos dadas — não dá pra discutir uma sem esbarrar nas outras. Num circuito jammer simples, o bloqueio de sinais de RF fica ali na faixa dos 5 a 10 metros. É pouco, mas já dá pra interferir em transmissões bem próximas. Agora, quando o projeto cresce e vira um mobile jammer de verdade, com mais potência e uma antena decente, o raio de alcance pode pular para até 100 metros — o que já coloca o dispositivo em outra categoria de interferência. Tem ainda um caso intermediário que chama atenção: um RF jammer caseiro com antena de 2 metros opera entre 10 e 15 metros, e a instalação da antena gera um efeito visível — as faíscas saem de 2–3 mm e vão para cerca de 8 mm. Já a bobina secundária chega a produzir faíscas de 8–9 mm, mas pra isso exige uma fonte de 20 W, o que deixa claro como potência e alcance estão diretamente ligados. Na teoria, um dispositivo ideal de RF jamming trabalharia com trimmers de 22 pF cobrindo de 50 MHz a 1 GHz; forçá-lo a operar perto de 500 MHz, no entanto, costuma causar problemas de estabilidade, justamente porque a faixa de sintonia não foi pensada pra esse ponto. Um projeto de cell phone jammer, por exemplo, adotou 450 MHz como frequência de sintonia — uma escolha coerente com a aplicação pretendida. Entender essa relação entre faixa, potência e antena é o que separa um experimento de bancada de um sistema com alcance real.
| Tipo de jammer | Alcance aproximado | Observações |
|---|---|---|
| Circuito jammer simples | 5 a 10 metros | Bloqueio de sinais de RF em faixa ampla |
| RF jammer caseiro com antena de 2 m | 10 a 15 metros | Faíscas passam de 2–3 mm para cerca de 8 mm com a antena |
| Mobile jammer robusto | Até 100 metros | Depende da potência e da antena utilizadas |
| Bobina secundária | Faíscas de 8–9 mm | Exige fonte de 20 W |
| Dispositivo ideal de RF jamming | 50 MHz a 1 GHz | Trimmers de 22 pF; operar perto de 500 MHz causa instabilidade |
| Projeto de cell phone jammer | Frequência de sintonia de 450 MHz | Escolha coerente com a aplicação pretendida |
| Configuração | Alcance típico | Observação |
|---|---|---|
| Jammer simples de RF | 5 a 10 metros | Baixa potência e antena curta |
| RF jammer com antena de 2 m | 10 a 15 metros | Faíscas de 8 mm e fonte de 20 W |
| Mobile jammer | Até 100 metros | Depende de potência e ambiente |
| Cobertura ideal de RF | 50 MHz a 1 GHz | Trimmers de 22 pF |
Antenas mais compridas até esticam o alcance do sinal, mas isso tem um preço: quanto maior a distância que você tenta cobrir, mais fácil fica de aparecer ruído na faixa de MW (onda média). Já o ruído VHF costuma dar as caras com mais força justamente na janela de 8 a 10 metros — ou seja, é nessa faixa intermediária que a interferência indesejada incomoda mais, o que pede um ajuste fino entre o comprimento da antena e a frequência de operação. As bobinas secundárias entram aí como um recurso extra para estender o alcance, atuando de forma complementar à antena. E melhorar os drivers de desempenho do circuito também costuma render ganho no sistema como um todo, tanto em potência efetiva de saída quanto na estabilidade da emissão. No fim das contas, o segredo não é sair aumentando tudo, e sim calibrar cada peça — antena, bobinas e drivers — para que o conjunto funcione de maneira coerente dentro da frequência que você quer.
Como funcionam as abordagens com SDR, HackRF e PortaPack?
O HackRF é um dos SDRs mais acessíveis para quem quer estudar geração de sinais na prática: ele cobre de 10 megahertz até 6 gigahertz, uma faixa larga o suficiente para experimentar desde FM comercial e redes GSM até Wi-Fi. Essa flexibilidade explica por que a plataforma virou referência em laboratórios de radiofrequência e em projetos de análise de espectro. Ao acoplar o PortaPack, o conjunto ganha uma interface física completa, com tela, botões, touchscreen e bateria, o que permite levar o equipamento a campo sem depender de um notebook. Com o firmware customizado HAVOC, instalado sobre o HackRF, aparecem modos de varredura de tom FSK e presets que simplificam testes repetitivos de emissão e observação de interferências. Jerry Olla demonstrou esse tipo de configuração em vídeos e eventos, e boa parte da comunidade de SDR usa essas ferramentas justamente para inspecionar o espectro e entender como diferentes sinais se sobrepõem. Vale reparar, porém, numa distinção que muita gente confunde: uma coisa é gerar sinal, outra é operar dentro da lei. O HackRF não decide nada sozinho; quem monta, configura e liga o equipamento assume a responsabilidade pelo que ele emite e por onde essa emissão chega.
| Recurso | Detalhe |
|---|---|
| Faixa de frequência do HackRF | 10 MHz a 6 GHz |
| Firmware customizado | HAVOC, para o PortaPack |
| Modos e recursos | Varredura de tom FSK e presets |
| Portabilidade | Tela, botões, touchscreen e bateria |
| Demonstração | Jerry Olla, em vídeos e eventos |
| Uso típico da comunidade | Testes de espectro e análise de interferência |
É legal construir ou usar um signal jammer no Brasil e no mundo?
Não. Em boa parte do mundo, o signal jamming é tratado como atividade ilegal, e essa não é uma regra restrita a países autoritários: nos Estados Unidos, a própria FCC deixa claro que operar, comercializar ou vender equipamentos de jamming capazes de bloquear comunicações de rádio autorizadas — celulares, radar policial, GPS e Wi-Fi, entre outras — configura violação da lei federal. Na prática, isso significa que o consumidor americano não tem como usar um jammer de forma legal, e o varejista também não pode vendê-lo licitamente, mesmo que o produto seja anunciado como “de baixa potência” ou “só para testes”. Um guia sobre detectores de jammer ajuda a imaginar o outro lado dessa história: como seria um mundo sem comunicações sem fio, em que chamadas, navegação e redes locais simplesmente param de funcionar. Já um artigo universitário defende que a pesquisa avance para produzir dispositivos de jamming mais sofisticados e seletivos, que cumpram seu objetivo sem afetar outros usuários do espectro. O problema, aliás, não se limita a celulares e Wi-Fi: redes LoRaWAN também são vulneráveis a ataques de jamming que interrompem a comunicação entre nós finais, como mostra um estudo de 2025 sobre jamming reativo em LoRaWAN. No Brasil, quem regula o espectro e o uso de radiocomunicação é a Anatel, e interferência intencional pode render sanções administrativas e complicações judiciais.
Quais são os riscos, limitações e alternativas responsáveis?
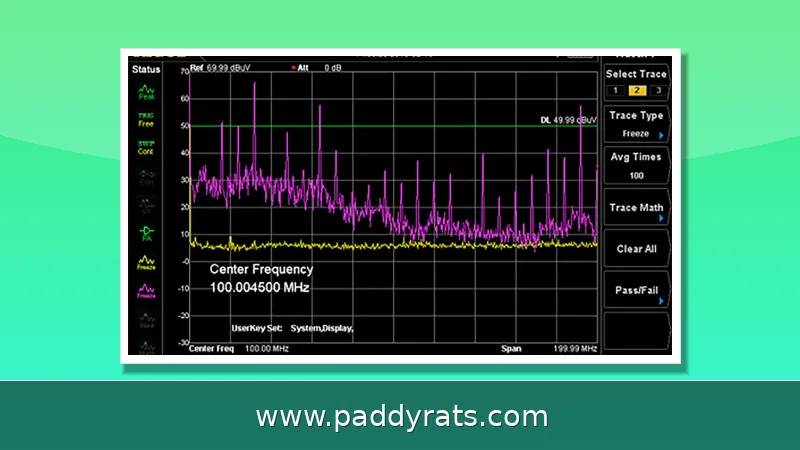
Muita gente só pensa na questão legal, mas os problemas técnicos aparecem já na bancada. Um dissipador pequeno demais, por exemplo, faz o transistor esquentar em poucos minutos de operação, e aí entram as falhas em cascata: a frequência oscila, o circuito sai da faixa prevista e passa a interferir em bandas que nem deveriam ser tocadas. Some a isso o fato de que um jammer não escolhe alvo — ele derruba chamadas de emergência, GPS e Wi-Fi de vizinhos, empresas e até serviços críticos, o que transforma um experimento caseiro em risco real de segurança. Para quem quer estudar radiofrequência sem cruzar essa linha, existem caminhos legítimos: ambientes controlados e gaiolas de Faraday para isolar sinais, análise com spectrum analyzer para entender o que está no ar e projetos educacionais de SDR que geram sinais apenas dentro de um laboratório autorizado. Pesquisadores da área defendem justamente o oposto da corrida por potência bruta: dispositivos mais seletivos, que atinjam só a faixa desejada e minimizem o impacto sobre outros usuários. Vale reforçar que este artigo tem caráter informativo — não é orientação jurídica nem incentivo ao uso ilegal.
Perguntas frequentes sobre signal jammers
Qual faixa de frequência um RF jammer DIY cobre?
Um circuito jammer simples bloqueia sinais de RF entre 5 e 10 metros. Um conjunto ideal de RF jamming usa trimmers de 22 pF e cobre de 50 MHz a 1 GHz, embora forçá-lo a operar perto de 500 MHz possa causar problemas de estabilidade e interferência indesejada.