Software Defined Radio Signal Jammer: Como Funciona o Jamming com SDR
Entenda como um software defined radio signal jammer corrompe o PHY de redes legítimas, quais modos de jamming existem e como detectar interferência com SDR.
O Que É um Software Defined Radio Signal Jammer?
Um software defined radio signal jammer nada mais é do que um sistema que se vale de rádio definido por software para gerar e transmitir formas de onda de interferência na mesma faixa de frequência usada por uma comunicação legítima. A grande diferença em relação aos jammers tradicionais é que, em vez de depender de circuitos analógicos dedicados, boa parte do trabalho pesado — filtragem, correção de erros, sincronizadores, moduladores, demoduladores e o próprio ajuste de frequência — acontece direto no software, com o apoio de DSPs, FPGAs ou processadores de propósito geral. Num arranjo mais básico, o sistema pode ser um computador com placa de som ou outro conversor analógico-digital, precedido por um front end de RF. Vale lembrar que o objetivo aqui é degradar o enlace no lado do receptor, e não do transmissor.
O jamming age na camada física e, em alguns casos, vem acompanhado de ataques cross-layer que comprometem a comunicação de forma bem mais ampla. Na prática, o que se vê é a corrupção de pacotes no receptor — o que derruba a taxa de entrega de pacotes (PDR) — e, ao mesmo tempo, o transmissor legítimo passa a enxergar o canal como ocupado, o que reduz a taxa de sucesso de sensoriamento (PSR). Um ponto importante: quem sofre o ataque é sempre o receptor, nunca o transmissor. Basta que o sinal de interferência se sobreponha ao sinal legítimo com potência suficiente, ou que derrube a relação sinal-ruído (SNR) a ponto de impedir a demodulação. Essa característica explica por que receptores de drones, redes Wi-Fi e sinais de GPS aparecem tanto em estudos de electronic warfare (EW) e de mitigação de interferência: são sistemas que dependem de enlaces relativamente frágeis e de baixa potência, o que os torna alvos fáceis. E tem mais: como o ataque mira o receptor, abre-se espaço para estratégias de defesa voltadas à resiliência do lado da recepção, como filtragem adaptativa e cancelamento de jammer, em vez de simplesmente sair aumentando a potência de transmissão.
A popularização do SDR mudou o jogo da pesquisa em jamming, porque agora a mesma plataforma de hardware dá conta de recepção, análise e transmissão sem que você precise trocar de equipamento no meio do caminho. Isso derrubou uma barreira que antes era enorme: em vez de montar um transmissor dedicado para cada experimento, o pesquisador simplesmente reconfigura o software e parte para outro cenário. Não à toa, plataformas como HackRF, LimeSDR, USRP B-210, PlutoSDR, KrakenSDR e RTL-SDR circulam tanto em laboratórios acadêmicos quanto em projetos de código aberto — cada uma com faixas de frequência, larguras de banda e custos bem distintos. O repositório tiiuae/jamrf é um bom exemplo: implementa jammers proativos e reativos com formas de onda de tom único, varredura senoidal e ruído gaussiano, o que permite reproduzir ataques em ambiente controlado e, a partir daí, estudar contramedidas com uma base comparável entre experimentos. A versão 2 do projeto ainda acrescenta formas de onda moduladas em QPSK e outros recursos. Vale lembrar que rodar o jamRF exige dois HackRF (um transmitindo, outro recebendo), uma máquina Linux e uma interface de analisador de espectro para o hackrf_sweep. Ou seja: é um setup acessível, mas que já dá uma boa noção de como o jamming funciona na prática.
Falar de jammer com SDR exige uma distinção que muita gente ignora: o mesmo equipamento que serve para estudar a resiliência de uma rede também pode derrubar comunicações sem autorização nenhuma. E aí a coisa muda de figura. Na prática, transmitir sinais com o objetivo de interferir em comunicações alheias é ilegal na maioria das jurisdições, mesmo quando o hardware é barato e fácil de encontrar. Por isso, boa parte da literatura recente evita o formato "passo a passo" e trata o assunto pelo viés de electronic warfare, de testes controlados em câmara blindada e do desenvolvimento de defesas. É o caso de trabalhos como Perotoni et al. 2025 e Thanakan 2021, que discutem limites de operação, medições de laboratório e conformidade regulatória — ou seja, o foco está em entender e mitigar a interferência, não em ensinar a bloquear o vizinho.
Como Funciona o Jamming com SDR: Modos Constante, Varredura e Reativo
O jamming proativo transmite sem se preocupar com quem está escutando. Ele não checa se existem nós ativos nem em quais canais estão operando — simplesmente ocupa o espectro com energia suficiente para atrapalhar. A variante constante leva isso ao limite, mantendo o meio ocupado o tempo inteiro. Na prática, o efeito é duplo: o ruído de fundo sobe para quem tenta receber, e o transmissor legítimo passa a enxergar o canal como ocupado, o que gera retransmissões e derruba o desempenho da rede. Já o jamming reativo age como um vigia paciente. Primeiro ele sensoria o espectro-alvo e só liga o transmissor bloqueador depois de detectar um sinal por perto. A vantagem está na economia de energia — em vez de queimar potência sem alvo, ele atua sob demanda. O problema é o atraso: como a decisão leva alguns milissegundos, uma pequena quantidade de dados ainda consegue ser demodulada antes do bloqueio surtir efeito. Em redes que trabalham com pacotes curtos, esse intervalo faz toda a diferença e pode definir se a comunicação passa ou falha.
A escala de tempo é o que decide, na prática, por que cada estratégia de jamming se comporta de um jeito tão diferente. No jamming reativo, o jammer precisa primeiro escutar o espectro, identificar uma transmissão legítima e só depois emitir o sinal de bloqueio — e tudo isso leva alguns milissegundos. Pode parecer rápido, mas vale comparar com o tempo no ar de um único byte num PHY de 1 Mbps: apenas 8 microssegundos. Estamos falando de uma diferença de ordens de magnitude, e é exatamente nessa janela que pacotes bem curtos, combinados com técnicas de diversidade, conseguem escapar do bloqueio reativo e entregar dados antes da interferência chegar. Já o jamming por varredura não espera nada: percorre os canais de forma sequencial e contínua, saltando de um para o outro sem parar. Numa rede Wi-Fi de 2,4 GHz com 14 canais, isso quer dizer que o jammer visita cada canal em sequência, um atrás do outro, num ciclo que se repete indefinidamente. O salto aleatório de canal, por sua vez, é ainda mais difícil de caracterizar do que a varredura — justamente porque não segue uma sequência previsível. Quem tenta se defender não tem como antecipar qual canal será atingido na próxima rodada.
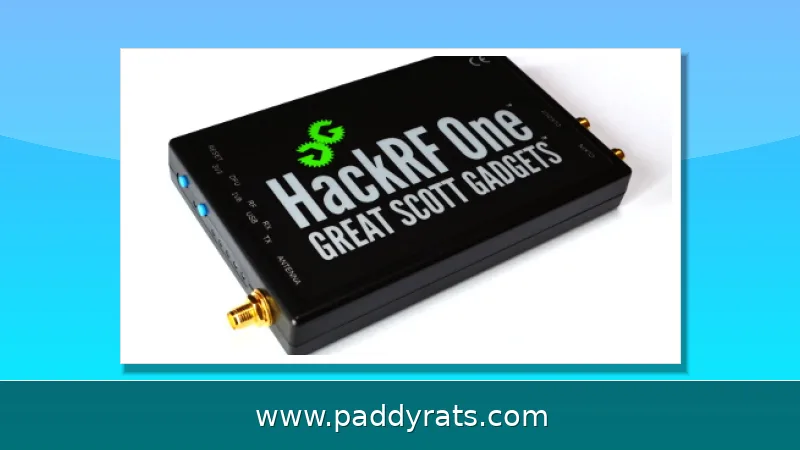
O HackRF é um dos SDRs mais populares do mercado, e não é por acaso: ele é acessível e versátil. Só que é justamente nele que aparece a maior limitação prática do jamming com SDR. A largura de banda máxima é de 20 MHz, o que não dá para derrubar todo o espectro Wi-Fi de uma vez só. Como a faixa de 2,4 GHz se divide em 14 canais, a saída acaba sendo a varredura: o jammer fica pulando de um canal para o outro, em sequência, sem parar. Em termos de geração de sinal, o HackRF cobre de 10 MHz a 6 GHz — uma faixa bem ampla, o que ajuda a explicar a fama dele tanto em bancada de laboratório quanto em projetos de campo. E dá para ir além do firmware de fábrica: com customizações como o HAVOC rodando no PortaPack, é possível adicionar modos de varredura de tom FSK e presets configuráveis, exatamente como fez Jerry Olla nos experimentos que documentou.
Quem já mexeu com GNU Radio sabe que a lógica por trás de um jammer é bem mais simples do que parece: basta gerar um sinal de ruído — ou uma forma de onda específica — e transmiti-lo na frequência-alvo, sobrepondo-se à comunicação legítima. No caso do LimeSDR, por exemplo, o procedimento é justamente transferir um sinal de ruído no GNU Radio sintonizado na frequência desejada, sem grandes mistérios de hardware. Para quem quer ir além do básico, o repositório jamRF oferece implementações prontas: a versão v1 traz jammers proativos e reativos com três formas de onda — tom único, varredura senoidal e ruído gaussiano —, enquanto a v2 acrescenta formas de onda moduladas em QPSK e outros recursos extras. Vale lembrar que "proativo" e "reativo" aqui não são detalhe cosmético: o primeiro transmite sem se importar com quem está sendo atingido, e o segundo escuta o espectro antes de bloquear, economizando energia. Já a lista de requisitos do jamRF ajuda a entender o custo de entrada: dois HackRF SDRs (um transmitindo, outro recebendo), uma GUI de analisador de espectro para o hackrf_sweep e uma máquina Linux rodando tudo.
Existe também um caso documentado de jamming de GPS: um USRP B-210 controlado por GNU Radio gerou um sinal de interferência de GPS com raio de proteção de aproximadamente 29 metros, usando uma antena monopolo omnidirecional. Esse tipo de medição é útil para estimar o alcance real de um jammer de baixa potência em ambiente controlado, até porque saturar receptores exige amplitudes de campo elevadas, correntes diretas altas e dissipadores térmicos.
Hardware e Software Usados para Jamming com SDR
A pilha de hardware para pesquisa em jamming com SDR geralmente é mais simples do que parece: um transceptor de RF, um computador com capacidade de processamento e um software de fluxo de sinais para orquestrar tudo já bastam. O HackRF é o queridinho de quem está começando, tanto pelo custo quanto pela faixa de 10 MHz a 6 GHz, mas tem uma limitação que pesa: são apenas 20 MHz de banda por vez, o que obriga a recorrer à varredura para cobrir espectros maiores. O LimeSDR, por sua vez, entra em cena quando o experimento pede mais flexibilidade de banda, e é bastante usado em testes com GNU Radio. Já o USRP B-210, também controlado por GNU Radio, aparece em estudos de jamming de GPS — inclusive em um caso que gerou um sinal de interferência com raio de proteção de aproximadamente 29 metros usando uma antena monopolo omnidirecional. PlutoSDR, KrakenSDR e RTL-SDR ficam mais no papel de recepção, análise e detecção, ajudando a enxergar o que está acontecendo no espectro antes de partir para a transmissão.
| Dispositivo | Faixa / Banda | Uso típico em jamming com SDR |
|---|---|---|
| HackRF | 10 MHz a 6 GHz; até 20 MHz de banda | Transmissão e experimentos de varredura; exigiu varredura por canal |
| LimeSDR | Flexibilidade de banda | Experimentos com GNU Radio |
| USRP B-210 | Controlado por GNU Radio | Estudos de jamming de GPS |
| PlutoSDR, KrakenSDR e RTL-SDR | Recepção e análise | Detecção e monitoramento do espectro |
Na parte de software, o GNU Radio aparece como o ambiente principal para montar os flowgraphs de transmissão e recepção. O repositório tiiuae/jamrf, que foi arquivado em 9 de setembro de 2025, serve como uma referência de código aberto para jammers proativos e reativos. Já ferramentas de varredura como o hackrf_sweep alimentam GUIs de analisador de espectro, enquanto o firmware HAVOC para PortaPack acrescenta modos de gerador de sinal e de jammer. A tabela a seguir resume os componentes mais importantes e o papel de cada um.
| Componente | Faixa ou função | Observação prática |
|---|---|---|
| HackRF | 10 MHz a 6 GHz; 20 MHz de banda | Requer varredura para cobrir Wi-Fi inteiro |
| LimeSDR | Transmissão de ruído via GNU Radio | Usado em experimentos de jamming na frequência-alvo |
| USRP B-210 | Controlado por GNU Radio | Gerou sinal de jamming de GPS com raio de ~29 m |
| jamRF_v1 | Tom único, varredura senoidal, ruído gaussiano | Jammers proativos e reativos |
| jamRF_v2 | Acrescenta QPSK e outros recursos | Evolução do projeto original |
| HAVOC + PortaPack | Varredura de tom FSK e presets | Firmware customizado em HackRF |
A escolha entre plataformas envolve trade-offs claros. Um SDR de banda larga com conversores A/D rápidos pode alcançar mais de 10 GHz de banda instantânea com 8 a 10 ENOB, mas custa mais e exige processamento pesado. Já um HackRF é acessível e didático, porém obriga a varredura para cobrir faixas largas. Em programas militares, como o DARPA WARP, a L3Harris recebeu um contrato de US$ 7,2 milhões para buscar filtragem de RF adaptativa com razão de sintonia de 9:1 e cobertura de 2 a 18 GHz.
Essa combinação de hardware acessível e software aberto explica por que o tema aparece tanto em artigos acadêmicos quanto em fóruns de entusiastas. O ponto central é que a barreira de entrada caiu, mas as restrições legais e técnicas permanecem. Quem pesquisa jamming precisa de ambiente controlado, medição cuidadosa e, idealmente, autorização formal.
Exemplos Reais de Jammers SDR e Especificações
Além dos experimentos de laboratório, existem produtos comerciais voltados a aplicações de segurança e defesa. O RSJ470PL é um jammer responsivo com potência total de saída de 150 W, máximo de 30 W por banda e mínimo de 1 W por banda, com passos de controle de potência de 1 dB. O tempo de resposta é de cerca de 10 ms, e o ciclo de jamming varia de 100 ms a 10 segundos. A faixa do receptor vai de 20 a 520 MHz, com sensibilidade de -132 dBm, e o equipamento pesa 15 kg com bateria.
As especificações de faixa e canal também importam. O RSJ470PL opera em banda VHF/UHF, com largura de canal de 15 kHz a 2 MHz, espaçamento mínimo de canal de 10 kHz e varredura automática de memória de 4000 canais. A bateria de Li Po é de 25,9 V/24 Ah, permitindo 2 horas de operação contínua, com temperatura operacional de -10 °C a +65 °C. Esses números mostram que jammers reais combinam potência, controle fino e autonomia.
A tabela a seguir compara parâmetros relevantes de plataformas e produtos citados.
| Item | Parâmetro principal | Valor |
|---|---|---|
| HackRF | Banda máxima / faixa | 20 MHz / 10 MHz a 6 GHz |
| RSJ470PL | Potência total | 150 W (30 W máx. por banda) |
| RSJ470PL | Tempo de resposta | ~10 ms |
| RSJ470PL | Faixa do receptor | 20-520 MHz |
| WARP (DARPA) | Razão de sintonia / cobertura | 9:1 / 2-18 GHz |
| USRP B-210 | Raio de proteção GPS | ~29 m com monopolo omnidirecional |
Em paralelo, o setor de infraestrutura de rede começou a tratar resiliência a jamming como requisito de projeto. Em 1º de setembro de 2026, ISCO International e ORAN Development Company (ODC) anunciaram uma parceria estratégica para integrar o cancelamento de jammer IMC da ISCO à plataforma ODC RANIQ AI-RAN, buscando resiliência a jamming na camada 1 para redes sem fio de missão crítica. Esse movimento sinaliza que a defesa contra interferência deixa de ser apenas militar e passa a integrar arquiteturas de RAN aberta.
Detecção e Mitigação de Jamming com SDR
Detectar jamming com SDR é viável porque o mesmo hardware que transmite também pode monitorar. Detectores baseados em SDR varrem continuamente uma faixa de frequência e registram sinais que excedem um limite de potência e duração. Ferramentas como o rtl-sdr-analyzer usam análise de z-score para sinalizar quando a média do sinal se desvia da linha de base, indicando um evento de jamming ou interferência. Essa abordagem é barata e escalável, mas exige calibração cuidadosa para evitar falsos positivos.
No lado da mitigação, há várias frentes. A filtragem estática usa apenas uma fração da banda do receptor digital. O controle automático de ganho aproveita a banda, mas diminui a sensibilidade a sinais pequenos. Limitadores de sinal podem causar distorção por intermodulação. Implementações não padronizadas de PHY e MAC podem evitar jamming reativo mantendo pacotes curtos combinados com técnicas de diversidade, o que reduz a janela de oportunidade para o atacante.
Programas de pesquisa buscam filtros adaptativos de RF que cubram faixas amplas sem sacrificar sensibilidade. O DARPA WARP, com contrato de US$ 7,2 milhões para a L3Harris, é um exemplo dessa direção, mirando razão de sintonia de 9:1 e cobertura de 2 a 18 GHz. A ideia é que o receptor se ajuste dinamicamente para rejeitar interferência sem perder o sinal desejado.
Do ponto de vista operacional, a mitigação combina detecção, localização e resposta. Sensores distribuídos com SDR podem triangular a fonte de interferência, enquanto a rede muda de canal ou de técnica de modulação. Em ambientes de missão crítica, a integração de cancelamento de jammer na camada 1, como no anúncio ISCO/ODC de 2026, aponta para defesas embutidas na própria RAN, em vez de soluções externas.
Para quem pesquisa o tema, a recomendação prática é começar pela detecção: montar um receptor SDR com GNU Radio ou rtl-sdr-analyzer, estabelecer uma linha de base de potência e duração, e só depois estudar contramedidas. Esse caminho reduz riscos legais e produz dados úteis sobre o comportamento real do ambiente de RF.
Considerações Legais e Operacionais
O jamming é usado em electronic warfare e em aplicações de counter-drone, incluindo a chamada neutralização soft kill. Nesse caso, o objetivo é interromper o link de controle ou de vídeo do drone, sem destruí-lo fisicamente. Já o hard kill usa lasers e mísseis. A distinção importa porque as exigências técnicas são diferentes: saturar receptores de drones requer amplitudes de campo elevadas, correntes diretas altas e dissipadores térmicos, o que limita o alcance e o tempo de operação.
Do ponto de vista legal, transmitir sinais de interferência sem autorização é proibido na maioria dos países, incluindo o Brasil. Isso vale para Wi-Fi, GPS, celular e qualquer faixa licenciada. Por isso, pesquisas sérias sobre jamming com SDR são conduzidas em câmaras blindadas, com potência controlada e autorização formal, ou em simulações. Artigos como Bhojani 2016, Thanakan 2021 e Lehmann 2024 discutem esses limites e propõem metodologias de teste.
Operacionalmente, há restrições práticas. Um jammer de varredura pode não cobrir toda a banda de uma vez, como no caso do HackRF com 20 MHz. Um jammer reativo pode ser evitado por pacotes curtos. Um jammer constante consome mais energia e é mais fácil de detectar. Cada modo tem um perfil de risco e de eficácia que precisa ser avaliado antes de qualquer teste.
Para profissionais de segurança e engenheiros de RF, o caminho responsável é investir em detecção, mitigação e conformidade. Isso inclui monitorar o espectro com SDR, documentar eventos de interferência e adotar arquiteturas resilientes, como as que integram cancelamento de jammer na camada 1. A pesquisa continua avançando, mas o uso operacional segue restrito a contextos autorizados e de defesa.
Como um jammer de rádio definido por software funciona?
Um jammer transmite sinais de RF na mesma frequência de comunicações legítimas, seja sobrepondo o sinal com mais potência, seja reduzindo a relação sinal-ruído no receptor. Jammers baseados em SDR geram essas formas de onda em software, usando ferramentas como GNU Radio, em vez de hardware analógico dedicado. O alvo é o receptor, não o transmissor.
Qual é a diferença entre jamming constante, por varredura e reativo?
Um jammer constante emite sinais continuamente para manter o meio ocupado. Um jammer de varredura salta pelos canais em sequência, enquanto um jammer de salto aleatório escolhe canais de forma imprevisível. Jammers reativos primeiro sensoreiam o espectro e só transmitem um sinal bloqueador em resposta a uma transmissão próxima, economizando energia, mas permitindo que alguns dados sejam demodulados antes do bloqueio.
É possível usar um HackRF ou LimeSDR como jammer?
Sim. O HackRF tem largura de banda máxima de 20 MHz e pode emitir sinais de jamming, embora precise de varredura para cobrir todo o espectro Wi-Fi. O LimeSDR pode interferir transferindo um sinal de ruído no GNU Radio na frequência-alvo. Firmware customizado como o HAVOC para PortaPack adiciona modos de gerador de sinal e de jammer, com presets configuráveis.
Como detectar jamming com SDR?
Detectores baseados em SDR monitoram continuamente uma faixa de frequência e registram sinais que excedem um limite de potência e duração. Ferramentas como o rtl-sdr-analyzer usam análise de z-score para sinalizar quando a média do sinal se desvia da linha de base, indicando um evento de jamming ou interferência. A calibração é essencial para reduzir falsos positivos.
Perguntas Frequentes
Qual é a diferença entre jamming constante, por varredura e reativo?
Um jammer constante emite sinais continuamente para manter o meio ocupado. Um jammer de varredura salta pelos canais em sequência, enquanto o de salto aleatório escolhe canais de forma imprevisível. Jammers reativos sensoreiam o espectro antes e só transmitem o bloqueio em resposta a uma transmissão próxima, economizando energia, mas permitindo demodular alguns dados antes do bloqueio.