Entenda como o jamming de RF bloqueia comunicações em infraestruturas críticas, quais equipamentos existem, o que dizem FCC e SAFER SKIES Act e como detectar e mitigar interferências.
O que é um signal jammer e por que a infraestrutura crítica precisa de proteção?
Um signal jammer é, basicamente, um transmissor de radiofrequência que entope um canal com ruído ou sinais falsos. O efeito é derrubar a relação sinal-ruído até o ponto em que os aparelhos legítimos simplesmente não conseguem mais interpretar dados válidos. Ou seja, estamos falando de um ataque de negação de serviço (DoS) sem fio, capaz de atingir Wi-Fi, Bluetooth, GPS e redes celulares. Só que o DHS (Departamento de Segurança Interna dos EUA) levanta um ponto interessante: se o jamming é um sinal, ele também pode ser bloqueado ou enfraquecido por barreiras físicas. Veículos, prédios e materiais metálicos pesados ajudam bastante nisso. Além disso, mover-se apenas alguns metros — algo entre 3 e 6 metros em qualquer direção — já é suficiente para a recepção mudar.
A CISA divide a infraestrutura crítica em 16 setores, e entre eles estão energia, água, transporte, saúde e comunicações. O risco, aliás, não é só teórico: segundo o relatório de 2025 da Dragos sobre cibersegurança em tecnologia operacional, 75% dos incidentes de ransomware industrial atendidos em 2024 provocaram paralisação parcial da tecnologia operacional, enquanto 25% levaram a uma paralisação total. Diante disso, quem opera infraestrutura crítica não tem como encarar o jamming como mera curiosidade técnica — precisa tratá-lo como um risco operacional bem concreto, que pode interromper serviços essenciais de verdade.
A FCC faz um alerta que merece nossa atenção: a interferência causada por jammers de RF pode impedir que alguém consiga ligar para o 911 ou receber alertas de emergência, atrasando uma resposta que, em muitos casos, é crítica. Por isso, antes de sair por aí pensando em qualquer solução de proteção, vale a pena entender como o jamming funciona na prática e quais regras valem para esse tipo de equipamento.
Como funciona o jamming de RF: ruído, barrage, spot e sweep
O mecanismo por trás disso é bem direto: o atacante transmite na mesma frequência do alvo usando geradores de sinal, antenas de alto ganho ou rádios definidos por software. Na prática, o jamming funciona como um ataque de negação de serviço (DoS). O transmissor hostil inunda o canal com interferência de rádio ou sinais falsos, o que aumenta o piso de ruído e derruba a relação sinal-ruído. Sem essa margem, o receptor simplesmente não consegue mais diferenciar o sinal legítimo do ruído de fundo — e a comunicação se perde. Esse efeito pode atingir Wi-Fi, Bluetooth, GPS/GNSS, celular, enlaces de rádio, redes de sensores e até sistemas de controle industrial. Vale lembrar que o bloqueio não depende só da potência do atacante: barreiras físicas como veículos, prédios e materiais metálicos pesados também enfraquecem o sinal. Às vezes, basta mover o receptor de 10 a 20 pés em qualquer direção para que a recepção mude.
O jamming pode ser organizado a partir de duas lógicas principais: o comportamento do atacante e a maneira como ele mira as frequências. Na primeira, temos o jamming constante, que transmite ruído sem parar; o reativo, que só age quando detecta tráfego na faixa; o enganoso (deceptive), que emite sinais falsos parecidos com os legítimos; e o aleatório, que alterna os disparos justamente para dificultar qualquer previsão. Já a divisão por mira em frequência agrupa as técnicas em três tipos: barrage, que cobre uma faixa larga do espectro de uma vez só; spot, que concentra a interferência numa banda estreita e específica; e sweep, que varre várias frequências em sequência, rapidamente. Entender essa diferença não é preciosismo acadêmico. Um ataque barrage, por exemplo, pode derrubar Wi-Fi, Bluetooth e GPS ao mesmo tempo, enquanto o spot tende a ser bem mais cirúrgico — e, por isso, mais difícil de perceber. Para quem trabalha com segurança de infraestrutura crítica, identificar o padrão em uso ajuda a escolher a contramedida certa, seja saltos de frequência (FHSS), antenas direcionais, troca de canal ou protocolos adaptativos, e também a dimensionar melhor os sistemas de detecção, como os sensores que acompanham PDR, RSSI e taxa de pacotes ruins.
| Classificação | Tipo | Característica principal |
|---|---|---|
| Por comportamento do atacante | Constante | Transmite interferência continuamente, sem pausas |
| Reativo | Dispara apenas quando detecta tráfego na frequência alvo | |
| Enganoso (deceptive) | Emite sinais falsos que imitam comunicações legítimas | |
| Aleatório | Alterna os disparos de forma imprevisível | |
| Por mira em frequência | Barrage | Cobre uma faixa larga do espectro simultaneamente |
| Spot | Concentra a interferência em uma banda estreita e específica | |
| Sweep | Varre rapidamente várias frequências em sequência |
| Categoria | Como age | Alvo típico |
|---|---|---|
| Constante | Ruído contínuo no canal | Wi-Fi, celular |
| Reativo | Ativa só quando detecta sinal válido | Redes de sensores |
| Enganoso | Envia dados falsos | GPS/GNSS |
| Aleatório | Intermitente e imprevisível | IoT, Bluetooth |
| Barrage | Varre amplo espectro | Múltiplas bandas |
| Spot | Banda estreita específica | Frequência única |
| Sweep | Salta rapidamente entre frequências | 4G/5G, drones |
Os alvos são bem variados: vão de redes sem fio (Wi-Fi, Bluetooth, Zigbee, 4G/5G) e navegação GPS/GNSS até redes de sensores IoT, segurança residencial inteligente, sistemas de controle industrial — como redes elétricas, sistemas de água e transporte — e drones/UAVs. Do lado acadêmico, a Universidade de Bath desenvolveu o MIDAS (Multi-Instrument Data Analysis System), capaz de reconstruir imagens 3D da ionosfera em tempo real. São mais de 20 anos de pesquisa, e o sistema é licenciado para instituições acadêmicas no mundo inteiro. Já os sensores IDM (Interference Detection and Monitoring) identificam a localização e a direção de jammers de GPS. Vale citar ainda o Chronos Technology JammerCam, considerado o primeiro detector de jamming de GPS capaz de fotografar uma fonte em movimento.
Implantação de jammer estacionário: bandas, potência e posicionamento de antenas
Um jammer estacionário se alimenta direto da rede elétrica — nada de bateria — e chega a emitir até 100 watts por canal, o que, na prática, assegura um raio confiável de até três quilômetros em áreas abertas, sem nenhum obstáculo pelo caminho. Só não dá pra sair por aí achando que essa potência toda resolve qualquer cenário: concreto armado, estruturas metálicas e até veículos pesados reduzem bastante a distância efetiva. E isso faz todo sentido, porque o jamming é um sinal de rádio e, como qualquer sinal, pode ser bloqueado ou atenuado por barreiras físicas. Por isso, na hora de planejar a cobertura, o que manda mesmo é o ambiente real de instalação — olhar só a ficha técnica do equipamento não resolve nada. Tem ainda um detalhe que costuma passar batido: deslocamentos pequenos, de 10 a 20 pés (mais ou menos 3 a 6 metros) para qualquer lado, já alteram a recepção. Parece pouca coisa, mas isso redesenha completamente as zonas de sombra. Para contornar esse problema, antenas montadas em mastros de 15 metros garantem linha de visada limpa — e essa condição é essencial para que o desempenho prometido se confirme no mundo real.
Gabinetes externos com vedação IP66 protegem os componentes internos contra poeira e jatos d'água. Parece detalhe pequeno, mas não é: o equipamento fica exposto em torres, cercas perimetrais ou áreas remotas de subestações, onde ninguém está por perto para perceber o problema. O resfriamento ativo, por sua vez, serve para evitar que o desempenho caia quando a temperatura passa dos 40 °C. Sem isso, os amplificadores tendem a reduzir potência justamente nos dias mais quentes, quando a demanda por disponibilidade do sistema é maior. Já a blindagem direcional restringe a radiação dos lóbulos laterais a menos de 2%. Na prática, significa concentrar a energia na área-alvo e diminuir o vazamento de sinal para setores vizinhos, onde ele poderia derrubar comunicações legítimas. E é justamente esse conjunto de requisitos técnicos — alcance controlado, potência estável, contenção de emissões — que transforma a operação de um jammer estacionário em atividade de alto risco quando feita sem autorização. Nos Estados Unidos, o Communications Act de 1934 classifica operar, comercializar ou vender equipamentos de jamming de RF como crime federal, com multas de até US$ 112.500 por incidente, salvo para entidades governamentais autorizadas. Por isso os reguladores tratam a implantação clandestina com tanta severidade: um equipamento mal posicionado não interfere apenas no alvo, mas pode bloquear chamadas de emergência e alertas de desastre em toda uma região.
Um exemplo que aparece com frequência nesse mercado é o dispositivo de jamming para proteção de infraestrutura crítica da Shenzhen Jingwei Technology, listado na Made-in-China. Ele trabalha na faixa de 2150–2350 MHz, com 100 W de potência, e sai por US$ 298,00 a peça — com MOQ de apenas 1 unidade. As dimensões são 150 x 80 x 23 mm e o peso é de 590 g. A velocidade de varredura analógica, por sua vez, é personalizável: vai de 50 KHz a 300K, com padrão de 200K. O produto ainda traz certificação ISO, HS Code 8543904000 e capacidade de produção de 1000 peças por ano. A ideia aqui é usar esses números como referência para comparação, e não como uma recomendação de compra.
Especificações para comparar: alcance, potência, velocidade de varredura e proteção
Ao comparar equipamentos, quatro dimensões concentram a atenção: alcance efetivo, potência por canal, velocidade de varredura e grau de proteção do gabinete. O alcance depende do ambiente — áreas abertas favorecem os três quilômetros, enquanto concreto armado e obstáculos metálicos reduzem bastante a distância útil. A potência por canal define a capacidade de sobrepor sinais legítimos, mas também aumenta o risco de interferência colateral.
A velocidade de varredura é um dos parâmetros que mais influenciam o desempenho prático de um jammer estacionário, porque define quantas frequências o equipamento consegue cobrir em um curto intervalo de tempo. Em produtos comerciais, é comum encontrar valores personalizáveis entre 50 KHz e 300K, com padrão de 200K — uma faixa que permite ajustar o equipamento ao tipo de alvo e à largura de banda que se pretende atingir. Quanto maior a velocidade, mais rápido o sistema alterna entre faixas, o que ajuda a acompanhar sinais que mudam de frequência, mas também exige eletrônica mais robusta para não perder eficiência. Outro item decisivo é o grau de proteção IP66, que indica resistência tanto à poeira quanto a jatos de água, algo essencial para instalações externas sujeitas a chuva, vento e variação térmica. Somam-se a isso o resfriamento ativo, que evita degradação do desempenho acima de 40 graus Celsius, e a blindagem direcional, capaz de limitar a radiação de lóbulos laterais a menos de 2%. Juntos, esses detalhes separam um projeto verdadeiramente robusto de uma solução frágil, que pode falhar justamente quando mais se precisa dela.
| Parâmetro | Referência típica | Impacto prático |
|---|---|---|
| Alcance | Até 3 km em área aberta | Cai com concreto armado |
| Potência por canal | Até 100 W | Maior sobreposição de sinal |
| Velocidade de varredura | 50 KHz a 300K | Cobertura de frequências |
| Proteção | IP66 | Uso externo confiável |
| Blindagem | Lóbulos laterais < 2% | Menos interferência fora do alvo |
Esses critérios de comparação não servem apenas para escolher o equipamento mais adequado: eles também estruturam a própria análise de risco da operação. Potência e alcance caminham juntos, e quanto maiores forem, maior tende a ser o raio de influência do sinal — o que exige controles mais rígidos de acesso físico, registros de auditoria e comprovação de conformidade legal. Vale lembrar que a interferência de RF pode impedir chamadas de emergência para o 911 ou o recebimento de alertas, atrasando respostas críticas, e que operar, comercializar ou vender equipamentos de jamming de RF é crime federal nos Estados Unidos, salvo para entidades governamentais autorizadas, com multas de até US$ 112.500 por incidente. Sem esse equilíbrio entre desempenho e governança, o equipamento pode afetar comunicações autorizadas e expor o operador a penalidades severas.
Marco legal: regras da FCC, SAFER SKIES Act e operadores autorizados
A Airsight chama a atenção para um ponto que costuma passar batido: sob o Communications Act de 1934, mais especificamente nos dispositivos 47 U.S.C. 301, 302a e 333, operar, comercializar ou simplesmente vender equipamentos de jamming de RF é crime federal nos Estados Unidos. A exceção fica restrita a entidades governamentais devidamente autorizadas — ou seja, não basta ter uma boa justificativa técnica ou de segurança. Quem descumpre a regra pode receber multas de até US$ 112.500 por incidente, sem contar o risco de processo criminal. A lógica por trás disso é direta: a FCC proíbe qualquer dispositivo capaz de bloquear comunicações de rádio autorizadas, porque a interferência gerada por um jammer não afeta apenas o alvo — ela pode impedir que alguém faça uma ligação de emergência para o 911 ou deixe de receber alertas de emergência, atrasando a resposta das autoridades. Em um cenário de infraestrutura crítica, esse efeito colateral é justamente o que torna a prática tão sensível do ponto de vista legal.
O SAFER SKIES Act, incluído no NDAA do ano fiscal de 2026, criou novas categorias de operadores autorizados a usar equipamentos de jamming — e cada uma delas vem com condições bem específicas. No caso das polícias estaduais e locais, a autorização só passa a valer depois que os agentes concluírem treinamento no National Counter-UAS Training Center do FBI, em Huntsville, Alabama. Na prática, isso significa que a simples posse do equipamento não basta: é preciso comprovar capacitação formal antes de qualquer operação. O texto também autoriza agências responsáveis pela segurança de instalações correcionais que obtenham certificação federal, além das agências encarregadas de proteger Eventos Nacionais de Segurança Especial e eventos com classificação SEAR — categoria que abrange grandes acontecimentos de repercussão internacional, como a Copa do Mundo FIFA de 2026, que será realizada em solo norte-americano. Vale notar que essa lista é restritiva: quem não se enquadra nessas hipóteses continua sujeito às penalidades previstas na legislação de comunicações.
Não estão autorizados empresas privadas (incluindo operadores de infraestrutura crítica), salvo sob autoridade federal direta; proprietários individuais; e empresas de segurança privada, a menos que contratadas por agência autorizada. Essa distinção é decisiva para qualquer projeto de proteção: a legalidade depende do operador e do contexto, não apenas da tecnologia.
Como detectar e mitigar ataques de jamming: dispositivos anti-jamming e monitoramento
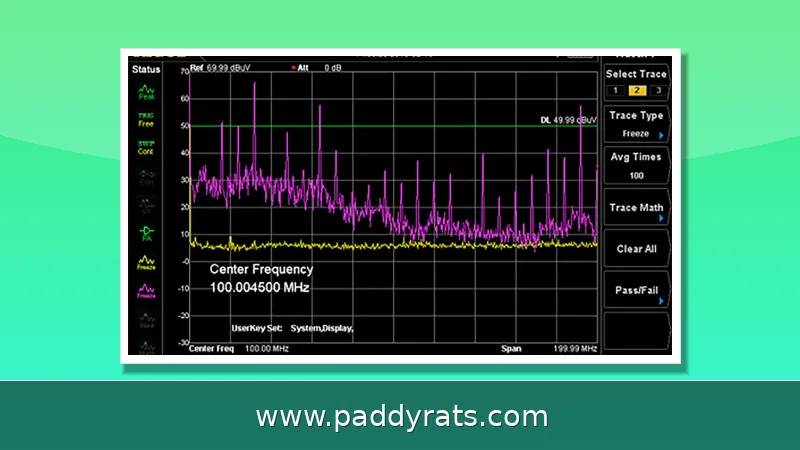
A detecção se apoia em métricas objetivas: queda na Packet Delivery Ratio (PDR), picos incomuns de RSSI/SS, aumento do Bad Packet Ratio (BPR), Carrier Sensing Time (CST), Packet Inter-Arrival Time (IAT), ferramentas de análise de espectro e aprendizado de máquina. Esses indicadores ajudam a diferenciar interferência intencional de falhas comuns de rede.
A mitigação combina frequência de salto (FHSS), controle de potência, antenas direcionais, troca de canal, redundância de rede, criptografia e autenticação, localização de jammer e protocolos adaptativos. Dispositivos anti-jamming protegem receptores de rádio de interferência deliberada, filtrando ou cancelando o ruído em vez de bloquear o sinal do jammer — uma espécie de guarda-costas digital para sinais.
Soluções comerciais reforçam o monitoramento contínuo. O Loch AirShield fecha a lacuna de resposta a incidentes com rastreamento de localização de até 1 polegada e monitora superfícies de ataque de GPS, celular/CBRS, IoT, Wi-Fi e EMI. No Reino Unido, uma gangue usou jamming de GPS para esconder roubo e remontagem de carros em oficinas clandestinas; a polícia recuperou 30 veículos roubados e fez 12 prisões, mostrando que a detecção eficaz tem impacto direto na resposta policial.
Contexto de mercado: projeções e participação por segmento
As estimativas de mercado variam conforme a metodologia, e vale acompanhar os números como reportados. A Technavio projetou, em maio de 2024, aumento de US$ 1,08 bilhão entre 2023 e 2028, com CAGR de 5,66% e crescimento ano a ano de 5,27% em 2023-2024. A Coherent Market Insights, em 29 de abril de 2026, avaliou o mercado em US$ 1,8 bilhão em 2026, com expectativa de US$ 3,6 bilhões até 2033 e CAGR de 10,4%.
Nessa leitura da Coherent, jammers portáteis representam 45% da participação, jammers multibanda lideram, governo e defesa formam a maior aplicação, a América do Norte é a maior região e a Ásia-Pacífico apresenta o CAGR mais rápido. Outras casas trazem números distintos: Fortune Business Insights projeta crescimento de US$ 4,98 bilhões em 2026 para US$ 9,27 bilhões até 2034, com CAGR de 8,1%; Strategic Market Research estima US$ 2,85 bilhões em 2025 e US$ 4,64 bilhões até 2032, com CAGR de 7,2%.
A Dataintelo avalia US$ 2,8 bilhões em 2025 e US$ 5,6 bilhões até 2034, com CAGR de 8,1%; a Verified Market Research aponta US$ 1,66 bilhão em 2024 e US$ 3,31 bilhões até 2032, com CAGR de 10,3% entre 2026 e 2032; e a Reanin indica US$ 913,05 milhões em 2025, com aumento esperado para US$ 1.209,32 milhões. A dispersão reflete diferenças de escopo, não consenso.
O que operadores de infraestrutura crítica devem priorizar?
Diante de regras restritivas, a prioridade não é adquirir jammers, mas fortalecer detecção, redundância e resposta. Monitoramento de espectro, sensores de interferência e localização de fontes ajudam a identificar ataques rapidamente. Redundância de rede e protocolos adaptativos reduzem o impacto de bloqueios temporários, enquanto criptografia e autenticação dificultam ataques enganosos.
Também é essencial documentar incidentes e acionar autoridades competentes, já que apenas entidades governamentais autorizadas podem operar equipamentos de jamming legalmente. Para operadores privados, a estratégia realista combina defesa em profundidade, parcerias com agências e avaliação contínua de vulnerabilidades em GPS, celular, IoT e Wi-Fi.
Em resumo, entender o funcionamento do jamming, comparar especificações com critério e respeitar o marco legal são etapas inseparáveis. A tecnologia evolui rápido, mas a conformidade e a resiliência operacional continuam sendo os fatores decisivos para proteger infraestruturas críticas.
Perguntas frequentes sobre signal jammer e infraestrutura crítica
Como um signal jammer interrompe a comunicação sem fio?
Um jammer transmite sinais de rádio potentes na mesma frequência do dispositivo alvo, inundando o canal com ruído ou sinais falsos. Isso reduz a relação sinal-ruído, impedindo que dispositivos legítimos interpretem dados válidos e causando uma negação de serviço que bloqueia Wi-Fi, Bluetooth, GPS, celular e enlaces de rádio.
Quais técnicas de jamming são comuns contra infraestrutura crítica?
As técnicas incluem jamming constante (ruído contínuo), reativo (ativa só ao detectar sinal válido), enganoso (envia dados falsos), aleatório e métodos de mira em frequência como barrage, spot e sweep. Esses ataques miram GPS/GNSS, Wi-Fi, Bluetooth e redes celulares, além de sensores IoT e sistemas de controle industrial.
Como organizações podem detectar e mitigar ataques de jamming?
A detecção depende de queda na taxa de entrega de pacotes, picos incomuns de RSSI, aumento do índice de pacotes ruins, tempo de sensoriamento de portadora e análise de espectro. A mitigação inclui frequência de salto (FHSS), controle de potência, antenas direcionais, troca de canal, redundância de rede, criptografia, localização de jammer e protocolos adaptativos.