Software Defined Radio Signal Jammer: come funziona il jamming SDR
Un jammer SDR genera in software le forme d'onda che disturbano le comunicazioni legittime, dal rumore gaussiano al jamming reattivo. Vediamo hardware, modalità operative, specifiche reali e come rilevare questi segnali.
Che cos'è un software defined radio signal jammer?
Un software defined radio signal jammer è, in pratica, un sistema che sfrutta la flessibilità della radio definita via software per generare disturbi sulla stessa frequenza delle comunicazioni legittime. Invece di basarsi su circuiti analogici dedicati, la forma d'onda viene costruita via software — con tool come GNU Radio, tanto per citarne uno — e poi trasmessa da hardware tipo HackRF, LimeSDR o USRP. Il principio di fondo è semplice: si sovrappone al segnale utile una potenza maggiore, oppure si abbassa il rapporto segnale-rumore al ricevitore, corrompendo i pacchetti e riducendo il Packet Delivery Ratio. Il jamming colpisce quindi il livello fisico, a volte con attacchi cross-layer, e fa percepire al trasmettitore legittimo il canale come occupato, riducendo il Packet Send Ratio.
Come funziona il jamming SDR: modalità costante, sweeping e reattiva
Le modalità di jamming si distinguono innanzitutto per come il segnale viene emesso nel tempo e nello spettro. Nel jamming proattivo si trasmette e basta, senza preoccuparsi di quali nodi o canali vengano colpiti davvero; in quello reattivo, invece, si ascolta prima lo spettro e si interviene solo quando arriva una trasmissione nelle vicinanze, con un bel risparmio di energia. Poi c'è il jamming costante, che tiene il mezzo perennemente occupato. Lo sweeping, dal canto suo, salta da un canale all'altro in sequenza, mentre il random channel hopping sceglie i canali in modo casuale e proprio per questo risulta più difficile da caratterizzare. Prendiamo un Wi-Fi a 2,4 GHz con 14 canali: un jammer sweeping passa continuamente da un canale al successivo. E i tempi? Contano, eccome. Il jamming reattivo richiede pochi millisecondi, mentre 1 byte su un PHY a 1 Mbps occupa l'aria per appena 8 microsecondi: resta quindi una finestra in cui piccole quantità di dati possono essere demodulate prima che arrivi il disturbo.
| Modalità | Comportamento | Vantaggio | Limite |
|---|---|---|---|
| Costante | Emissione continua | Blocco immediato del canale | Consumo energetico elevato |
| Sweeping | Salto sequenziale tra canali | Copre più canali | Non copre tutto in un colpo |
| Random hopping | Canali scelti a caso | Difficile da caratterizzare | Copertura non deterministica |
| Reattivo | Trasmette solo se rileva traffico | Risparmio energetico | Lascia passare pochi byte |
Quale hardware e software si usa per il jamming SDR?
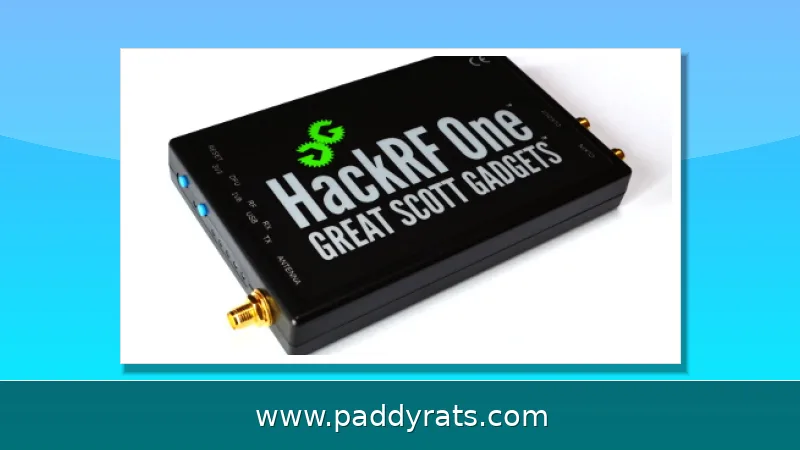
Tra gli hardware più usati in questo ambito ci sono HackRF, LimeSDR, USRP B-210, PlutoSDR, KrakenSDR e RTL-SDR. HackRF, in particolare, riesce a generare segnali dai 10 MHz ai 6 GHz, ma con una larghezza di banda massima di 20 MHz: tradotto, non può coprire tutto lo spettro Wi-Fi in una volta sola, ed è per questo che si fa ricorso allo sweeping, saltando da un canale all'altro. LimeSDR, invece, permette di disturbare semplicemente trasferendo un segnale di rumore in GNU Radio sulla frequenza che ci interessa. Per quanto riguarda l'architettura, un sistema SDR di base può essere costituito da un computer con una scheda audio o un altro convertitore analogico-digitale, preceduto da un front end RF, mentre l'elaborazione vera e propria si appoggia a DSP, FPGA o processori general purpose. Sul versante software, jamRF_v1 implementa jammer proattivi e reattivi con forme d'onda a tono singolo, sweep sinusoidale e rumore gaussiano; la versione jamRF_v2 aggiunge anche forme d'onda modulate QPSK e altre funzionalità. Per farlo girare servono due HackRF (uno in trasmissione e uno in ricezione), una GUI di analisi spettrale per hackrf_sweep e una macchina Linux. C'è anche chi, come Jerry Olla, ha scelto la strada del firmware HAVOC personalizzato su HackRF con PortaPack, con modalità di sweep a toni FSK e preset configurabili.
Esempi reali di jammer SDR e specifiche a confronto
I prodotti commerciali ci mostrano come questi principi si concretizzino in dispositivi reali. Prendiamo l'RSJ470PL: è un jammer reattivo con 150 W di potenza totale, 30 W massimi per banda e 1 W minimi, con controllo di potenza a passi di 1 dB, un tempo di risposta di circa 10 ms e un ciclo di jamming che va da 100 ms a 10 secondi. La banda disturbata è VHF/UHF, con larghezza di canale da 15 KHz a 2 MHz, spaziatura minima di 10 KHz e scansione automatica di 4000 canali in memoria; la batteria Li Po da 25,9 V/24 Ah garantisce 2 ore di funzionamento continuo tra -10 °C e +65 °C, il tutto per un peso di 15 kg con batteria. Il ricevitore, invece, copre 20-520 MHz con una sensibilità di -132 dBm. Passando al versante militare, il programma WARP della DARPA ha assegnato a L3Harris un contratto da 7,2 milioni di dollari per sviluppare filtri RF adattivi con rapporto di sintonia 9:1 e copertura completa da 2 a 18 GHz. Non male, considerando che i convertitori A/D wideband hanno ormai raggiunto oltre 10 GHz di larghezza di banda istantanea con 8-10 ENOB.
| Parametro | HackRF | RSJ470PL | WARP |
|---|---|---|---|
| Banda | 10 MHz-6 GHz | VHF/UHF | 2-18 GHz |
| Larghezza di banda | 20 MHz max | 15 KHz-2 MHz per canale | Rapporto 9:1 |
| Potenza | Non specificata | 150 W totali | Filtro adattivo |
| Tempo di risposta | Dipendente dal software | ~10 ms | Non applicabile |
Come si rileva e mitiga il jamming con SDR?
Il rilevamento del jamming, in fondo, sfrutta la stessa flessibilità che rende potenti gli SDR. Anziché affidarsi a uno spettro fisso, i detector tengono sotto controllo in modo continuo una fascia di frequenze e registrano i segnali che oltrepassano una certa soglia di potenza e durata: così riescono a distinguere un'interferenza persistente da un rumore di fondo sporadico. Strumenti come rtl-sdr-analyzer, per esempio, applicano l'analisi dello z-score, confrontando la media del segnale con una baseline statistica e segnalando quando lo scostamento diventa anomalo. È una specie di campanello d'allarme, che può indicare sia un evento di jamming sia un'interferenza esterna. Sul versante della mitigazione, la partnership tra ISCO International e ORAN Development Company (ODC), annunciata il 1° settembre 2026, integra la cancellazione del jammer ISCO IMC nella piattaforma AI-RAN ODC RANIQ, spingendo la resilienza al jamming fino al Layer-1, dove l'elaborazione avviene più vicino al segnale grezzo. Poi ci sono strade diverse: implementazioni PHY e MAC non standard possono evitare il jamming reattivo mantenendo i pacchetti brevi e combinando tecniche di diversità, dato che un jammer reattivo impiega qualche millisecondo per accorgersi della trasmissione e intervenire. Il filtro statico, invece, sfrutta solo una frazione della larghezza di banda digitale del ricevitore; il controllo automatico di guadagno usa meglio la banda ma riduce la sensibilità ai segnali deboli; e i limitatori di segnale possono introdurre distorsione da cross-modulazione, peggiorando la qualità complessiva della ricezione.
Quali sono i rischi, i vincoli normativi e i limiti?
Il jamming nasce nel contesto della guerra elettronica e non va ridotto a un semplice "disturbo" radio: è a tutti gli effetti un'azione di attacco elettronico (Electronic Attack, EA) che punta a negare l'uso dello spettro al nemico. Le applicazioni anti-drone sono forse l'esempio più concreto e attuale: si parla di soft kill, cioè di neutralizzazione del velivolo accecandone i ricevitori, in opposizione all'hard kill che invece impiega laser o missili per abbatterlo fisicamente. Saturare i ricevitori di un drone, però, non è affatto banale: servono ampiezze di campo elevate, grandi correnti continue e radiatori termici in grado di smaltire il calore prodotto. Il principio di fondo rimane comunque semplice: un jammer deve solo sovrapporsi al segnale trasmesso con potenza sufficiente, dato che il disturbo agisce sul ricevitore e non sul trasmettitore. Da qui discendono anche limiti tecnici ben precisi, primo fra tutti la necessità di conoscere la banda e il canale bersaglio. Sul piano legale la situazione è chiara: nella maggior parte dei paesi l'emissione intenzionale di interferenze sulle bande licenziate è vietata, e le poche eccezioni riguardano ambiti militari o istituzionali autorizzati. Un esempio accademico interessante viene dallo USRP B-210 pilotato con GNU Radio, che ha generato un segnale di jamming GPS con un raggio di protezione di circa 29 metri utilizzando un'antenna monopolare omnidirezionale: un dato che rende bene l'idea di quanto l'efficacia dipenda da potenza, antenna e condizioni di propagazione. La ricerca sul tema, del resto, resta molto attiva, con contributi come Perotoni et al. 2025, Bhojani 2016, Thanakan 2021 e Lehmann 2024.
Quali strumenti open source e pratiche esistono oggi?
Per chi vuole fare pratica in laboratorio senza partire da zero, il repository GitHub tiiuae/jamrf resta un riferimento ben documentato: è stato archiviato il 9 settembre 2025, quindi non riceve più aggiornamenti, ma il codice e la documentazione sono ancora consultabili. La prima versione, jamRF_v1, mette a disposizione jammer sia proattivi sia reattivi, con tre forme d'onda di base: tono singolo, sweep sinusoidale e rumore gaussiano. La seconda versione, jamRF_v2, aggiunge forme d'onda modulate QPSK e alcune funzionalità extra, utili a chi vuole simulare scenari più vicini a quelli reali. Per farlo funzionare servono due HackRF, uno in trasmissione e uno in ricezione, una GUI di analisi spettrale che sfrutti hackrf_sweep e una macchina Linux: una configurazione alla portata di un appassionato, ma che richiede un minimo di dimestichezza con GNU Radio. Sul fronte pratico, Jerry Olla ha mostrato come il firmware HAVOC su HackRF con PortaPack trasformi il dispositivo in un generatore di segnale e jammer con preset configurabili e modalità a sweep di toni FSK. Chi invece lavora sulla resilienza dei ricevitori può appoggiarsi a GPSPATRON, che offre simulatori di spoofing e jamming GPS pensati proprio per testare la robustezza del hardware in condizioni controllate. Va detto però che queste risorse vanno usate in ambienti schermati o con autorizzazione esplicita: le normative locali sull'emissione RF restano vincolanti e non ammettono scorciatoie.
| Strumento | Tipo | Caratteristica |
|---|---|---|
| jamRF_v1 | Open source | Tono singolo, sweep, rumore gaussiano |
| jamRF_v2 | Open source | Aggiunge forme d'onda QPSK |
| HAVOC su PortaPack | Firmware custom | Sweep FSK e preset |
| GPSPATRON | Simulatore | Spoofing e jamming GPS |
Quali compromessi tecnici guidano il progetto di un jammer SDR?
Ogni scelta progettuale, in un jammer SDR, comporta un compromesso che si ripercuote direttamente sull'efficacia e sulla sostenibilità dell'attacco. Il jamming reattivo, per esempio, risparmia energia perché ascolta lo spettro prima di trasmettere, ma proprio questo ritardo di pochi millisecondi lascia al ricevitore il tempo di demodulare una piccola quantità di dati: con una PHY a 1 Mbps, un solo byte occupa appena 8 microsecondi in aria, quindi anche una finestra reattiva molto breve può risultare insufficiente contro pacchetti minimi. Il random channel hopping è più difficile da caratterizzare rispetto allo sweeping sequenziale, perché non segue un ordine prevedibile, ma proprio questa imprevedibilità rende la copertura meno omogenea e più complessa da ottimizzare. Sul fronte della catena di ricezione, il filtro statico sfrutta solo una frazione della larghezza di banda digitale disponibile, mentre il controllo automatico di guadagno capitalizza l'intera banda a scapito della sensibilità ai segnali deboli; i limitatori di segnale, dal canto loro, possono introdurre distorsione da cross-modulazione, peggiorando la qualità complessiva. Comprendere questi trade-off è essenziale sia per chi progetta contromisure, sia per chi valuta la resilienza di una rete wireless in scenari mission-critical, dove ogni millisecondo e ogni decibel contano davvero.
| Tecnica | Vantaggio principale | Compromesso |
|---|---|---|
| Jamming reattivo | Risparmio energetico, trasmissione mirata | Lascia demodulare piccole quantità di dati prima dell'intervento |
| Random channel hopping | Difficile da caratterizzare per l'avversario | Copertura meno prevedibile e più complessa da ottimizzare |
| Filtro statico | Semplicità implementativa | Usa solo una frazione della larghezza di banda digitale |
| Controllo automatico di guadagno | Sfrutta tutta la banda disponibile | Riduce la sensibilità ai segnali piccoli |
| Limitatore di segnale | Protegge da sovraccarichi | Può introdurre distorsione da cross-modulazione |
Domande frequenti sul jamming SDR
Come funziona un software defined radio jammer?
Un jammer trasmette segnali RF sulla stessa frequenza delle comunicazioni legittime, sovrapponendosi con potenza maggiore o abbassando il rapporto segnale-rumore al ricevitore. I jammer basati su SDR generano queste forme d'onda in software, con strumenti come GNU Radio, invece di usare hardware analogico dedicato.
Qual è la differenza tra jamming costante, sweeping e reattivo?
Un jammer costante emette segnali in modo continuo per tenere occupato il mezzo. Un jammer sweeping salta tra i canali in sequenza, mentre un jammer a random channel hopping sceglie i canali casualmente. I jammer reattivi ascoltano prima lo spettro e trasmettono solo in risposta a una trasmissione vicina, risparmiando energia.
Si può usare un HackRF o un LimeSDR come jammer?
Sì. HackRF ha una larghezza di banda massima di 20 MHz e può emettere segnali di disturbo, mentre LimeSDR può disturbare trasferendo un segnale di rumore in GNU Radio sulla frequenza bersaglio. Firmware personalizzati come HAVOC per PortaPack aggiungono modalità generatore di segnale e jammer.
Come si rileva il jamming con SDR?
I detector basati su SDR monitorano continuamente un intervallo di frequenze e registrano i segnali che superano una soglia di potenza e durata. Strumenti come rtl-sdr-analyzer usano l'analisi dello z-score per segnalare quando la media del segnale si discosta dalla baseline, indicando un evento di jamming o interferenza.