Il jamming RF è un attacco Denial of Service che satura Wi-Fi, GPS, reti cellulari e sistemi di controllo industriale. Ecco come funziona, quali specifiche contano e perché negli Stati Uniti è legale solo per enti governativi autorizzati.
Che cos'è un signal jammer e perché le infrastrutture critiche hanno bisogno di protezione?
Un signal jammer è un dispositivo che emette radiofrequenze sulla stessa banda del segnale che vuole colpire: in pratica alza il rumore di fondo finché il rapporto segnale-rumore non crolla, e le comunicazioni legittime diventano inutilizzabili. Perché dovrebbe interessare le infrastrutture critiche? Il motivo è presto detto: la CISA individua 16 settori essenziali — dall'energia all'acqua, dai trasporti alle telecomunicazioni — che si affidano a collegamenti wireless per telemetria, controllo industriale e coordinamento delle operazioni. E il punto è proprio questo: un attacco di jamming mirato non si limita a disturbare una singola chiamata, può arrivare a interrompere la supervisione di una rete elettrica o di un sistema idrico.
Il DHS, il Dipartimento della Sicurezza Interna statunitense, ci ricorda una cosa che spesso diamo per scontata: il jamming non è altro che un segnale e, come tale, può essere bloccato o quantomeno indebolito da barriere fisiche. Parliamo di veicoli, di edifici, ma anche di materiali pesanti come il metallo. C'è poi un dettaglio che sorprende parecchia gente: basta spostarsi di 10-20 piedi, più o meno 3-6 metri, in qualsiasi direzione, per far cambiare la ricezione. Per chi si occupa di difese fisiche e digitali la conseguenza è piuttosto chiara: la protezione non è mai soltanto una questione di software.
La FCC non sta descrivendo uno scenario ipotetico: il problema è concreto e i tempi sono strettissimi. Quando un jammer RF satura le frequenze utilizzate in una certa zona, chi si trova lì può non riuscire a chiamare il 911 e nemmeno a ricevere un avviso di emergenza. Il risultato? I soccorsi arrivano in ritardo proprio nei minuti in cui ogni secondo pesa. C'è poi un aspetto che vale la pena chiarire, perché spesso crea confusione: il jammer non ascolta nulla e non intercetta le conversazioni. Si limita a riempire il canale di rumore radio, abbassando il rapporto segnale-rumore fino a rendere il collegamento inutilizzabile. Ecco perché l'effetto non è selettivo: colpisce chiunque si trovi nel raggio d'azione — cittadini, squadre di emergenza, sistemi di telemetria — senza distinzione. Per chi gestisce infrastrutture critiche, quindi, la posta in gioco non è la comodità di una connessione, ma la continuità di un servizio essenziale e la sicurezza delle persone che da quel servizio dipendono. Pensiamo alla rete elettrica, all'approvvigionamento idrico o ai sistemi di trasporto: qui una perdita di segnale può trasformarsi in un'interruzione fisica, non solo digitale. | Aspetto | Cosa comporta un'interferenza da jammer RF | |---|---| | Chiamate al 911 | Possono non partire, con ritardo nell'invio dei soccorsi | | Avvisi di emergenza | Ricezione compromessa o assente | | Selettività dell'effetto | Nessuna: colpisce tutti i dispositivi nel raggio d'azione | | Natura del danno per un operatore | Non disagio di connettività, ma rischio per continuità del servizio e incolumità delle persone |
C'è una distinzione che vale la pena fare, perché è facile cadere in confusione: un dispositivo anti-jamming non è un jammer. Capita spesso di vedere i due termini usati come sinonimi, ma in realtà stanno su fronti opposti. Gli anti-jamming schermano i ricevitori radio dalle interferenze deliberate: filtrano o cancellano il rumore, invece di bloccare il segnale ostile. In pratica funzionano un po' come una guardia del corpo digitale per i segnali — non impediscono all'attaccante di trasmettere, ma proteggono il ricevitore, così che continui a distinguere il segnale utile in mezzo al caos elettromagnetico che lo circonda. E la differenza non è di poco conto, perché colloca questi dispositivi nel campo della difesa legittima. Mentre un jammer interferisce attivamente con le comunicazioni e, negli Stati Uniti, la sua vendita o il suo utilizzo sono vietati dalla legge federale salvo autorizzazione governativa, un anti-jamming si limita a irrobustire la ricezione e rientra quindi tra le contromisure consentite a chi gestisce infrastrutture critiche. Per questo, quando ci si chiede come proteggere reti GPS, sistemi di controllo industriale o comunicazioni di emergenza, la domanda giusta non è "quale jammer acquistare", ma "quale soluzione anti-jamming adottare".
Come funziona il jamming RF: rumore, barrage, spot e sweep
Il jamming, in termini tecnici, è un attacco Denial of Service (DoS): lo scopo non è violare una rete, ma semplicemente renderla inservibile. Il meccanismo è brutale proprio perché funziona — il canale viene sommerso di interferenze radio o di segnali falsi, e il rapporto segnale-rumore crolla al punto che il ricevitore non riesce più a distinguere il segnale utile dal rumore di fondo. Colpisce Wi-Fi, Bluetooth, GPS e reti cellulari, vale a dire praticamente tutte le comunicazioni wireless da cui oggi dipendono i sistemi industriali. Gli attaccanti usano generatori di segnale, antenne ad alto guadagno oppure radio definite via software (SDR) che trasmettono sulla frequenza bersaglio; gli SDR, in particolare, consentono di cambiare frequenza e modalità di attacco con poche righe di codice. Ed è proprio la semplicità di questi strumenti il vero punto critico: non serve un laboratorio sofisticato né competenze difficili da reperire, e questo mette la minaccia alla portata anche di gruppi criminali poco attrezzati — basti pensare ai jammer GPS usati per occultare furti d'auto e officine clandestine.
Le tecniche di jamming si possono raggruppare seguendo due criteri principali: il comportamento dell'attaccante e la frequenza presa di mira. Partiamo dal comportamento. Il primo caso è il jamming costante, che trasmette rumore in modo continuo sulla frequenza bersaglio, senza pause. C'è poi quello reattivo, che invece resta zitto finché non intercetta un segnale valido e interviene solo in quel momento: proprio per questo è più difficile da scovare. Il jamming ingannevole, poi, anziché disturbare il segnale, invia dati falsi per confondere il ricevitore. E infine quello casuale, che alterna fasi di attività e inattività senza uno schema prevedibile. Passando al secondo criterio, cioè il targeting di frequenza, parliamo di barrage quando l'attacco copre uno spettro molto ampio, di spot quando si concentra su una banda stretta e precisa, e di sweep quando la frequenza bersaglio viene spostata rapidamente, così da colpire più canali uno dopo l'altro.
| Criterio | Tecnica | Caratteristica principale |
|---|---|---|
| Comportamento dell'attaccante | Costante | Rumore continuo sulla frequenza bersaglio |
| Reattivo | Si attiva solo quando rileva un segnale valido | |
| Ingannevole | Invia dati falsi al ricevitore | |
| Casuale | Attività alternata senza schema prevedibile | |
| Targeting di frequenza | Barrage | Copre uno spettro ampio |
| Spot | Si concentra su una banda stretta | |
| Sweep | Movimento rapido tra più frequenze |
Il jamming RF non prende di mira un solo tipo di dispositivo: chi lo mette in pratica vuole mandare in tilt l'intero insieme delle comunicazioni su cui oggi si reggono i servizi essenziali. Tra i bersagli più gettonati ci sono le reti wireless, dal Wi-Fi al Bluetooth, passando per Zigbee e le reti cellulari 4G/5G; poi ancora la navigazione satellitare GPS/GNSS, le reti IoT e di sensori presenti negli impianti e nelle città intelligenti, i sistemi di sicurezza domestica smart e i sistemi di controllo industriale che gestiscono reti elettriche, impianti idrici e trasporti, senza dimenticare i droni e gli UAV. C'è però una differenza importante da tenere a mente: non tutti questi obiettivi reagiscono allo stesso modo. Su una rete Wi-Fi a saltare sono soprattutto i dati, un segnale GPS disturbato mette a rischio sincronizzazione e geolocalizzazione, mentre un attacco ai sistemi di controllo industriale può avere conseguenze fisiche immediate. La tabella che segue riassume le tecniche principali e il loro impatto operativo.
| Tecnica di jamming | Come agisce | Impatto operativo tipico |
|---|---|---|
| Barrage | Copre un ampio spettro di frequenze con rumore continuo | Blocca più servizi contemporaneamente, ma richiede molta potenza |
| Spot | Colpisce una banda stretta e specifica | Efficace contro un singolo canale, ad esempio una frequenza GPS o Wi-Fi |
| Sweep | Sposta rapidamente l'interferenza su diverse frequenze | Disturba più canali in sequenza, rendendo difficile la diagnosi |
| Tecnica | Meccanismo | Bersaglio tipico |
|---|---|---|
| Costante | Rumore continuo sul canale | Wi-Fi, Bluetooth, telemetria |
| Reattiva | Si attiva solo con segnale valido | Reti cellulari, IoT |
| Ingannevole | Invia dati falsi al ricevitore | GPS/GNSS, sensori |
| Casuale | Interferenze intermittenti | Controllo industriale |
| Barrage | Spettro ampio | Comunicazioni multiple |
| Spot | Banda stretta mirata | Frequenza specifica |
| Sweep | Movimento rapido tra frequenze | Frequency hopping |
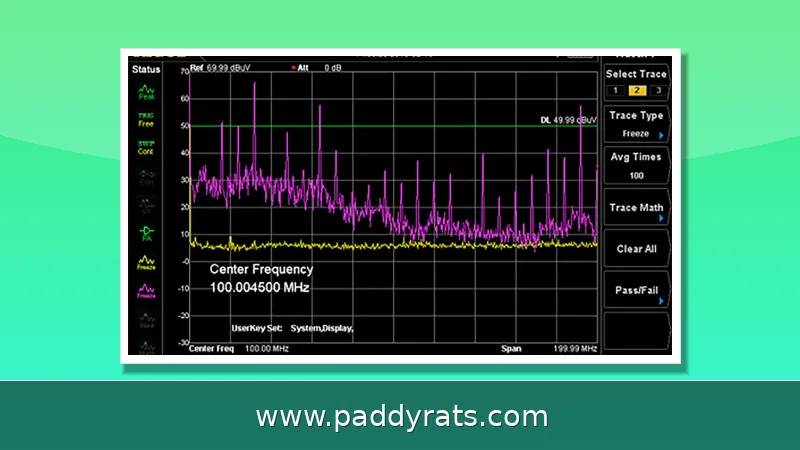
Riconoscere un attacco di jamming non è per niente semplice: nella maggior parte dei casi il disturbo si mimetizza dietro il normale degrado del segnale, e a occhio non te ne accorgi. Per questo conviene monitorare nel tempo tutta una serie di indicatori. Il primo è il Packet Delivery Ratio (PDR), ovvero la percentuale di pacchetti che arrivano effettivamente a destinazione. Poi c'è l'RSSI/SS, che stima la potenza ricevuta, e il Bad Packet Ratio (BPR), cioè la quota di pacchetti corrotti. Ancora, il Carrier Sensing Time (CST) ci dice per quanto tempo il canale rimane occupato prima che si riesca a prendere il controllo, mentre il Packet Inter-Arrival Time (IAT) aiuta a individuare irregolarità nella cadenza con cui i pacchetti arrivano. A tutto questo si aggiungono gli strumenti di analisi spettrale, che evidenziano emissioni anomale sulle frequenze monitorate, e i modelli di machine learning, in grado di riconoscere schemi di interferenza che difficilmente un operatore noterebbe a occhio nudo. Una volta confermato il disturbo, la mitigazione mette insieme più contromisure: frequency hopping (FHSS), che sposta continuamente il segnale da una frequenza all'altra, controllo di potenza, antenne direzionali, cambio di canale, ridondanza di rete, cifratura e autenticazione, localizzazione del jammer e protocolli adattivi, capaci di riconfigurarsi in base alle condizioni del canale.
Come si schiera uno stationary jammer: bande, potenza e posizionamento delle antenne
Uno stationary jammer, cioè un jammer fisso installato in un sito permanente, sfrutta l'alimentazione di rete — la normale corrente elettrica, non le batterie — per erogare fino a 100 watt per canale. Questa potenza, distribuita su uno o più canali, garantisce un raggio d'azione affidabile fino a tre chilometri in aree aperte, dove il segnale si propaga senza ostacoli. Quando però entrano in gioco strutture in calcestruzzo armato, la distanza effettiva cala parecchio: del resto è lo stesso principio che il DHS richiama quando spiega che i materiali pesanti, come il metallo o i muri portanti, attenuano il segnale, e che persino spostarsi di 10-20 piedi (più o meno 3-6 metri) può cambiare la ricezione. Ecco perché il posizionamento delle antenne diventa decisivo. Montarle su pali da 15 metri offre una linea di vista pulita, condizione necessaria per avere prestazioni prevedibili e per coprire l'area bersaglio senza che edifici o vegetazione facciano da schermo. In pratica, chi progetta il sito deve trovare un equilibrio tra potenza, altezza e ostacoli fisici: una linea di vista libera vale quanto qualche watt in più.
| Parametro | Valore tipico / condizione |
|---|---|
| Alimentazione | Rete elettrica (grid power) |
| Potenza per canale | Fino a 100 W |
| Raggio affidabile in area aperta | Fino a 3 km |
| Effetto del calcestruzzo armato | Riduzione della distanza effettiva |
| Altezza tipica delle antenne | Pali da 15 m per linea di vista pulita |
Sul fronte ambientale, la scelta dell'involucro e del sistema di raffreddamento non è un dettaglio secondario: un jammer fisso installato all'aperto deve sopportare pioggia, polvere, escursioni termiche e umidità per anni. Gli involucri esterni con protezione IP66 garantiscono proprio questo, sigillando l'elettronica contro getti d'acqua e particelle sottili; senza questa tenuta, l'umidità penetrerebbe nei circuiti RF e in pochi mesi comprometterebbe i componenti. Il raffreddamento attivo, dal canto suo, mantiene stabili le prestazioni anche quando la temperatura supera i 40 gradi Celsius, soglia oltre la quale i moduli amplificatori tendono a degradarsi, riducendo la potenza effettiva e allungando i tempi di trasmissione. C'è poi il capitolo della schermatura direzionale: limitare la radiazione dei lobi laterali a meno del 2% significa che il fascio energetico resta concentrato dove serve, riducendo interferenze indesiderate verso aree non coinvolte e verso altri servizi radio nelle vicinanze. È una differenza sostanziale rispetto ai dispositivi commerciali generici, che spesso trasmettono in modo più dispersivo e senza controllo termico adeguato. Questi dettagli, messi insieme, distinguono un impianto professionale da un dispositivo commerciale generico: non si tratta solo di potenza, ma di affidabilità nel tempo, precisione del fascio e capacità di operare in condizioni reali senza sorprese.
Il mercato cinese offre anche componenti a basso costo: Shenzhen Jingwei Technology propone un dispositivo di jamming per la protezione delle infrastrutture critiche a 2150-2350 MHz, 100 W, al prezzo di 298,00 dollari USA per pezzo (MOQ 1), con dimensioni 150*80*23 mm, peso 590 g e velocità di sweeping analogico personalizzabile da 50 KHz a 300K, con default a 200K. Il prodotto è certificato ISO, con codice HS 8543904000 e capacità produttiva di 1000 pezzi all'anno.
Per gli operatori che valutano l'acquisto, la lezione è che le specifiche tecniche non bastano: senza autorizzazione federale, possedere e utilizzare questi apparati resta illegale negli Stati Uniti, indipendentemente dal prezzo o dalla certificazione del fornitore. La conformità legale viene prima della conformità tecnica.
Quali specifiche confrontare: portata, wattaggio, velocità di sweeping e protezione dell'involucro
Quando si confrontano apparati per la protezione RF, le variabili che contano davvero sono poche ma decisive. La portata dichiarata va sempre verificata rispetto all'ambiente: un raggio di tre chilometri in campo aperto può ridursi drasticamente in un contesto urbano o industriale denso di ostacoli. Il wattaggio per canale determina la capacità di saturazione, ma un eccesso di potenza aumenta il rischio di interferenze collaterali.
La velocità di sweeping è un parametro spesso trascurato: valori personalizzabili tra 50 KHz e 300K, con default a 200K, permettono di adattare l'apparato a bersagli che cambiano frequenza rapidamente. La protezione IP66 e il raffreddamento attivo incidono sulla durata operativa in ambienti difficili, mentre la schermatura dei lobi laterali sotto il 2% riduce l'impronta elettromagnetica indesiderata.
| Parametro | Valore tipico | Impatto operativo |
|---|---|---|
| Potenza per canale | Fino a 100 W | Capacità di saturazione |
| Portata in campo aperto | Fino a 3 km | Copertura dell'area |
| Altezza antenna | Pali da 15 m | Linea di vista pulita |
| Protezione involucro | IP66 | Resistenza ambientale |
| Raffreddamento | Attivo | Stabilità oltre 40 °C |
| Lobi laterali | Meno del 2% | Meno interferenze collaterali |
Il confronto tra specifiche va accompagnato da una valutazione del contesto normativo e della catena di approvvigionamento. Un apparato economico ma non autorizzato espone l'acquirente a sanzioni federali, mentre un impianto professionale richiede personale formato e procedure di conformità. Per le infrastrutture critiche, la scelta tecnica è inseparabile dalla scelta legale.
Il quadro legale: regole FCC, SAFER SKIES Act e operatori autorizzati
Negli Stati Uniti il Communications Act del 1934 (47 U.S.C. 301, 302a, 333) vieta di operare, commercializzare o vendere apparecchiature di jamming RF che bloccano comunicazioni radio autorizzate. Le violazioni comportano multe fino a 112.500 dollari per incidente e potenziali procedimenti penali. Solo gli enti governativi autorizzati possono operare legalmente apparecchiature di jamming.
Il SAFER SKIES Act, inserito nel NDAA per l'anno fiscale 2026, autorizza per la prima volta le forze dell'ordine statali e locali, ma solo dopo la formazione presso il National Counter-UAS Training Center dell'FBI a Huntsville, Alabama. Sono inclusi anche gli enti di sicurezza penitenziaria che soddisfano la certificazione federale e le agenzie che proteggono eventi di sicurezza nazionale speciale e eventi con rating SEAR, come la FIFA World Cup 2026.
Non sono autorizzati, invece, le aziende private — compresi gli operatori di infrastrutture critiche — salvo che agiscano sotto diretta autorità federale, i singoli proprietari immobiliari e le società di sicurezza privata non incaricate da un'agenzia autorizzata. Questa distinzione è cruciale per chi gestisce reti energetiche, idriche o di trasporto e cerca soluzioni di jamming.
| Categoria | Autorizzazione | Condizione |
|---|---|---|
| Enti governativi autorizzati | Sì | Operatività legittima |
| Forze dell'ordine statali/locali | Sì | Formazione FBI a Huntsville |
| Sicurezza penitenziaria | Sì | Certificazione federale |
| Aziende private | No | Solo sotto autorità federale |
| Proprietari privati | No | Nessuna eccezione |
Le sanzioni non sono l'unico deterrente: le interferenze possono impedire chiamate di emergenza e avvisi, con conseguenze potenzialmente fatali. Per gli operatori infrastrutturali la strada praticabile resta la difesa, non l'attacco: monitoraggio, ridondanza e coordinamento con le autorità competenti.
Rilevare e mitigare il jamming: dispositivi anti-jamming e monitoraggio
La rilevazione si basa su indicatori misurabili: cali del Packet Delivery Ratio, picchi anomali di RSSI, aumento del Bad Packet Ratio, variazioni del Carrier Sensing Time e analisi spettrale. A questi si aggiungono modelli di machine learning capaci di distinguere interferenze accidentali da attacchi deliberati. La tempestività della rilevazione determina quanto danno un attacco può causare.
Sul fronte accademico, l'Università di Bath ha sviluppato MIDAS (Multi-Instrument Data Analysis System), che ricostruisce immagini 3D della ionosfera in tempo reale ed è utilizzato su licenza da istituzioni accademiche nel mondo. I sensori IDM (Interference Detection and Monitoring) identificano posizione e direzione di un jammer GPS. Chronos Technology JammerCam è descritto come il primo rilevatore di jamming GPS in grado di fotografare una fonte in movimento.
Un caso reale mostra l'applicazione investigativa: una banda criminale ha usato il jamming GPS per nascondere furti d'auto e riconversioni in officine clandestine ('chop shops'); la polizia britannica ha recuperato 30 auto rubate e effettuato 12 arresti. Sul fronte commerciale, Loch AirShield riduce il gap di risposta a un pollice, monitorando GPS, cellulare/CBRS, IoT, Wi-Fi e superfici di attacco EMI.
La mitigazione combina frequency hopping, controllo di potenza, antenne direzionali, cambio di canale, ridondanza di rete, cifratura e autenticazione, localizzazione del jammer e protocolli adattivi. BeeSense cita il Dragos 2025 OT Cybersecurity Year in Review: il 75% degli incidenti ransomware industriali gestiti nel 2024 ha causato un arresto parziale della tecnologia operativa, il 25% un arresto totale. La resilienza non è un optional.
Quanto vale il mercato dei jammer e delle difese RF?
Le stime di mercato variano molto a seconda della metodologia e della definizione di jamming device. Technavio (maggio 2024) prevede un aumento del mercato dei signal jammer di 1,08 miliardi di dollari con CAGR del 5,66% tra il 2023 e il 2028, con una crescita anno su anno 2023-2024 del 5,27%. Coherent Market Insights (29 aprile 2026) valuta il mercato 1,8 miliardi di dollari nel 2026, con previsione di 3,6 miliardi entro il 2033 e CAGR del 10,4%.
Fortune Business Insights stima una crescita da 4,98 miliardi di dollari nel 2026 a 9,27 miliardi entro il 2034, con CAGR dell'8,1%. Strategic Market Research indica 2,85 miliardi nel 2025 e 4,64 miliardi entro il 2032 (CAGR 7,2%), mentre Dataintelo riporta 2,8 miliardi nel 2025 e 5,6 miliardi entro il 2034 (CAGR 8,1%). Verified Market Research valuta il mercato dei signal jamming device 1,66 miliardi nel 2024, con proiezione a 3,31 miliardi entro il 2032 e CAGR del 10,3% dal 2026 al 2032. Reanin stima 913,05 milioni nel 2025 e 1209,32 milioni successivamente.
| Fonte | Valore di partenza | Proiezione | CAGR |
|---|---|---|---|
| Technavio | +1,08 mld USD (2023-2028) | 2028 | 5,66% |
| Coherent Market Insights | 1,8 mld USD (2026) | 3,6 mld (2033) | 10,4% |
| Fortune Business Insights | 4,98 mld USD (2026) | 9,27 mld (2034) | 8,1% |
| Strategic Market Research | 2,85 mld USD (2025) | 4,64 mld (2032) | 7,2% |
| Dataintelo | 2,8 mld USD (2025) | 5,6 mld (2034) | 8,1% |
| Verified Market Research | 1,66 mld USD (2024) | 3,31 mld (2032) | 10,3% |
Coherent Market Insights segnala che i jammer portatili rappresentano il 45% della quota, i multi-banda guidano la domanda, governo e difesa sono la principale applicazione e il Nord America la regione più grande, con l'Asia Pacifico a crescita più rapida. Per gli investitori, questi numeri vanno letti con cautela: le stime divergono perché includono segmenti diversi, e il quadro normativo restrittivo può limitare l'adozione commerciale.
Come si difendono le infrastrutture critiche dagli attacchi di jamming?
La difesa efficace combina rilevazione precoce e resilienza progettuale. Sul piano tecnico si adottano frequency hopping, controllo di potenza, antenne direzionali, cambio di canale, ridondanza di rete, cifratura e autenticazione, localizzazione del jammer e protocolli adattivi. Sul piano organizzativo servono monitoraggio continuo degli indicatori (PDR, RSSI, BPR) e procedure di risposta coordinate con le autorità.
La lezione dei dati Dragos è chiara: nel 2024 il 75% degli incidenti ransomware industriali ha causato un arresto parziale della tecnologia operativa e il 25% un arresto totale. Per le infrastrutture critiche, investire in ridondanza e rilevazione non è un costo accessorio, ma la condizione per mantenere la continuità del servizio durante un attacco RF o informatico.
In sintesi, il jamming è una minaccia concreta ma affrontabile con strumenti legali, tecnici e organizzativi. La chiave è capire che la difesa passa dalla protezione dei ricevitori e dalla resilienza delle reti, non dall'uso illegale di contromisure attive.
Domande frequenti
Come fa un signal jammer a interrompere le comunicazioni wireless?
Un jammer trasmette potenti segnali radio sulla stessa frequenza del dispositivo bersaglio, inondando il canale con rumore o segnali falsi. Questo abbassa il rapporto segnale-rumore, impedendo ai dispositivi legittimi di interpretare dati validi e causando un denial-of-service che blocca Wi-Fi, Bluetooth, GPS, reti cellulari e collegamenti radio.
È legale usare un signal jammer negli Stati Uniti?
No. In base al Communications Act del 1934 (47 U.S.C. 301, 302a, 333), la FCC vieta di operare, commercializzare o vendere dispositivi che bloccano comunicazioni radio autorizzate. Le violazioni comportano multe fino a 112.500 dollari per incidente e potenziali procedimenti penali. Solo gli enti governativi autorizzati possono operare legalmente apparecchiature di jamming.
Quali tecniche di jamming sono più usate contro le infrastrutture critiche?
Le tecniche comuni includono jamming costante (rumore continuo), reattivo (si attiva solo quando rileva un segnale valido), ingannevole (invia dati falsi), casuale e metodi di targeting di frequenza come barrage, spot e sweep. Questi colpiscono GPS/GNSS, Wi-Fi, Bluetooth e reti cellulari, con impatti su telemetria e controllo industriale.