Come funziona un circuito di rilevamento jammer, quali componenti usa e come distinguere il rilevamento dal jamming stesso. Analizziamo contatori, soglie, SDR e moduli cloud, con i limiti legali da conoscere.
Che cos'è un circuito di rilevamento dei jammer e perché se ne parla
Un circuito di rilevamento jammer è un sistema elettronico che tiene d'occhio lo spettro radio e stabilisce se un segnale utile è stato sopraffatto da interferenze intenzionali. A differenza del jammer, che trasmette rumore per bloccare le comunicazioni, il rilevatore si limita ad ascoltare e misurare: confronta la potenza ricevuta con una soglia, conta gli eventi anomali e stima quanto jamming è presente in una finestra di misura. La questione interessa chi gestisce reti cellulari, edifici protetti, flotte di veicoli e installazioni IoT, perché il jamming agisce sul downlink e fa sparire le tacche di segnale senza che l'utente capisca bene il motivo.
La domanda nasce, in fondo, da un problema molto concreto per chi lavora con le reti radiomobili: capire se un calo di segnale dipende da un apparato guasto, da un ostacolo che attenua le onde radio, da un dispositivo legittimo che occupa la stessa frequenza, o se invece c'è davvero dietro un attacco denial-of-service in radiofrequenza. E la differenza non è banale, perché le conseguenze cambiano radicalmente — si passa dalla semplice manutenzione alla segnalazione alle autorità. Per rispondere a questa domanda, le fonti tecniche citano il brevetto Qualcomm US12107673B2, con priorità nel 2021 e concesso nel 2024, che descrive un sistema di rilevamento per il front-end RF basato su contatori e logica di controllo: un approccio ingegneristico che punta a quantificare il disturbo, non solo a segnalarlo. Oltre a questa soluzione brevettata esistono moduli commerciali come il GSM Jammer Detector di Digitpol, pensato per installazioni fisse, e approcci fai-da-te che combinano antenna a dipolo, choke e diodo. Strade molto diverse tra loro per costo e complessità, ma tutte orientate allo stesso obiettivo: stabilire se e in che misura lo spettro è disturbato, prima di saltare a conclusioni affrettate.
Come funziona il rilevamento: contatori, soglie e finestre di misura
Il meccanismo alla base di molti rilevatori è statistico, e tutto sommato piuttosto lineare. In sostanza, un primo contatore tiene traccia di quante volte la potenza del segnale ricevuto supera una soglia prestabilita; un secondo, invece, registra il numero complessivo di misure effettuate nella stessa finestra temporale. A quel punto la logica di controllo confronta i due valori e stima così la quantità di jamming: se le soglie vengono oltrepassate con una frequenza anomala, il sistema legge la cosa come un'interferenza persistente e fa scattare l'allarme. C'è poi un dettaglio interessante da segnalare: il brevetto Qualcomm US12107673B2 descrive anche una possibile implementazione di uno schema AGC basato su statistiche, studiato apposta per scenari di jamming dinamici, cioè quelli in cui il livello del disturbo cambia rapidamente e un approccio troppo rigido finirebbe per non reggere.
Il jamming colpisce il downlink, ovvero il collegamento che dalla torre arriva al telefono: il dispositivo non riesce più a ricevere i segnali della stazione radio base e così, sullo schermo, le tacche di copertura spariscono nel nulla. È da qui che nascono i sintomi più comuni, tipo chiamate che cadono di colpo, dati che sembrano rallentati all'inverosimile o assenza totale di servizio. Attenzione, però: gli stessi sintomi possono avere cause completamente diverse, come apparecchiature difettose, ostacoli fisici (pensiamo a un muro particolarmente spesso) o interferenze prodotte da dispositivi del tutto legittimi che lavorano sulle stesse frequenze. Ecco perché un rilevatore serio non si accontenta di un singolo campione isolato: misura nel tempo, confronta i pattern di potenza ricevuta e in questo modo riesce a ridurre i falsi positivi. La finestra di misura e la soglia di intervento diventano quindi parametri critici, da tarare con una certa cura in base all'ambiente radio circostante e alla banda che si vuole tenere sotto controllo.
| Parametro | Ruolo nel rilevamento | Effetto di una taratura errata |
|---|---|---|
| Finestra di misura | Periodo di osservazione su cui si accumulano i campioni di potenza | Finestra troppo breve: falsi positivi; troppo lunga: rilevamento tardivo |
| Soglia di potenza | Livello oltre il quale un campione viene conteggiato come anomalia | Soglia bassa: allarmi continui; soglia alta: jamming non rilevato |
| Banda monitorata | Intervallo di frequenze su cui si applica il confronto | Banda sbagliata: interferenze fuori bersaglio ignorate o scambiate per jamming |
Componenti chiave: antenne, rivelatori, diodi e choke
Nei progetti più basilari, un circuito di rilevamento jammer si riduce a due rivelatori di segnale, ciascuno dotato della propria antenna a dipolo, di un choke e di un diodo. Parliamo di una soluzione piuttosto spartana, spesso usata come esempio didattico: nella figura pubblicata su ResearchGate, ogni dipolo è sintonizzato sui 900 MHz, una frequenza tipica dei servizi cellulari, così da captare l'energia RF presente nell'aria. Il funzionamento è lineare: il diodo raddrizza il segnale RF e converte l'oscillazione in una tensione continua; il choke impedisce alla radiofrequenza di rifluire verso l'alimentazione, proteggendo il circuito e mantenendo stabile la misura; il rivelatore restituisce quindi una tensione proporzionale alla potenza ricevuta. Mettendo insieme questi elementi si ottiene un indicatore grezzo, questo è vero, ma comunque immediato della presenza di segnale. Il tallone d'Achille sta nella sensibilità e nella selettività: un circuito del genere non distingue con precisione le bande né misura con accuratezza il livello di potenza, restando quindi molto distante da un analizzatore di spettro. Per questo motivo è adatto soprattutto a chi muove i primi passi nell'RF o a chi si accontenta di un rilevamento di massima, di certo non a un impiego professionale.
C'è però chi ha imboccato una strada diversa, e lo si vede bene in un progetto di jammer 4G descritto su Scribd: qui il circuito di rilevamento non è separato da quello che disturba, ma ne diventa il presupposto. Alcuni filtri si occupano di identificare i segnali delle bande 3 e 40, mentre un circuito di trigger fa partire il jamming solo quando un segnale c'è davvero. In sostanza il dispositivo resta in ascolto e colpisce unicamente le frequenze che sta rilevando: in questo modo consuma meno e limita le emissioni inutili. È un bell'esempio di come rilevamento e trasmissione possano convivere nello stesso apparato, ma anche di quanto pesi la componentistica di contorno. Senza filtri adeguati il sistema finirebbe per confondere le bande, e senza un trigger affidabile trasmetterebbe a vuoto. Anche amplificatori RF, oscillatori controllati in tensione e circuiti di sintonia incidono sulla precisione complessiva, perché è da questi stadi che dipende la capacità di distinguere un segnale utile da un disturbo. Per chi costruisce un rilevatore, insomma, la scelta tra componenti discreti e moduli integrati resta il primo compromesso da affrontare: i primi danno più controllo e costano meno, ma vanno tarati; i secondi semplificano il progetto, però a scapito della flessibilità.
Hardware o software? SDR, analizzatori di spettro e moduli cloud
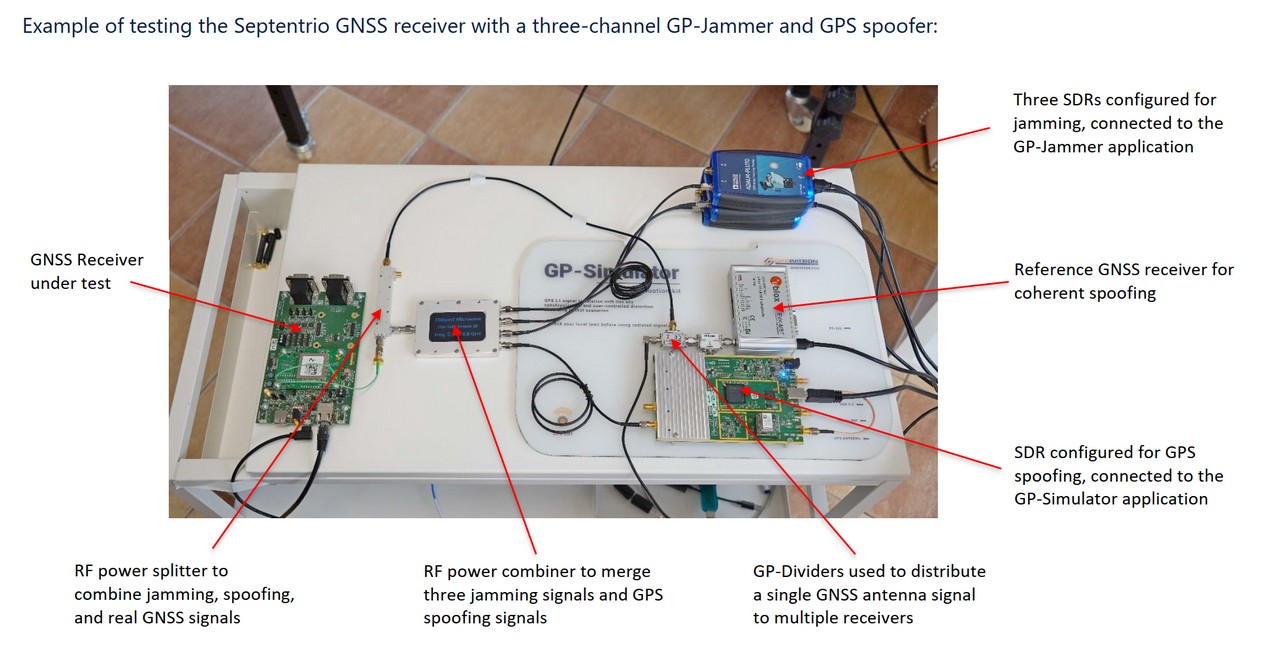
Un tempo il rilevamento dei jammer era una faccenda quasi esclusivamente hardware: antenne, diodi e contatori assemblati a mano. Oggi però esiste anche la strada opposta, quella software, che si appoggia alle radio definite via software (SDR) e agli analizzatori di spettro. Occhio però: un analizzatore di spettro riesce sì a scovare un jammer analizzando le frequenze, ma non è certo un attrezzo che si trova comunemente in giro, e richiede competenze piuttosto specialistiche. Prendiamo la piattaforma HackRF One, molto nota nell'ambiente SDR: può essere trasformata in un analizzatore di spettro intelligente, capace di imparare i pattern normali e di accorgersi di rumori nascosti o picchi anomali. È senza dubbio una via potente, però va detto chiaramente: senza le conoscenze adeguate, i risultati sono difficili da interpretare.
Sul fronte più commerciale troviamo il GSM Jammer Detector di Digitpol: si tratta, in sostanza, di un modulo cloud da montare a parete o su palo, che non si limita a intercettare il jamming su 2G, 3G, 4G, 5G, GPS/GLONASS/GALILEO, Wi-Fi e Bluetooth, ma è in grado di scovare anche IMSI catcher e stazioni base fraudolente. Le specifiche dichiarate? Impermeabilità, SIM IoT con un anno di dati inclusi, alimentazione flessibile a 5V, 12V, 110V o 220V, una batteria interna di backup da 24 ore (oppure ricaricabile, con autonomia fino a un mese), range operativo da -15°C a +55°C e uscita per sirena configurabile. Gli avvisi, poi, arrivano via SMS, email, API o direttamente dal portale; il tutto con networking mesh tra i vari moduli e log esportabili sia in CSV che in PDF.
Per capire quale soluzione fa al caso nostro, conviene prima fare un passo indietro e guardare insieme quali sono i parametri che contano davvero.
Rilevare jamming su 2G, 3G, 4G, 5G, GPS, Wi-Fi e Bluetooth
Ogni banda ha caratteristiche diverse e un rilevatore efficace deve coprirle tutte. Il modulo Digitpol, per esempio, monitora le reti cellulari dalla 2G alla 5G, i sistemi di posizionamento GPS/GLONASS/GALILEO, il Wi-Fi e il Bluetooth, con uno spettro in tempo reale da 200 ms e log a vita con timestamp. Questa ampiezza è importante perché i jammer economici spesso bloccano una sola frequenza, illudendo i dispositivi che non esista segnale, mentre quelli più sofisticati colpiscono più bande contemporaneamente.
Anche il GPS merita un discorso a parte, e non solo per comodità di navigazione. Un jammer che punta alle frequenze satellitari può compromettere la localizzazione, ma gli effetti non si fermano lì: il disturbo può propagarsi al Wi-Fi e persino ai radar della polizia, e in casi più gravi arrivare a impedire le chiamate di emergenza al 911. Il motivo è semplice: questi servizi condividono porzioni di spettro radio o si appoggiano a segnali talmente deboli che basta una potenza interferente minima per renderli inutilizzabili. È qui che si capisce perché i sistemi di rilevamento professionali non si limitino a sorvegliare una singola banda: un modulo che controlla solo il 4G, per esempio, resterebbe cieco davanti a un attacco mirato al GPS o al Bluetooth. La soluzione adottata da soluzioni come quella di Digitpol è quindi quella di incrociare più sensori in parallelo, confrontando costantemente i livelli di potenza ricevuti su bande diverse per distinguere un'interferenza reale da un semplice calo di copertura. Questa architettura multi-banda permette di coprire contemporaneamente 2G, 3G, 4G, 5G, GPS/GLONASS/GALILEO, Wi-Fi e Bluetooth, oltre a individuare fenomeni più subdoli come gli IMSI catcher e le stazioni radio base rogue. La tabella seguente riassume le bande e le applicazioni tipiche del rilevamento.
| Banda / Servizio | Applicazione tipica del rilevamento |
|---|---|
| 2G / 3G / 4G / 5G | Identificazione di downlink jamming e stazioni base rogue |
| GPS / GLONASS / GALILEO | Protezione della navigazione satellitare e dei sistemi di posizionamento |
| Wi-Fi | Rilevamento di interferenze su reti locali e dispositivi IoT |
| Bluetooth | Controllo di disturbi su periferiche a corto raggio |
| IMSI catcher / stazioni rogue | Individuazione di intercettazioni e attacchi alla rete mobile |
La copertura multi-banda riduce i punti ciechi, ma non elimina la necessità di una taratura attenta: ogni ambiente ha un rumore di fondo diverso e le soglie vanno adattate per evitare allarmi continui.
Casi d'uso reali: furti di veicoli, traffico di droga ed edifici protetti
Il jamming non è soltanto una questione tecnica: in mano ai criminali diventa un vero strumento operativo. I ladri di veicoli, per esempio, usano jammer portatili per bloccare il segnale della chiusura centralizzata e impedire che l’auto si chiuda, oppure per oscurare il GPS e rendere vano il tracciamento del veicolo rubato. Nel traffico di droga, invece, si sfruttano IMSI catcher e stazioni base fraudolente per intercettare, deviare o manipolare le comunicazioni dei telefoni nelle vicinanze, raccogliendo informazioni utili o disturbando le indagini. In scenari del genere, un rilevatore cloud con avvisi via SMS, email o API diventa uno strumento di sicurezza operativa concreta: non si limita a segnalare un guasto, ma avverte in tempo reale della presenza di interferenze in un’area controllata, permettendo a chi gestisce la sicurezza di un edificio protetto, di un deposito o di una flotta di reagire subito. La differenza rispetto a un semplice rilevatore locale sta proprio nella capacità di integrare più moduli in rete e di inviare notifiche immediate, così che l’allarme non resti confinato a una singola postazione ma raggiunga chi deve intervenire.
Negli edifici protetti, come carceri e installazioni sensibili, i rilevatori di telefoni cellulari non sono una novità: vengono impiegati da anni per intercettare la presenza di dispositivi mobili non autorizzati, sono legali negli Stati Uniti e rappresentano ormai una dotazione comune nelle strutture correzionali. Sul fronte opposto, quello dei jammer veri e propri, il Regno Unito li utilizza dal 2012, ma solo all'interno di una cornice normativa molto rigida; altri Paesi come Brasile, Nuova Zelanda e Svezia hanno invece valutato eccezioni specifiche per le strutture penitenziarie, segno che il tema resta delicato e strettamente regolamentato. La differenza sostanziale sta proprio qui: rilevare un segnale è un'attività difensiva e, in molti contesti, perfettamente lecita, mentre emettere interferenze è vietato in gran parte del mondo e richiede autorizzazioni speciali. In pratica, chi gestisce un edificio sensibile può dotarsi di strumenti di monitoraggio senza timore, ma non può trasformare quel monitoraggio in un'azione di jamming.
Per chi gestisce un sito — che si tratti di un deposito, di un cantiere, di una sede aziendale o di un'area protetta — la scelta pratica non è affidarsi a un singolo rilevatore, ma combinare più moduli in una rete mesh: ogni unità copre una porzione di territorio e, quando rileva un segnale sospetto, avvisa le altre, così la copertura si estende senza punti ciechi. Conviene poi esportare i log con timestamp in CSV o PDF, perché in caso di indagine servono prove documentate e non solo un allarme momentaneo; allo stesso modo, gli avvisi via SMS, email o API vanno integrati nei sistemi di sicurezza già in uso, come videosorveglianza o centrale di allarme, per avere una reazione immediata e coordinata. È vero, si tratta di un investimento: ma resta inferiore al costo di un'operazione bloccata, di una consegna saltata o di un furto riuscito, senza contare i danni indiretti come la perdita di fiducia dei clienti.
| Elemento | Scelta pratica | Perché conviene |
|---|---|---|
| Copertura | Più moduli in rete mesh | Estende il raggio d'azione e riduce i punti ciechi |
| Documentazione | Esportazione log in CSV e PDF | Fornisce prove datate utili alle indagini |
| Reazione | Avvisi via SMS, email o API integrati nei sistemi esistenti | Attiva una risposta immediata e coordinata |
| Costo | Investimento iniziale contenuto | Inferiore al danno di un'operazione bloccata o di un furto riuscito |
Passi pratici per rilevare un jammer e limiti degli strumenti
Per rilevare un jammer, il primo passo è monitorare l'attività RF in cerca di rumore anomalo o picchi improvvisi. Si può usare una radio definita da software (SDR), costruire un semplice signal sniffer o affidarsi a un analizzatore di spettro. HackRF One, per esempio, può diventare un analizzatore intelligente che impara i pattern normali e segnala il rumore nascosto. Se si sospetta un jamming, la raccomandazione è contattare le forze dell'ordine o presentare un reclamo alla FCC negli Stati Uniti.
Le app che promettono di rilevare jammer sono in gran parte non provate e richiedono comunque un segnale funzionante. Wilson Amplifiers sottolinea che, senza tecnologia avanzata di livello militare, è praticamente impossibile per un consumatore medio rilevare con certezza un jammer. I booster di segnale amplificano i segnali esistenti ma non fermano un jammer, che anzi disturba anche il booster. Spostarsi resta la soluzione più ragionevole per un privato, perché il raggio d'azione dei jammer è di solito ridotto.
Ecco una tabella di orientamento rapido sui metodi e sui loro limiti.
Rischi, conformità e limiti legali
I jammer interferiscono con GPS, Wi-Fi e radar della polizia e possono bloccare le chiamate di emergenza. Il Communications Act del 1934 vieta le interferenze con le trasmissioni radio autorizzate, e le sanzioni possono includere multe fino a 11.000 dollari, sequestro delle apparecchiature e reclusione. Negli Stati Uniti è illegale vendere, pubblicizzare, distribuire o utilizzare jammer per cellulari, mentre i rilevatori di telefoni cellulari sono legali e diffusi nelle strutture correzionali.
Il mercato dei jammer di segnale è previsto in crescita di 1,08 miliardi di dollari con un CAGR del 5,66% tra il 2023 e il 2028, secondo Technavio. Questo dato spiega perché il rilevamento diventi sempre più rilevante: più dispositivi circolano, più aumenta la probabilità di interferenze accidentali o dolose. La conformità non è un dettaglio burocratico, ma la condizione per usare strumenti di rilevamento senza trasformarsi in parte del problema.
Per un'azienda o un privato, la regola è semplice: rilevare è quasi sempre consentito, trasmettere interferenze no. Documentare gli eventi, conservare i log e rivolgersi alle autorità competenti è la strada corretta quando si sospetta un attacco.
Domande frequenti sul rilevamento dei jammer
Le domande più comuni riguardano il funzionamento del circuito, l'affidabilità delle app, i primi sintomi del jamming e la legalità degli strumenti. Qui sotto trovi risposte sintetiche ma complete, pensate per chi cerca informazioni pratiche prima di acquistare o costruire un rilevatore.
Se il tuo problema è capire se il segnale manca per un guasto o per un attacco, la risposta breve è: serve misurare nel tempo. Un singolo test con un'app non basta, mentre un rilevatore dedicato o un SDR ben configurato offre dati più solidi.
Fonti e riferimenti tecnici
Le informazioni tecniche di questo articolo si basano su fonti pubbliche e documentazione disponibile: il brevetto Qualcomm US12107673B2, le specifiche del GSM Jammer Detector di Digitpol, la figura di ricerca sul circuito jammer pubblicata su ResearchGate, il progetto di jammer 4G descritto su Scribd, i dati di mercato Technavio 2023-2028 e le indicazioni di Wilson Amplifiers e Cellbusters su limiti e legalità.
Per approfondire, puoi consultare direttamente queste fonti e verificare le specifiche aggiornate dei prodotti, perché i parametri tecnici e le normative possono cambiare nel tempo.
Domande frequenti
Come funziona un circuito di rilevamento jammer?
Un circuito di rilevamento jammer monitora la potenza del segnale ricevuto e conta quante volte supera una soglia in una finestra di misura. Il brevetto Qualcomm US12107673B2 usa un primo contatore per i superamenti di soglia e un secondo per il totale delle misure, poi la logica di controllo ricava la quantità di jamming da quei valori.
Un'app per smartphone può rilevare un jammer?
Le app che dichiarano di rilevare jammer sono in gran parte non provate e richiedono un segnale funzionante per operare. Wilson Amplifiers afferma che, senza tecnologia avanzata di livello militare, è praticamente impossibile per un consumatore medio rilevare con certezza un jammer per cellulari. Gli analizzatori di spettro possono aiutare, ma servono competenze specialistiche.
Quali sono i primi segnali di jamming?
Il sintomo più comune è la caduta del servizio o la perdita delle tacche di segnale. Cellbusters nota che il jamming avviene sul downlink, quindi il telefono non riesce a ricevere i segnali della torre. Tuttavia, apparecchiature guaste, ostruzioni fisiche e dispositivi legittimi sulle stesse frequenze possono causare sintomi simili, quindi serve una verifica nel tempo.
È legale rilevare o usare jammer di segnale?
Negli Stati Uniti vendere, pubblicizzare, distribuire o utilizzare jammer per cellulari è illegale secondo il Communications Act del 1934 e le regole FCC. Le sanzioni possono includere multe fino a 11.000 dollari, sequestro delle apparecchiature e reclusione. I rilevatori di telefoni cellulari, invece, sono legali e comuni nelle strutture correzionali.