Los armados caseros con ESP8266, ESP32 y nRF24L01 son el camino más buscado para bloquear WiFi, pero su alcance real es corto y su uso es ilegal en México y Estados Unidos. Aquí reviso cómo funcionan por dentro, cuánto cuestan y qué dice la ley.
¿Qué es un jammer de WiFi y cómo funciona por dentro?
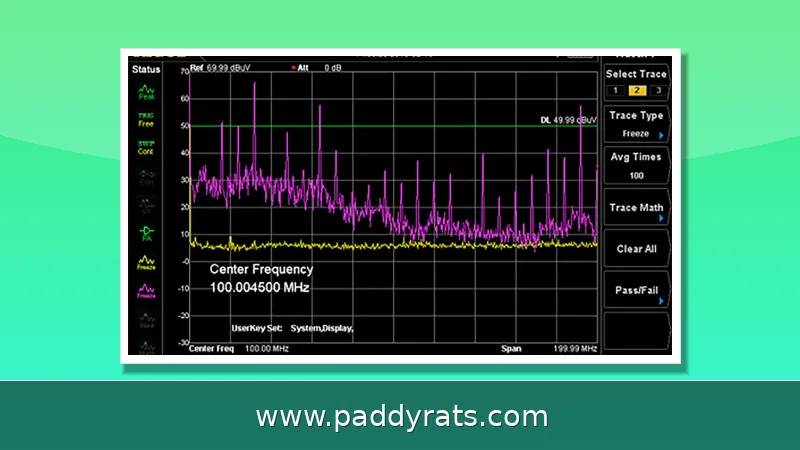
Un jammer de WiFi es un aparato que lanza señales de radiofrecuencia muy potentes en las mismas bandas que usan las redes de casa, casi siempre 2.4 GHz y 5 GHz. ¿El resultado? Se genera tanto ruido digital que los dispositivos inalámbricos ya no logran comunicarse con el router ni con el punto de acceso. Ojo, no se trata de que "hackee" algo: más bien satura el aire para que los paquetes se pierdan antes de llegar a su destino.
Un jammer de WiFi típico se arma con tres etapas que van trabajando una tras otra. La primera es el amplificador de RF, y básicamente lo que hace es subirle la potencia a la señal que se genera, porque si no tiene suficiente fuerza, esa señal no alcanza a competir con la red que quieres interferir. Luego sigue el circuito de ruido, hecho con capacitores que producen interferencia de forma constante; ese ruido es como la materia prima del bloqueo. Y al final está el circuito de sintonía, que con un inductor y un capacitor ajusta la frecuencia para que coincida con los 2.4 GHz o los 5 GHz que manejan las redes inalámbricas. El punto clave es que las tres etapas trabajen juntas y sincronizadas: el amplificador aporta la potencia, el ruido llena el espectro y la sintonía pone todo en la banda correcta. Lo que resulta es una especie de pared de ruido justo en la frecuencia del WiFi, y eso es precisamente lo que evita que los dispositivos se comuniquen con el router o el punto de acceso.
Vale la pena separar conceptos porque la gente los mezcla todo el tiempo, y no son lo mismo. Un jammer de celular —o de cualquier banda, ya sea 4G, WiFi o Bluetooth— emite señales electromagnéticas en las mismas frecuencias que usan los teléfonos y, con pura potencia de radio, rompe el enlace con las torres: el equipo queda "sordo" porque el ruido tapa la señal legítima. Es interferencia pura sobre el espectro. Un deauther, en cambio, juega con otra cosa: no satura nada, sino que manda tramas de desautenticación usando paquetes de gestión, esos mensajes administrativos que los dispositivos intercambian con el router para mantenerse conectados. El detalle jugoso es que la mayoría de los routers viene de fábrica sin la protección de tramas de gestión activada, así que basta con inyectar esos paquetes para que cualquier dispositivo se caiga de la red, aunque la señal siga llegando perfectamente. Por eso el deauther es tan popular en el mundillo DIY: con un simple ESP8266 y el firmware de spacehuhn —el creador del toolkit de deauth para ESP8266— armas el desmadre sin necesidad de amplificadores ni circuitos de RF. La confusión es entendible, pero conviene tenerla clara antes de meterse a armar cualquier cosa.
ESP8266 Deauther: el armado DIY más popular
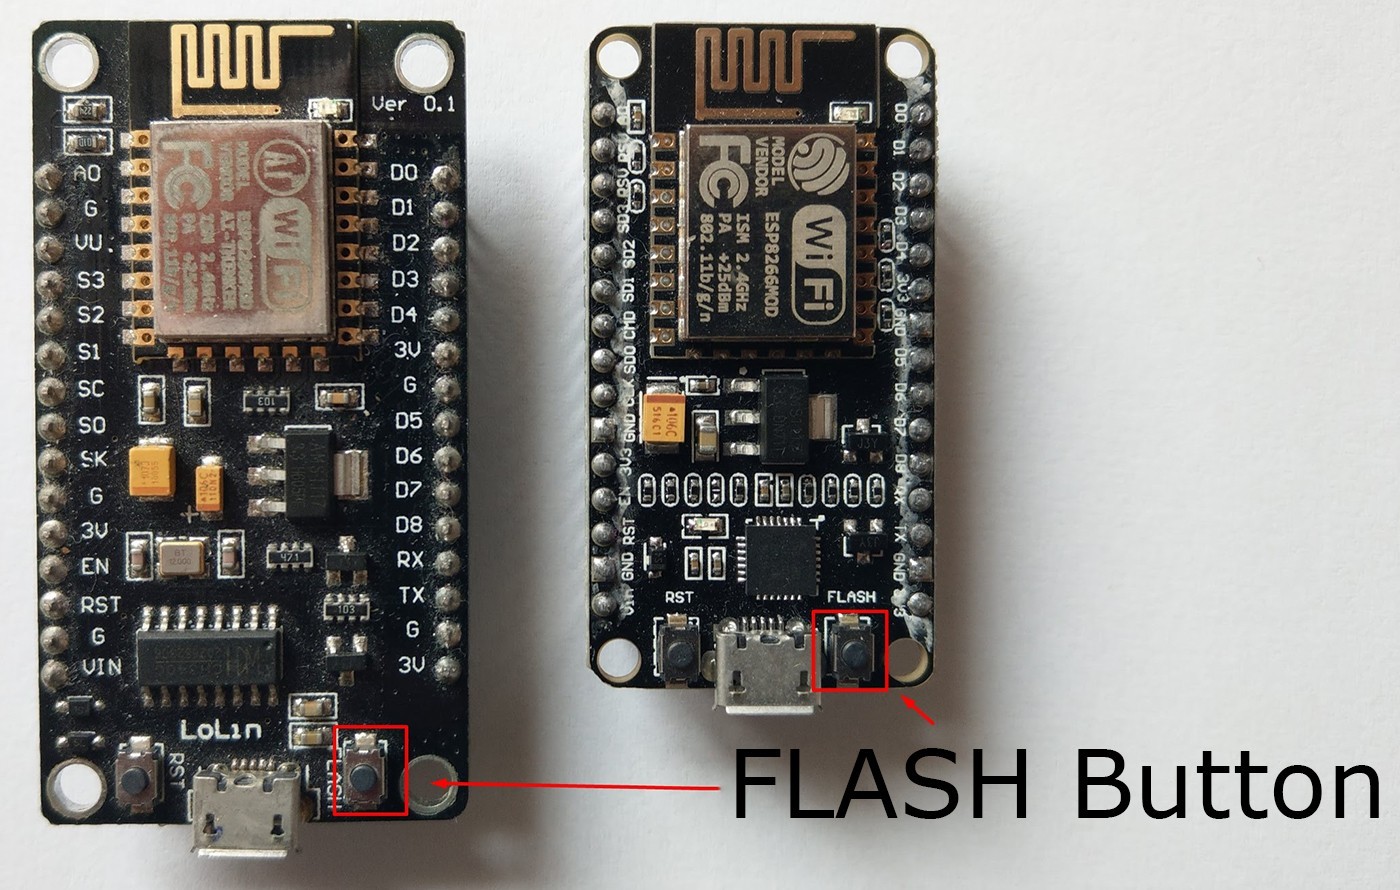
El firmware deauther para ESP8266, creado por spacehuhn, es quizá el proyecto de interferencia WiFi que más gente ha replicado en su casa. Y no es por casualidad: su lógica se entiende bastante fácil. El chip se aprovecha de los paquetes de administración de la red para mandar tramas de desautenticación al punto de acceso, así que el dispositivo objetivo pierde la conexión una y otra vez, sin necesidad de romper contraseñas ni de inyectar código malicioso. Lo curioso del asunto es que la mayoría de los routers no trae activada la protección de tramas de administración, por lo que el ataque suele funcionar sin mayor resistencia. El tutorial clásico usa un módulo ESP8266-01 y se presenta como una alternativa más barata al NodeMCU ESP8266, con apenas tres pasos de armado, lo que lo vuelve la puerta de entrada perfecta para quien quiere experimentar con hardware sin gastar mucho. Eso sí: aunque el resultado sea más molesto que destructivo, el propio diseño del deauther deja claro que a un atacante le puede servir para sacar la contraseña del WiFi. Y ojo, las conexiones por cable no se ven afectadas para nada, solo los dispositivos inalámbricos.
Lo incómodo de todo esto es que el ataque de desautenticación no se siente como un hackeo sofisticado, sino como una simple lata: se cae la red, el dispositivo se desconecta y muchas veces vuelve a conectarse solo, así que uno termina echándole la culpa al router o al proveedor de internet. Pero debajo de esa aparente tontería hay un riesgo real, porque mientras el equipo queda fuera de la red, el atacante puede aprovechar ese rato para levantar un punto de acceso falso o capturar el handshake y, con paciencia y las herramientas correctas, sacar la contraseña del WiFi. La buena noticia es que la protección contra tramas de gestión existe desde hace años dentro del estándar, aunque aquí viene el detalle que casi nadie toma en cuenta: la mayoría de los routers domésticos la traen desactivada de fábrica, ya sea por compatibilidad, por flojera del fabricante o simplemente porque nadie la configura. Total, que el usuario promedio ni se entera de que su red es vulnerable a este tipo de desconexiones, y menos aún de que un módulo barato puede provocarlas desde la banqueta de enfrente.
En comunidades como Reddit, el interés por estos temas se nota al instante. Una guía para principiantes sobre cómo armar jammers DIY de WiFi y Bluetooth llegó a 2.5K votos y 145 comentarios, mientras que un post dedicado al ESP32-BlueJammer alcanzó 541 votos con 117 comentarios. Y no es para menos: no hablamos de las cifras típicas de un tutorial técnico cualquiera, sino de conversaciones donde la raza comparte componentes, se saca de dudas con el armado y reporta resultados que casi siempre andan en rangos muy cortos, de uno o dos pies. Ese nivel de participación explica por qué el tema no deja de salir en las búsquedas y por qué tantos principiantes llegan pensando que basta con seguir unos cuantos pasos. Aun así, la conversación seria casi siempre aterriza en el mismo punto: la legalidad, porque la FCC es clara en que operar, vender o promocionar equipos de interferencia que afecten comunicaciones autorizadas está prohibido, y no hay excepción que valga por negocio, salón de clases, casa o vehículo.
Armados con ESP32 y nRF24L01: componentes y armado
Pasar del ESP8266 al ESP32 no es solo cambiar de placa: es ganar margen de maniobra. El ESP8266 está prácticamente atado al WiFi, mientras que el ESP32 puede con WiFi y Bluetooth al mismo tiempo, así que un mismo armado puede apuntar a redes inalámbricas, a dispositivos BLE o a los dos, dependiendo de cómo lo programes. En los montajes con nRF24L01, el módulo se conecta a los pines del protocolo SPI del Arduino; los pines CSN y CE son los que lo ponen en modo activo y lo van alternando entre sus distintos modos de comando. La actividad se manda a la placa por la interfaz serial y se muestra en ASCII, lo cual ayuda bastante a seguirle la pista al módulo paso a paso y a depurar cuando algo no sale como esperabas. Para que te des una idea de lo que implica este camino, el proyecto de ESP32 + nRF24L01 que se reportó en Reddit anduvo alrededor de los 35,000 IQD en componentes, y la lista típica incluye el ESP32, el módulo nRF24L01 con su antena, dos baterías de 3.7 V de 1200 mAh, un módulo de carga TP4056, un capacitor de 10 uF, dos botones de encendido/apagado, un LED y una placa veroboard.
Si te armas un jammer de Bluetooth y WiFi con ESP32 y nRF24L01, esta es la lista de componentes que vas a necesitar: el ESP32, el módulo nRF24L01 con su antena, dos baterías de 3.7V de 1200mAh, un módulo de carga TP4056, un capacitor de 10uF, un par de botones de encendido/apagado, un LED y una placa veroboard. En Arduino Project Hub hay un proyecto equivalente que en lugar de ESP32 usa un Arduino Uno Rev3 junto con un SparkFun Transceiver Breakout nRF24L01+ con conector RP-SMA; esa página ya lleva 162,955 vistas y 39 respetos.
El precio es uno de los grandes atractivos de este tema. Un proyecto de jammer WiFi con ESP32 y módulos NRF24L01 salió en unos 35,000 dinares iraquíes, que al tipo de cambio vienen siendo unos cientos de pesos mexicanos. Ahí está la razón de que tantos se animen a armarlo con componentes de importación baratos, en vez de comprar un equipo comercial que, además, sería ilegal.
Diseño a nivel de circuito: amplificador de RF, ruido y sintonía
Si lo tuyo es entender el armado desde la electrónica y no nada más desde el software, el circuito se puede leer en tres bloques. El amplificador de RF agarra la señal débil del oscilador y la sube a un nivel que sí sirva; luego está el circuito de ruido, que se hace con capacitores y es el que genera la interferencia que se va a inyectar; y al final el circuito de sintonía, con un inductor y un capacitor, que es el que decide en qué frecuencia exacta sale ese ruido, ya sea en 2.4 GHz o en 5 GHz.
Un caso bien documentado es el de GreatScott, el youtuber de electrónica que se aventó a armar un jammer de WiFi con un VCO de 2.4 GHz, y cuyo experimento hasta salió reseñado en Hackaday. El VCO, o oscilador controlado por voltaje, es un componente que genera una señal cuya frecuencia se ajusta variando el voltaje de entrada; justamente eso lo hace útil para "afinar" el circuito hasta caer en la banda de 2.4 GHz que usan el WiFi y el Bluetooth. En su prueba, el alcance fue de apenas 20 cm, lo suficiente para interferir con la conexión WiFi de una laptop cercana, pero nada más. Ese dato es clave para no hacerse ilusiones: no es un aparato de largo alcance, sino un experimento de banco que sirve para entender cómo se genera y se sintoniza el ruido de RF. Además, deja ver una diferencia importante frente a otros armados: aquí no hay firmware ni ataques de desautenticación, sino pura electrónica analógica trabajando sobre la señal.
También vale la pena mirar dos referencias que ya son clásicas entre quienes experimentan con esto. Por un lado está el proyecto Tejas, que se presentó en el Hackaday Prize 2017 y que muchos toman como punto de partida para entender cómo se arma un jammer casero. Por otro lado está CiferTech, con su propuesta de jammer WiFi basado en el módulo nRF24L01, muy citada en foros porque simplifica bastante la parte de hardware. Ahora bien, hay un nicho que suele pasar desapercibido: el video analógico FPV. Ese mundillo opera en bandas libres de licencia de 5.8 GHz, así que varios armados caseros aprovechan ese mismo terreno porque los componentes ya se consiguen baratos y no hace falta complicarse con diseños propios. El detalle es que, aunque el hardware esté a la mano, el resultado sigue siendo de corto alcance: hablamos de interferencias que apenas cubren unos centímetros o unos cuantos metros, nada que se acerque a los 40 metros que prometen algunos documentos de circuito.
Alcance, potencia y límites reales de desempeño
Las cifras que circulan en internet conviene leerlas con lupa. Un documento técnico describe un circuito de jammer de WiFi con un alcance de unos 40 metros, mientras que la prueba real de Hackaday con un VCO de 2.4 GHz apenas llegó a 20 cm. La diferencia es enorme y refleja que el alcance depende de la potencia, la antena y el entorno, no de lo que promete el tutorial.
En Reddit, los propios armadores del ESP32-BlueJammer reportan que el equipo funciona dentro de uno o dos pies de distancia, y que a corta distancia parece muy efectivo. Eso coincide con lo que se ve en la práctica: son dispositivos de proximidad, no de cobertura amplia. La tabla siguiente resume los datos disponibles.
| Proyecto | Hardware | Alcance reportado |
|---|---|---|
| Circuito documentado | Amplificador RF, ruido y sintonía | ~40 metros |
| Prueba Hackaday | VCO de 2.4 GHz | 20 cm |
| ESP32-BlueJammer | ESP32 y módulos nRF24L01 | 1 a 2 pies |
| Proyecto ESP32 + NRF24L01 | ESP32, nRF24L01, baterías 3.7V | Costo estimado: 35,000 IQD |
Hay dos límites que casi nunca se mencionan. El primero es que las conexiones por cable no se ven afectadas: solo se interrumpe lo inalámbrico, así que un equipo con Ethernet sigue trabajando normal. El segundo es que armar circuitos de RF que interfieran con señales legítimas o que transmitan fuera de banda no es buena idea y puede atraer la atención de las autoridades, incluso si el experimento es solo de curiosidad.
¿Cómo saber si hay un jammer de WiFi cerca de ti?
Las señales de que alguien está usando un jammer cerca son bastante reconocibles si sabes qué buscar. La caída o pérdida total de la señal de WiFi incluso estando junto al router, los dispositivos que se desconectan y reconectan una y otra vez, la latencia alta, la pérdida de paquetes y el ancho de banda reducido son los indicadores más comunes.
La pista más clara es la asimetría: si el WiFi falla pero la conexión por cable Ethernet sigue funcionando con normalidad, es probable que el problema sea interferencia inalámbrica y no una falla del proveedor. Esa distinción es la que usan los especialistas en seguridad para diferenciar un jammer de una simple saturación de red.
El contexto importa. La Oficina de Aduanas y Protección Fronteriza de Estados Unidos ha visto un aumento de aproximadamente 830% en decomisos de jammers de señal desde 2021. En el último año, líderes de Los Ángeles, autoridades y expertos en seguridad advirtieron sobre un aumento de ladrones que usan jammers de WiFi para entrar a casas. En junio, el Departamento de Seguridad Nacional reportó el uso de dispositivos de interferencia en varios robos bancarios en Vermont, y también se recuperaron equipos en un intento de robo a una joyería en La Verne, California.
¿Es legal armar o usar un jammer de WiFi?
No. La Comisión Federal de Comunicaciones de Estados Unidos establece que la ley federal prohíbe operar, comercializar o vender cualquier equipo de interferencia que afecte comunicaciones de radio autorizadas, incluidas las celulares, PCS, radar policial y GPS. No hay excepciones para negocios, aulas, casas o vehículos, y ni siquiera la policía local tiene autoridad independiente para usarlos.
En México aplica una lógica similar: interferir el espectro radioeléctrico sin concesión va contra el marco de telecomunicaciones, y aunque la conversación pública se centre en Estados Unidos, el criterio técnico es el mismo en casi todo el mundo. Las agencias federales pueden tener autorización en casos muy específicos, pero eso no se extiende al usuario común.
Por eso conviene ser claro: aunque el armado sea un ejercicio de electrónica, construir equipos que interfieran señales legítimas o transmitan fuera de banda no es una buena idea y puede meterte en problemas legales serios. Si el interés es aprender RF, hay kits de radioaficionado y bandas libres donde se puede experimentar sin bloquear a nadie.
Tutoriales y recursos que existen sobre el tema
La oferta de tutoriales es amplia y de calidad desigual. Instructables tiene una guía de Wi-Fi Jammer usando ESP8266-01 en tres pasos, y otra sobre cómo construir un jammer DIY para drones, WiFi y redes 4G en siete pasos con módulos de alto voltaje. Arduino Project Hub publicó el 8 de agosto de 2022 un tutorial para hacer un jammer de WiFi con nRF24L01, replicado también en Hackster.
En YouTube abundan los videos: desde el armado de un mini jammer con ESP8266 Deauther, pasando por cómo hacer un jammer con ESP32 para WiFi y Bluetooth, hasta un jammer portátil con ESP8266 y un armado con transmisor AV de 2.4 GHz. En Medium circula una guía sobre cómo construir un jammer y un generador de hotspot falso con ESP8266, y en Reddit hay una guía para principiantes de jammer WiFi y Bluetooth.
El patrón se repite: la mayoría de estos proyectos son de corto alcance, usan componentes baratos y se presentan como experimentos educativos. Ninguno cambia el hecho de que operarlos en el mundo real es ilegal, y ese es el punto que casi todos los tutoriales dejan para el final, cuando deberían ponerlo al principio.
Preguntas frecuentes sobre jammers de WiFi
¿Es legal armar o usar un jammer de WiFi?
No. Según la FCC, la ley federal prohíbe operar, comercializar o vender cualquier equipo de interferencia que afecte comunicaciones de radio autorizadas, incluidas las celulares, PCS, radar policial y GPS. No hay excepciones para negocios, aulas, casas o vehículos, y ni siquiera la policía local tiene autoridad independiente para usarlos.
¿Cómo funciona realmente un jammer de WiFi?
Un jammer de WiFi transmite señales de radiofrecuencia potentes en las mismas bandas que las redes locales, como 2.4 GHz y 5 GHz, y genera suficiente ruido digital para que los dispositivos inalámbricos no puedan comunicarse con el router. Los diseños combinan un amplificador de RF, un circuito de ruido con capacitores y un circuito de sintonía con inductor y capacitor.
¿Qué hardware usan los proyectos DIY de jammer de WiFi?
Los armados comunes se basan en un microcontrolador ESP8266 o ESP32, a veces con módulos transceptores nRF24L01 conectados por SPI. Algunos proyectos agregan un módulo de carga TP4056, baterías de 3.7V, capacitores, botones de encendido y veroboard. El firmware deauther del ESP8266 envía tramas de desautenticación para desconectar dispositivos del punto de acceso.
¿Cómo puedo saber si están usando un jammer de WiFi cerca de mí?
Las señales incluyen una caída o pérdida importante de la señal de WiFi incluso cerca del router, dispositivos que se desconectan y reconectan repetidamente, latencia alta, pérdida de paquetes y ancho de banda reducido. Las conexiones por cable Ethernet siguen funcionando normal porque los jammers solo afectan a los dispositivos inalámbricos.