Protección de infraestructura crítica: sectores, estándares y estrategias de seguridad
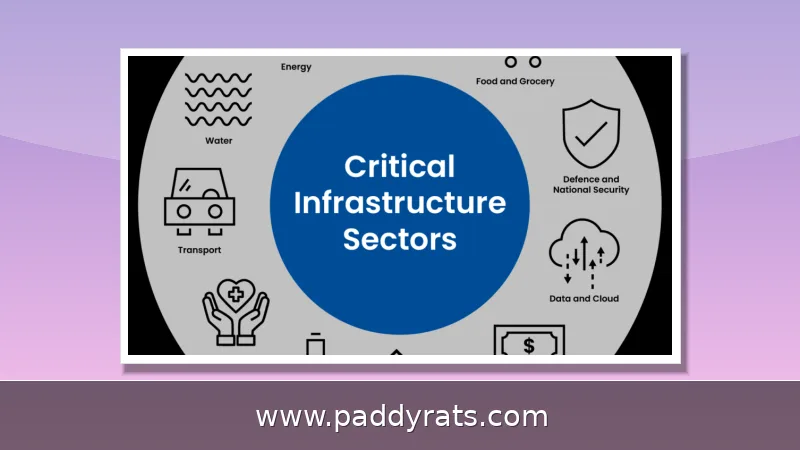
La protección de infraestructura crítica (CIP) resguarda los sistemas físicos y digitales de los que dependen servicios esenciales como energía, agua, salud y finanzas. Conoce los 16 sectores, las amenazas actuales y las estrategias para blindarlos.
¿Qué es la protección de infraestructura crítica y por qué importa?
La protección de infraestructura crítica —o CIP, por sus siglas en inglés— consiste en resguardar la infraestructura de las organizaciones que operan en industrias vitales, de modo que sus sistemas queden a salvo de amenazas cibernéticas, desastres naturales y actos terroristas. Esto abarca tanto lo físico como lo virtual. Su objetivo principal es identificar vulnerabilidades, poner en marcha medidas de protección y garantizar que los servicios esenciales sigan funcionando sin interrupciones.
En la práctica, esto quiere decir que un apagón, un ataque de ransomware contra un hospital o la manipulación del suministro de agua no son incidentes aislados: son fallas sistémicas con un impacto social y económico enorme. Por eso la CIP combina tres cosas al mismo tiempo: ciberseguridad, seguridad física y resiliencia operativa. En Estados Unidos, el marco de referencia lo define el Departamento de Seguridad Nacional (DHS) junto con la Agencia de Ciberseguridad y Seguridad de Infraestructura (CISA), que trabaja todos los días para proteger los sistemas que mantienen funcionando al país.
¿Cuáles son los 16 sectores de infraestructura crítica?
El DHS y la CISA identificaron 16 sectores cuyos activos, sistemas y redes se consideran vitales para Estados Unidos. Abarcan desde la energía hasta la manufactura crítica, y no todos enfrentan los mismos riesgos: mucho depende de qué tan digitalizados estén y de cuánto dependan de proveedores externos.
En la siguiente tabla se resumen los 16 sectores, junto con la función principal que cumple cada uno:
| Sector | Función principal |
|---|---|
| Químico | Producción y manejo de sustancias químicas industriales |
| Instalaciones comerciales | Espacios públicos y privados de gran afluencia |
| Comunicaciones | Redes de voz, datos e internet |
| Manufactura crítica | Producción industrial esencial |
| Presas | Control de agua y generación hidroeléctrica |
| Base industrial de defensa | Cadena de suministro militar |
| Servicios de emergencia | Respuesta a incidentes y atención médica urgente |
| Energía | Generación, transmisión y distribución eléctrica |
| Servicios financieros | Banca, pagos y mercados de capital |
| Alimentos y agricultura | Producción y distribución de alimentos |
| Instalaciones gubernamentales | Operación del gobierno y servicios públicos |
| Salud y salud pública | Hospitales, laboratorios y atención médica |
| Tecnologías de la información | Infraestructura digital y nube |
| Reactores nucleares, materiales y residuos | Generación nuclear y manejo de residuos |
| Sistemas de transporte | Aviación, ferrocarril, carreteras y puertos |
| Agua y aguas residuales | Suministro y tratamiento de agua |
A esos 16 sectores hay que sumarles uno más: el DHS también designó los sistemas electorales como infraestructura crítica. La razón es bastante clara: la integridad del voto no flota en el aire, depende de sistemas tecnológicos y físicos que merecen la misma protección rigurosa que una planta de energía o una red de agua. Con este movimiento, el alcance de la CIP dejó de limitarse a la industria de toda la vida y se metió de lleno en el terreno de la democracia.
¿Cómo funciona la CIP en los planos físico, cibernético y operativo?
La protección de infraestructura crítica opera en tres capas que se refuerzan entre sí. La capa física incluye barreras, cercas, puertas, controles de acceso con tarjetas o biometría, cámaras de vigilancia, sirenas y disuasores audiovisuales. La capa cibernética abarca firewalls, autenticación multifactor, detección de amenazas, antivirus y herramientas como la desarmonización y reconstrucción de contenido (Deep CDR), la prevención proactiva de pérdida de datos (DLP) y el escaneo múltiple.
La parte operativa va más enfocada a que el negocio no se detenga: sistemas redundantes, respaldos, monitoreo constante y protocolos de respuesta. En el ámbito industrial, esto se traduce en seguridad de SCADA, seguridad de OT (tecnología operativa) y protección de ICS (sistemas de control industrial). Y es que un enfoque de seguridad por capas no es un lujo, sino algo indispensable: si un atacante logra pasar el perímetro físico, todavía tiene que lidiar con los controles lógicos, y al revés.
Hay un problema de fondo que complica todo: según el sector, entre el 50% y el 85% de la infraestructura crítica está en manos privadas. Esa fragmentación da como resultado un mosaico de niveles de preparación cibernética muy desiguales. A esto se suma que muchos operadores siguen trabajando con sistemas heredados que ya no cuentan con soporte de los fabricantes, mientras que los air gaps se han ido reduciendo conforme los sistemas industriales se conectan a internet, ya sea para ganar eficiencia o para habilitar la gestión remota.
¿Cuáles son las principales amenazas para la infraestructura crítica?
El panorama de amenazas es bastante amplio: va desde actores estatales y grupos de ransomware hasta hacktivistas y fenómenos naturales. Entre las amenazas más frecuentes están los ciberataques dirigidos a sistemas de control y redes, los ataques físicos como el sabotaje o el terrorismo, los desastres naturales —huracanes, inundaciones—, las pandemias, así como las vulnerabilidades en la cadena de suministro y la dependencia tecnológica.
Los números de los últimos años dejan poco espacio a la duda. Tan solo en 2024, Check Point Research documentó 1,162 ciberataques contra servicios públicos de Estados Unidos, lo que representa un alza del 75% frente al año previo. A eso se suma la advertencia de NERC: los puntos vulnerables de la red eléctrica crecen a un ritmo cercano a 60 por día. El panorama se complica todavía más si hablamos de ransomware, pues los ataques aumentaron 9% en 2024 y dejaron pérdidas históricas de 16,600 millones de dólares. Y aunque el problema toca a todos, hay tres sectores que se llevan la peor parte: salud, servicios financieros y tecnologías de la información.
En cuanto a actores específicos, Volt Typhoon, vinculado a China, mantuvo acceso no autorizado a la red OT de Littleton Electric Light & Water Departments en Massachusetts durante casi un año. El FBI identificó en agosto de 2025 al FSB ruso atacando infraestructura de Cisco. Hacktivistas iraníes provocaron desbordamientos en sistemas de agua de Estados Unidos en diciembre de 2024. En el último año se registraron más de 420 millones de ataques, un promedio de 13 cada segundo.
¿Qué estrategias protegen la infraestructura crítica?
Las estrategias clave incluyen realizar evaluaciones de riesgo, establecer protocolos de control de acceso, aprovechar soluciones tecnológicas como vigilancia y herramientas de ciberseguridad, implementar redundancia y sistemas de respaldo, y fomentar la colaboración público-privada. Un enfoque de seguridad por capas que combine seguridad física, ciberseguridad y seguridad operativa es esencial.
En el plano práctico, las evaluaciones de riesgo permiten priorizar activos según su criticidad y su exposición. Los protocolos de control de acceso incluyen barreras físicas, cercas, puertas, biometría y tarjetas de acceso. Las soluciones tecnológicas van desde cámaras de construcción y disuasores audiovisuales hasta luces estroboscópicas y sirenas. La redundancia y los respaldos garantizan que, si un sistema falla, otro pueda asumir la operación sin interrumpir el servicio.
La colaboración público-privada es igual de importante, porque la mayoría de la infraestructura está en manos privadas mientras que la inteligencia sobre amenazas suele estar en el sector público. Organismos como CISA, el DHS, PNNL, MITRE, RAND, la OSCE, CSIS, NERC, el FBI y la NSA participan en este ecosistema. El monitoreo continuo cierra el ciclo: detectar, responder y aprender de cada incidente para fortalecer la postura de seguridad.
¿Qué regulaciones, estándares y programas existen?
La historia de la CIP en Estados Unidos se remonta a mayo de 1998, cuando el presidente Bill Clinton emitió la PDD-63, que documentó la infraestructura crítica y delineó pasos de protección. Ese mismo año, la Orden Ejecutiva 13010 estableció la Comisión de Protección de Infraestructura Crítica. En 2006 se formuló el Plan Nacional de Protección de Infraestructura (NIPP), y en 2018 la Ley de la Agencia de Ciberseguridad y Seguridad de Infraestructura creó formalmente CISA dentro del DHS.
Más recientemente, el 30 de abril de 2024 se publicó el Memorándum de Seguridad Nacional sobre Seguridad y Resiliencia de Infraestructura Crítica, que reemplazó a la PPD-21. En cuanto a estándares internacionales, la OSCE lanzó el 4 de noviembre de 2025 su Guía Técnica sobre Consideraciones de Seguridad Física para Proteger la Infraestructura Crítica contra Ataques Terroristas, disponible en albanés, bosnio, inglés, kazajo, kirguís, macedonio, ruso, serbio, tayiko, turcomano y uzbeko.
Un componente clave es el Programa de Información de Infraestructura Crítica Protegida (PCII), creado bajo la Ley de Información de Infraestructura Crítica de 2002. Protege la información compartida voluntariamente de solicitudes FOIA, leyes estatales y locales de divulgación, procedimientos regulatorios y acciones civiles. Solo empleados federales, estatales y locales autorizados con necesidad de saber y responsabilidades de seguridad nacional pueden acceder a la PCII, que se marca con una hoja verde y un número de identificación único.
¿Qué tamaño tiene el mercado de protección de infraestructura crítica?
El mercado global de CIP muestra un crecimiento sostenido. Distintas firmas de análisis ofrecen cifras que varían según la metodología y el alcance, pero todas coinciden en una expansión moderada a fuerte durante la próxima década.
| Fuente | Valor base | Proyección | Periodo |
|---|---|---|---|
| Fortune Business Insights | 171,910 millones USD (2026) | 288,820 millones USD | Hacia 2034 |
| Otra estimación | 151,200 millones USD (2025) | 196,600 millones USD | CAGR 2.84% |
| Mercado de Norteamérica | 9,650.4 millones USD (2025) | 11,842 millones USD | Hacia 2030 |
| Market Research Future | 124,860 millones USD (2024) | — | — |
La disparidad entre estimaciones refleja diferencias en los segmentos incluidos, desde software de ciberseguridad hasta servicios de consultoría y seguridad física. En conjunto, el mercado norteamericano concentra una parte importante del gasto, impulsado por regulaciones más estrictas y por la creciente frecuencia de ataques a servicios públicos. Para los operadores, la inversión en CIP ya no es solo un costo de cumplimiento: es una condición para mantener la licencia social y operativa.
¿Cómo evaluar la madurez de tu programa de CIP?
Para saber si un programa de CIP está a la altura, conviene revisar indicadores concretos. Primero, la visibilidad de activos: ¿sabes cuántos dispositivos OT e ICS tienes y cuáles están conectados a internet? Segundo, la gestión de identidades: ¿aplicas autenticación multifactor y principio de menor privilegio? Tercero, la resiliencia: ¿tienes respaldos probados y sistemas redundantes?
Cuarto, la detección y respuesta: ¿cuentas con monitoreo continuo y un plan de respuesta a incidentes? Quinto, la cadena de suministro: ¿evalúas la seguridad de tus proveedores? Sexto, la cultura: ¿el personal recibe capacitación periódica? Un programa maduro documenta cada una de estas áreas y las revisa al menos una vez al año, ajustando prioridades según el panorama de amenazas.
La lección de los incidentes recientes es clara: la seguridad no puede depender de un solo control. La combinación de evaluaciones de riesgo, controles de acceso, tecnología, redundancia y colaboración público-privada es lo que realmente reduce la probabilidad y el impacto de un ataque. La CIP es un proceso continuo, no un proyecto con fecha de entrega.
¿Qué papel juegan los gobiernos y los organismos internacionales?
Los gobiernos cumplen tres funciones: regular, compartir inteligencia y coordinar la respuesta. En Estados Unidos, CISA actúa como punto focal civil para la ciberseguridad y la protección de infraestructura, mientras que el DHS lidera la estrategia nacional. El FBI y la NSA aportan capacidades de inteligencia y respuesta a incidentes, y NERC establece estándares obligatorios para la red eléctrica.
En el ámbito internacional, la OSCE promueve guías técnicas para proteger la infraestructura crítica contra ataques terroristas, y centros de pensamiento como CSIS, MITRE y RAND producen investigación que orienta políticas públicas. La cooperación entre países es crucial porque las amenazas no respetan fronteras: un ataque originado en un país puede afectar la red eléctrica o el sistema financiero de otro.
Para los operadores privados, la recomendación es participar activamente en los mecanismos de intercambio de información, como el PCII, y alinear sus controles con estándares reconocidos. La seguridad de la infraestructura crítica es una responsabilidad compartida entre el Estado, la iniciativa privada y la sociedad civil.
Preguntas frecuentes sobre protección de infraestructura crítica
¿Qué es la protección de infraestructura crítica (CIP)?
La CIP es el proceso de resguardar la infraestructura de organizaciones en industrias vitales, asegurando que sus sistemas reciban protección contra amenazas cibernéticas, desastres naturales y actos terroristas. Abarca infraestructura física y virtual, y busca identificar vulnerabilidades, implementar medidas de protección y garantizar la operación continua de los servicios esenciales.
¿Cuántos sectores de infraestructura crítica hay en Estados Unidos?
Hay 16 sectores de infraestructura crítica cuyos activos, sistemas y redes se consideran vitales para Estados Unidos. Incluyen energía, comunicaciones, agua, transporte, salud, servicios financieros y otros. Posteriormente, el Departamento de Seguridad Nacional designó también los sistemas electorales como infraestructura crítica.
¿Cuáles son las principales amenazas para la infraestructura crítica?
Las amenazas comunes incluyen ciberataques dirigidos a sistemas de control y redes, ataques físicos como sabotaje o terrorismo, desastres naturales como huracanes e inundaciones, pandemias, vulnerabilidades de la cadena de suministro y dependencias tecnológicas. Actores estatales, hacktivistas y grupos de ransomware representan riesgos significativos para estos sistemas.
¿Qué estrategias protegen la infraestructura crítica?
Las estrategias clave incluyen realizar evaluaciones de riesgo, establecer protocolos de control de acceso, aprovechar soluciones tecnológicas como vigilancia y herramientas de ciberseguridad, implementar redundancia y sistemas de respaldo, y fomentar la colaboración público-privada. Un enfoque de seguridad por capas que combine seguridad física, ciberseguridad y seguridad operativa es esencial.