Ein Software Defined Radio Signal jammer erzeugt Störsignale per Software statt mit dedizierter Analogelektronik. Der Artikel erklärt konstantes, sweependes und reaktives Jamming, typische Hardware wie HackRF und LimeSDR sowie die Erkennung von Störungen mit SDR.
Was ist ein Software Defined Radio Signal Jammer?
Ein Software Defined Radio Signal Jammer ist im Kern ein Funksystem, das seine Störsignale nicht mit fest verdrahteter Analogtechnik erzeugt, sondern die Wellenformen per Software berechnet und über einen breitbandigen Sender ausgibt. Die Aufgaben, die sonst Oszillatorbänke und diskrete Mischer übernehmen, wandern hier zu Digital Signal Processors, FPGAs oder General Purpose Processors – also Filterung, Fehlerkorrektur, Synchronisation, Modulation und Frequenzabstimmung. Ein einfaches SDR-Setup besteht oft aus einem Computer mit Soundkarte oder einem anderen Analog-Digital-Wandler, davor sitzt ein HF-Frontend. Genau diese Architektur macht SDR für Jamming-Experimente, Forschung und elektronische Kampfführung spannend, denn Verhalten, Wellenform und Zielkanal lassen sich einfach in Software anpassen.
Jamming greift in erster Linie auf der Bitübertragungsschicht an – also genau dort, wo die Bits als Funksignale durch die Luft gehen. In manchen Fällen kann man sogar von einem Cross-Layer-Angriff sprechen, weil sich Störungen auf der PHY-Ebene bis in höhere Schichten wie MAC oder Netzwerk durchziehen. Was passiert konkret? Der Jammer beschädigt die Pakete schon beim Empfänger, wodurch die Packet Delivery Ratio sinkt, also der Anteil der Pakete, die tatsächlich fehlerfrei ankommen. Gleichzeitig nimmt ein legitimer Sender den Kanal als belegt wahr, weil er die Störsignale detektiert, und drosselt daraufhin seine Aussendungen – die Packet Send Ratio fällt. Wichtig ist dabei: Jamming wirkt immer auf den Empfänger, nie auf den Sender. Man muss das ursprüngliche Sendesignal also nicht kopieren oder nachbauen. Es reicht, es mit genügend Leistung zu überlagern oder den Signal-Rausch-Abstand so stark abzusenken, dass die Demodulation scheitert. Der Jammer muss das Original folglich nicht imitieren – es genügt, es zu dominieren.
Wie funktioniert SDR-Jamming: konstante, sweepende und reaktive Modi?
SDR-Jammer kann man am besten danach sortieren, wann und wo sie senden – das entscheidet nämlich darüber, wie viel Energie sie brauchen, wie leicht man sie entdeckt und wie gut sie am Ende wirken. Beim proaktiven Jamming strahlt das Gerät einfach dauerhaft oder nach einem festen Muster, ohne vorher groß zu prüfen, welche Knoten oder Kanäle betroffen sind. Das ist simpel und robust, klar, kostet aber ordentlich Leistung und fällt schneller auf. Reaktives Jamming tickt da anders: Erst wird das Zielspektrum abgetastet, und der Blockierimpuls kommt erst raus, wenn wirklich eine Übertragung in der Nähe läuft. Das spart Energie, hat aber einen kleinen Haken – ein paar Datenbits schaffen es trotzdem noch zum Empfänger, bevor die Störung zuschlägt. Sweependes Jamming hüpft dagegen der Reihe nach von einem Kanal zum nächsten, bei 2,4-GHz-Wi-Fi mit seinen 14 Kanälen also einmal durchs ganze Band. Random Channel Hopping wählt die Kanäle dagegen zufällig aus, was die Sache schwer vorhersagbar macht und die Charakterisierung für Gegenmaßnahmen deutlich kniffliger.
Der HackRF zeigt ganz gut, wo bei der Hardware die Grenzen liegen: Mit maximal 20 MHz Bandbreite lässt sich nicht das komplette WLAN-Spektrum auf einmal stören. Deshalb setzt man beim Jamming aufs Sweeping, der Jammer arbeitet sich also der Reihe nach durch den Frequenzbereich. In einem 2,4-GHz-WLAN mit 14 Kanälen hüpft so ein sweepender Jammer kontinuierlich von einem Kanal zum nächsten, bleibt kurz drauf, stört und zieht weiter. Das ist natürlich ein Kompromiss: Man deckt zwar den ganzen Bereich ab, erwischt aber jeden einzelnen Kanal nur für einen Bruchteil der Zeit. Reaktives Jamming funktioniert da anders, es setzt auf Beobachtung und Timing. Reagiert wird in wenigen Millisekunden, doch ein einziges Byte über eine PHY mit 1 Mbps ist nur 8 Mikrosekunden in der Luft. An diesen Zeitverhältnissen sieht man, warum reaktive Ansätze trotz ihres Energievorteils nicht jede kurze Übertragung zuverlässig treffen – bis der Jammer sendet, ist das Paket oft schon durch.
| Modus | Funktionsprinzip | Zeitverhalten | Abdeckung |
|---|---|---|---|
| Sweepend | Hüpft fortlaufend von Kanal zu Kanal (z. B. 14 Kanäle im 2,4-GHz-WLAN) | Jeder Kanal nur kurz belegt | Gesamter Bereich, aber lückenhaft pro Kanal |
| Reaktiv | Beobachtet das Spektrum und sendet erst bei erkannter Übertragung | Reaktion in wenigen Millisekunden | Gezielt, aber kurze Pakete (8 µs bei 1 Mbps) entgehen oft |
Welche Hardware und Software wird für SDR-Jamming genutzt?
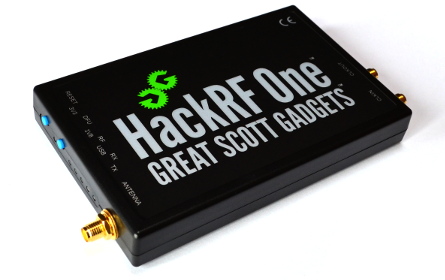
Die Werkzeugkette für SDR-Jamming ist ziemlich breit aufgestellt, sie reicht von billigen Empfangssticks bis zu professionellen USRP-Geräten. Am häufigsten stößt man in der Praxis wohl auf HackRF, LimeSDR, USRP B-210, PlutoSDR, KrakenSDR und RTL-SDR. Der HackRF ist mit seiner Signalgenerierung von 10 MHz bis 6 GHz so etwas wie der Allrounder unter den Boards, während der USRP B-210 eher in Forschung und Lehre auftaucht. Bei der Software hat sich GNU Radio als Standard etabliert: Dort baut man sich Rauschsignale, Einzeltöne oder Sweeps als Flowgraph zusammen und schickt das Ganze dann auf die gewünschte Zielfrequenz. Ein gutes Beispiel dafür ist das GitHub-Repository tiiuae/jamrf, das auf Forscher wie Jerry Olla und Alejandro Martín zurückgeht – es implementiert proaktive und reaktive Jammer mit Single-Tone-, Swept-Sine- und Gauß-Rausch-Wellenformen, wobei jamRF_v2 zusätzlich QPSK-modulierte Wellenformen und ein paar weitere Funktionen mitbringt. Wer mit dem LimeSDR arbeitet, kann genauso gut ein Rauschsignal in GNU Radio erzeugen und auf die Ziel frequenz legen. Der Einstieg ist also keineswegs an teure Laborhardware gebunden – oft fängt man mit einem einzigen SDR-Stick an und braucht vor allem etwas Geduld, bis der Flowgraph steht.
Für viele jamRF-Experimente braucht man vor allem zwei HackRF-SDRs: Eines sendet das Störsignal, das zweite empfängt parallel den betroffenen Spektrumausschnitt, sodass man die Wirkung direkt beobachten kann. Dazu kommt eine Linux-Maschine als Rechen- und Steuerplattform sowie eine Spektrumanalysator-GUI für hackrf_sweep, mit der man belegte Kanäle und Signalpegel im Blick behält. Jerry Olla hat einen ähnlichen Weg gewählt, setzte aber auf eine angepasste HAVOC-Firmware auf dem HackRF mit PortaPack, ergänzt um FSK-Ton-Sweep-Modi und konfigurierbare Presets – das macht den Aufbau kompakter und mobiler. Wer stattdessen mit einem LimeSDR arbeitet, kann in GNU Radio relativ unkompliziert ein Rauschsignal auf der Zielfrequenz übertragen. Ein USRP B-210 unter GNU-Radio-Steuerung erzeugte sogar ein GPS-Störsignal mit einem Schutzradius von rund 29 Metern bei einer omnidirektionalen Monopolantenne. Solche Aufbauten zeigen ganz gut, wie stark Reichweite und Wirkung von Antenne, Sendeleistung und Umgebung abhängen – dieselbe Software kann je nach Hardware und Standort sehr unterschiedliche Ergebnisse liefern.
Reale SDR-Jammer-Beispiele und technische Spezifikationen
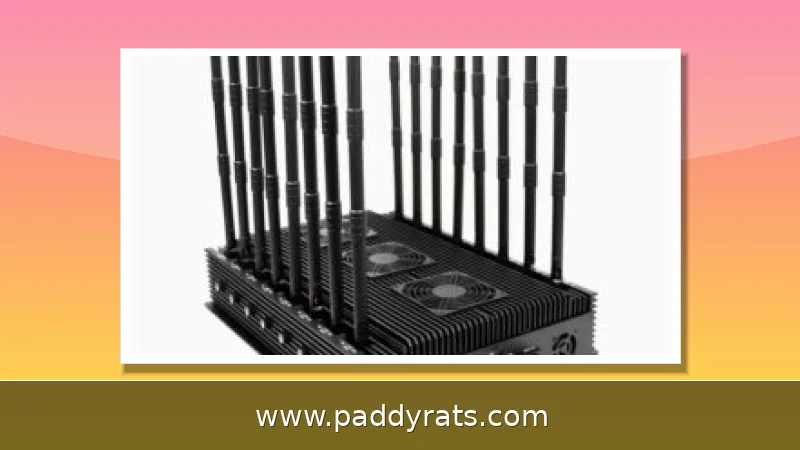
Jenseits von Forschungsaufbauten, bei denen es meist nur um Machbarkeit und Angriffsvektoren geht, gibt es kommerzielle Systeme mit belastbaren Leistungsdaten – und spätestens da zeigt sich, was den Unterschied zwischen Labor und Feld ausmacht. Ein gutes Beispiel ist der RSJ470PL von Phantom Technologies, ein responsiver Jammer für den VHF/UHF-Bereich. Er liefert 150 W Gesamtleistung, wobei pro Band maximal 30 W und mindestens 1 W rausgehen; geregelt wird in feinen 1-dB-Schritten. Das ist wichtig, wenn man kontrolliert stören will – also etwa gezielt einen bestimmten Empfänger übersteuern, statt einfach die halbe Umgebung zuzumüllen. Die Reaktionszeit gibt der Hersteller mit rund 10 ms an, der Jamming-Zyklus lässt sich zwischen 100 ms und 10 Sekunden einstellen. Der Empfänger deckt 20 bis 520 MHz ab und kommt auf eine Empfindlichkeit von -132 dBm – damit lassen sich auch schwache Signale noch zuverlässig aufspüren. Mit Akku wiegt das Gerät 15 kg. Die Kanalbandbreite liegt zwischen 15 kHz und 2 MHz, der minimale Kanalabstand beträgt 10 kHz, und bis zu 4000 Kanäle werden automatisch gescannt. Verglichen mit einem breitbandigen Sweeping-Ansatz, wie er mit dem HackRF und seinen 20 MHz Bandbreite typisch ist, fährt der RSJ470PL also eher eine Strategie des gezielten, bandbegrenzten Reagierens.
| Parameter | RSJ470PL (Phantom Technologies) |
|---|---|
| Typ | Responsiver Jammer, VHF/UHF |
| Gesamtleistung | 150 W |
| Leistung pro Band | max. 30 W, min. 1 W |
| Leistungsregelung | 1-dB-Schritte |
| Reaktionszeit | ca. 10 ms |
| Jamming-Zyklus | 100 ms bis 10 s |
| Empfängerbereich | 20–520 MHz |
| Empfindlichkeit | -132 dBm |
| Kanalbandbreite | 15 kHz bis 2 MHz |
| Minimaler Kanalabstand | 10 kHz |
| Kanalscan | 4000 Kanäle, automatisch |
| Gewicht mit Akku | 15 kg |
Der RSJ470PL wird von einem Li-Po-Akku mit 25,9 V und 24 Ah immerhin zwei Stunden lang versorgt, und mit einem Betriebstemperaturbereich von -10 °C bis +65 °C ist er auch für raue Umgebungen gemacht. Auf den ersten Blick wirken solche Zahlen unspektakulär, doch sie erzählen ziemlich viel über den Alltag eines tragbaren Störsenders: 15 Kilogramm inklusive Batterie muss man erst mal durch die Gegend tragen, und wer zwei Stunden Dauerbetrieb einplant, sollte die Wärmeabfuhr und den Stromverbrauch der Endstufe im Griff haben. Auf der Forschungsseite sieht es anders aus: Im DARPA-WARP-Programm bekam L3Harris einen Auftrag über 7,2 Millionen US-Dollar, um adaptive HF-Filterung mit einem Abstimmverhältnis von 9:1 zu entwickeln. Damit ließe sich der Bereich von 2 bis 18 GHz in einem einzigen, durchstimmbaren Frontend abdecken, statt für jedes Teilband eigene Filter vorzuhalten. Breitbandige A/D-Wandler erreichen inzwischen mehr als 10 GHz Instantaneous Bandwidth bei 8 bis 10 ENOB – das zeigt ganz gut, wie weit die Digitalisierung des Empfangspfads mittlerweile ist. Und genau da liegt das Spannungsfeld: Je mehr Bandbreite ein Wandler oder Filter gleichzeitig verarbeitet, desto schwieriger wird es, schwache Signale noch sauber aufzulösen. Bandbreite, Empfindlichkeit und Filtergüte lassen sich eben nicht beliebig gleichzeitig maximieren, und jede dieser Zahlen ist am Ende ein Kompromiss.
| Kenngröße | RSJ470PL (Responsive Jammer) | DARPA-WARP (Forschungsprogramm) |
|---|---|---|
| Leistung / Auftragsvolumen | 150 W Gesamtleistung, max. 30 W pro Band, min. 1 W pro Band, 1-dB-Leistungsregelung | 7,2 Mio. US-Dollar Auftrag an L3Harris |
| Frequenzabdeckung | Empfängerbereich 20–520 MHz, VHF/UHF-Störband | 2–18 GHz bei 9:1 Abstimmverhältnis |
| Kanalraster | Kanalbandbreite 15 kHz bis 2 MHz, min. Kanalabstand 10 kHz, 4000 Kanäle automatischer Speicherscan | adaptive Filterung über den gesamten Bereich |
| Reaktionszeit | ca. 10 ms, Störzyklus 100 ms bis 10 s, Empfindlichkeit -132 dBm | breitbandige A/D-Wandler mit >10 GHz Instantaneous Bandwidth bei 8–10 ENOB |
| Stromversorgung / Gewicht | Li-Po-Akku 25,9 V/24 Ah, 2 h Dauerbetrieb, 15 kg mit Batterie | – |
| Betriebstemperatur | -10 °C bis +65 °C | – |
Wie erkennt und mindert man Jamming mit SDR?
SDR ist keineswegs nur ein Werkzeug zum Aussenden von Störsignalen, sondern mindestens genauso wertvoll auf der Empfangsseite. Ein SDR-basierter Detektor tastet einen definierten Frequenzbereich kontinuierlich ab und schreibt jede Emission mit, die eine zuvor festgelegte Leistungs- und Zeitschwelle überschreitet. Dabei hilft die breite Abstimmbarkeit, denn anders als klassische Hardware-Scanner lässt sich derselbe Empfänger per Software auf verschiedene Bänder, Bandbreiten und Auswertelogiken umstellen, ohne dass man physisch etwas umbauen muss. Werkzeuge wie der rtl-sdr-analyzer setzen auf eine Z-Score-Analyse: Sie vergleichen den aktuellen Signalmittelwert mit einer gelernten Basislinie und markieren Abweichungen, die auf ein Jamming- oder Interferenzereignis hindeuten. In der Praxis kombiniert man Wasserfallanzeigen im Spektrumanalysator mit Schwellenwertlogik, um kurze, sporadische Störungen von einer dauerhaften Belegung zu unterscheiden. Erst dieser Vergleich macht aus einem bloßen Ausschlag eine belastbare Aussage darüber, ob tatsächlich gestört wird oder ob nur ein legitimes Signal kurzzeitig stark schwankt.
Auf der Abwehrseite gibt es mehrere Ansätze mit eigenen Kompromissen. Statische Filterung nutzt nur einen Bruchteil der digitalen Empfängerbandbreite. Automatische Verstärkungsregelung kann die Bandbreite besser ausnutzen, verringert aber die Empfindlichkeit für kleine Signale. Signallimiter können Kreuzmodulationsverzerrungen verursachen. Nicht standardkonforme PHY- und MAC-Implementierungen können reaktives Jamming umgehen, indem sie Pakete kurz halten und Diversitätstechniken einsetzen. ISCO International und die ORAN Development Company kündigten zum 1. September 2026 eine Partnerschaft an, um ISCO IMC Jammer Cancellation in die ODC RANIQ AI-RAN-Plattform zu integrieren und Layer-1-Resilienz gegen Störungen zu schaffen.
Rechtliche und operative Grenzen von SDR-Jammern
Jamming wird in der elektronischen Kampfführung und bei Counter-Drohnen-Anwendungen als Soft Kill eingesetzt; Hard Kill nutzt Laser und Raketen. Das Sättigen von Drohnenempfängern erfordert große Feldamplituden, hohe Gleichströme und thermische Radiatoren, was die praktische Reichweite begrenzt. Der Betrieb von Jammern ist in den meisten Ländern stark reglementiert, weil er legitime Kommunikation, Navigation und Sicherheitsdienste beeinträchtigen kann. Wer SDR-Jamming erforscht, sollte dies in abgeschirmten Umgebungen oder mit entsprechender Genehmigung tun.
Die zeitliche Einordnung hilft bei der Bewertung: Das jamrf-Repository wurde am 9. September 2025 archiviert, die ISCO/ODC-Partnerschaft datiert auf den 1. September 2026, und relevante Arbeiten stammen von Perotoni et al. 2025, Bhojani 2016, Thanakan 2021 und Lehmann 2024. Diese Quellen zeigen, dass sich sowohl die Hardware als auch die Gegenmaßnahmen schnell weiterentwickeln. Für Betreiber kritischer Infrastruktur bedeutet das, Detektion, Filterung und Resilienz auf Layer 1 gemeinsam zu planen, statt sich auf eine einzelne Schutzmaßnahme zu verlassen.
Welche Parameter sollte man bei SDR-Jammern vergleichen?
Beim Vergleich von SDR-Jammern lohnt ein Blick auf die harten Kennzahlen, weil sie die Einsatzgrenzen bestimmen. Die folgende Übersicht fasst zentrale Werte aus den genannten Quellen zusammen und stellt Forschungs- und kommerzielle Systeme gegenüber.
| System | Frequenzbereich | Bandbreite / Leistung | Besonderheit |
|---|---|---|---|
| HackRF | 10 MHz bis 6 GHz | max. 20 MHz Bandbreite | Sweeping nötig für breite WLAN-Abdeckung |
| LimeSDR | breitbandig, softwaregesteuert | Rauschsignal in GNU Radio | einfacher Jamming-Aufbau |
| USRP B-210 | GPS-Band | Schutzradius ca. 29 m | GNU-Radio-Steuerung, Monopolantenne |
| RSJ470PL | 20 bis 520 MHz Empfang | 150 W gesamt, 30 W max. pro Band | Reaktionszeit ca. 10 ms |
| WARP (DARPA) | 2 bis 18 GHz | 9:1 Abstimmverhältnis | adaptive HF-Filterung |
Die Tabelle macht deutlich, dass kein einzelnes System alle Anforderungen erfüllt. HackRF ist flexibel und günstig, aber bandbreitenbegrenzt. Der RSJ470PL liefert hohe Leistung und präzise Steuerung, wiegt aber 15 kg mit Akku. WARP zielt auf adaptive Filterung über einen sehr weiten Bereich. Wer ein SDR-Jamming-Szenario plant, muss daher zuerst Bandbreite, Leistung, Reaktionszeit und rechtliche Grenzen priorisieren.
Welche Schritte sind für den Einstieg in SDR-Jamming-Experimente typisch?
Ein typischer Einstieg beginnt mit einem GNU-Radio-Flowgraph, der ein Rauschsignal auf der Ziel frequenz erzeugt und über ein SDR sendet. Für jamRF werden zwei HackRF-Geräte benötigt, eines zum Senden und eines zum Empfangen, dazu eine Linux-Maschine und eine Spektrumanalysator-GUI für hackrf_sweep. jamRF_v1 implementiert proaktive und reaktive Jammer mit Single-Tone-, Swept-Sine- und Gauß-Rausch-Wellenformen; jamRF_v2 ergänzt QPSK-modulierte Wellenformen. Mit LimeSDR lässt sich ein Rauschsignal direkt in GNU Radio auf die Zielfrequenz übertragen.
Für fortgeschrittene Experimente bietet sich eine angepasste HAVOC-Firmware auf HackRF mit PortaPack an, die FSK-Ton-Sweep-Modi und konfigurierbare Presets mitbringt. Wichtig ist, die Messkette zu schließen: Ein zweites SDR oder ein Spektrumanalysator dokumentiert, ob das Störsignal tatsächlich den Empfänger erreicht und welche Leistung nötig ist. Da Jamming in vielen Ländern genehmigungspflichtig ist, gehören abgeschirmte Räume oder Feldtests mit behördlicher Erlaubnis zu jedem verantwortungsvollen Aufbau.
Häufige Fragen zu SDR-Jammern
Die folgenden Fragen tauchen bei Lesern und in Foren besonders häufig auf und lassen sich mit den oben genannten technischen Grundlagen klar beantworten.
Ein Jammer sendet HF-Signale auf derselben Frequenz wie die legitime Kommunikation und überlagert sie entweder mit mehr Leistung oder senkt den Signal-Rausch-Abstand beim Empfänger. SDR-basierte Jammer erzeugen diese Wellenformen in Software, etwa mit GNU Radio, statt mit dedizierter Analoghardware. Ein konstanter Jammer sendet kontinuierlich, ein sweepender Jammer hüpft sequenziell über Kanäle, ein Random-Hopping-Jammer wählt Kanäle zufällig, und ein reaktiver Jammer tastet zuerst das Spektrum ab und sendet nur als Antwort auf eine nahe Übertragung. HackRF und LimeSDR können als Jammer dienen: HackRF erreicht maximal 20 MHz Bandbreite und muss für breite Bänder sweepen, LimeSDR kann per GNU-Radio-Rauschsignal auf der Zielfrequenz stören. Zur Erkennung überwachen SDR-Detektoren einen Frequenzbereich und protokollieren Signale oberhalb einer Leistungs- und Zeitschwelle; Werkzeuge wie rtl-sdr-analyzer nutzen Z-Score-Analysen, um Abweichungen vom Basislinienmittelwert als Jamming- oder Interferenzereignis zu markieren.
Häufig gestellte Fragen zu SDR-Jammern
Wie funktioniert ein Software Defined Radio Jammer?
Ein SDR-Jammer erzeugt Störwellenformen per Software, typischerweise in GNU Radio, und gibt sie über ein breitbandiges SDR aus. Das Signal überlagert die legitime Kommunikation auf derselben Frequenz mit mehr Leistung oder senkt den Signal-Rausch-Abstand beim Empfänger so weit, dass die Demodulation scheitert. Entscheidend ist der Empfänger, nicht der Sender.
Was ist der Unterschied zwischen konstantem, sweependem und reaktivem Jamming?
Ein konstanter Jammer sendet kontinuierlich und hält das Medium belegt. Ein sweepender Jammer springt sequenziell über Kanäle, ein Random-Hopping-Jammer wählt Kanäle zufällig. Ein reaktiver Jammer tastet zuerst das Spektrum ab und sendet den Blockierimpuls erst als Antwort auf eine nahe Übertragung, was Energie spart, aber kurze Datenmengen durchlässt.
Kann man HackRF oder LimeSDR als Jammer verwenden?
Ja. HackRF erreicht maximal 20 MHz Bandbreite und kann Störsignale aussenden, muss für breite Bänder wie 2,4-GHz-WLAN mit 14 Kanälen aber sweepen. LimeSDR kann stören, indem in GNU Radio ein Rauschsignal auf der Zielfrequenz übertragen wird. Angepasste Firmware wie HAVOC für PortaPack ergänzt Signalgenerator- und Jammer-Modi.
Wie erkennt man Jamming mit SDR?
SDR-basierte Detektoren überwachen kontinuierlich einen Frequenzbereich und protokollieren Signale, die eine festgelegte Leistung und Dauer überschreiten. Werkzeuge wie rtl-sdr-analyzer nutzen eine Z-Score-Analyse, um anzuzeigen, wann der Signalmittelwert von der Basislinie abweicht, was auf ein Jamming- oder Interferenzereignis hindeutet.