IMSI Catcher erklärt: Wie Cell-Site-Simulatoren funktionieren und wie man sie erkennt
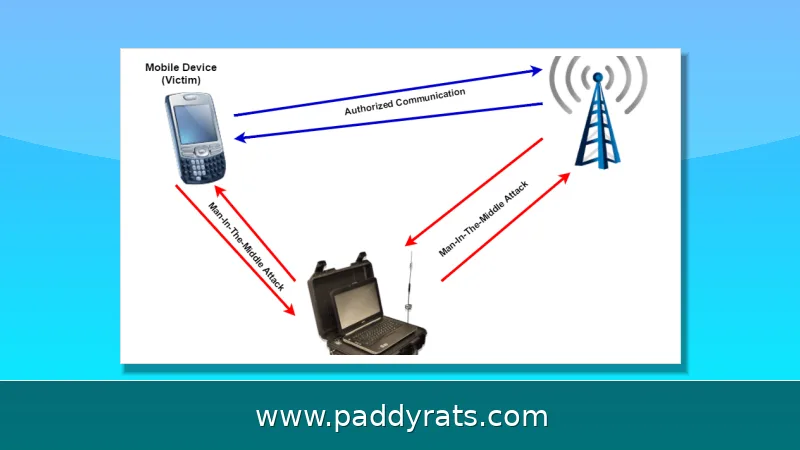
Ein IMSI Catcher tarnt sich als echte Mobilfunkantenne und sammelt Kennungen wie IMSI und IMEI. Der Artikel erklärt Technik, Grenzen, Erkennung und Schutzmaßnahmen.
Was ist ein IMSI Catcher und welche Bezeichnungen gibt es noch?
Ein IMSI Catcher – oft auch Cell-Site-Simulator (CSS) genannt – ist ein Gerät, mit dem sich Mobiltelefone überwachen und orten lassen. Er tut so, als wäre er eine ganz normale Basisstation, bringt Handys in der Nähe dazu, sich bei ihm einzubuchen, und sammelt dabei Kennungen wie die IMSI von der SIM-Karte, häufig auch die IMEI des Geräts. In der Praxis kursieren viele weitere Namen: Stingray, rogue cell tower, fake cell tower, rogue base station, cell site emulator, drop box oder fake antenna. Manchmal fällt auch der Begriff Machine-in-the-Middle (MitM), denn der Catcher hängt sich zwischen das Telefon und das echte Netz. Die Geräte gibt es in allen Größen – vom walkie-talkie-großen Selbstbau bis zum kofferähnlichen Regierungssystem –, und die Preise reichen von rund 1.500 US-Dollar für einfache DIY-Lösungen bis über 400.000 US-Dollar für hochgerüstete Anlagen. Längst ist diese Technik also nicht mehr nur Behörden vorbehalten.
Wie nutzen IMSI Catcher das Vertrauen der Mobilfunknetze aus?
Handys hängen sich am liebsten an die Basisstation, die am stärksten funkt – das ist einfach so. Genau das nutzt ein IMSI Catcher aus, indem er ein stärkeres oder zumindest scheinbar stärkeres Signal ausstrahlt und die Geräte so in seinen Bereich lockt. Beim Verbindungsaufbau fragt die Basisstation dann ab, welche Verschlüsselung das Telefon überhaupt kann. Ein Catcher kann diese Antwort schlicht ignorieren oder gleich aushandeln, dass gar nicht verschlüsselt wird. Danach kommt die Identity Request, und das Telefon antwortet – wie vorgesehen – mit der IMSI, die auf der SIM gespeichert ist. Der Catcher notiert sie und schickt das Gerät wieder zurück ins echte Netz. Dieses Muster erklärt ganz gut, warum solche Angriffe oft so unauffällig ablaufen und warum Betroffene ohne spezielle Messtechnik meistens nichts davon mitbekommen.
Aktive und passive IMSI Catcher sowie der Silent-SMS-Angriff
Bei der Erkennung kommt es vor allem darauf an, aktive und passive Systeme auseinanderzuhalten. Aktive Catcher strahlen selbst Netzsignale ab, die stärker sind als die echter Sendemasten. Dadurch bringen sie Geräte dazu, die Verbindung zu trennen und sich neu zu verbinden – und oft versuchen sie, sie auf 2G herunterzuziehen. Passive Catcher dagegen senden gar nichts. Sie zeichnen den laufenden Mobilfunkverkehr im Vorbeigehen auf und sammeln so still und leise Kennungen ein. Ein weiteres Werkzeug ist die Silent SMS: eine Kurznachricht, die das Gerät verarbeitet, ohne den Nutzer zu warnen oder sie überhaupt zu speichern. Damit lässt sich ein Standort eingrenzen, es lassen sich Konfigurationsanweisungen verschicken oder SIM-Profile neu einrichten. Und dann ist da noch 2G – die Schwachstelle schlechthin. Verschlüsselung ist hier nicht immer Pflicht, und Algorithmen wie A5/1 kann man in Echtzeit knacken. LTE-Telefone wiederum scannen bei ausreichend starkem Signal nicht nach anderen Türmen, weshalb Angreifer deutlich aufwendigere Methoden brauchen.
Was IMSI Catcher können – und was nicht
Was moderne IMSI-Catcher draufhaben, ist beachtlich – aber eben auch nicht grenzenlos. Viele Geräte sind auf mehreren Mobilfunkbändern unterwegs, von GSM über UMTS und LTE bis zum aufkommenden 5G; manche Systeme arbeiten sogar komplett passiv. Oft kommt noch Störtechnik dazu, die 3G- und 4G-Telefone auf 2G-Niveau zurückzwingt, plus diverse Denial-of-Service-Funktionen. Ausgefeiltere Varianten sollen Textnachrichten abfangen, Gespräche mithören, Datenübertragungen wie gewählte Nummern und aufgerufene Webseiten mitlesen und sogar Bilder sowie SMS vom Zielgerät abgreifen können. Manche Anbieter werben vollmundig mit Abhörfähigkeiten über 2G, 3G, 4G und 5G hinweg sowie mit 4 bis 32 OSINT-Zielen. Und Smart-IMSI-Systeme legen noch eins drauf: Intrusion Detection, Bewegungs- und Beschleunigungserkennung, Objektklassifizierung und Verhaltensanalyse gehören dort zum Repertoire.
Mobilfunk-Kennungen: IMSI, IMEI, TMSI, GUTI, SUPI und SUCI
Wer verstehen will, was IMSI Catcher eigentlich anrichten können, kommt an den Kennungen nicht vorbei, die im Mobilfunknetz ständig hin- und hergeschickt werden. Die folgende Übersicht sortiert die wichtigsten Identifikatoren ein und zeigt, welche Schutzfunktion ihnen jeweils zugedacht ist – und wo diese in der Praxis an ihre Grenzen stößt.
| Kennung | Bedeutung | Schutzgrad |
|---|---|---|
| IMSI | Permanente, eindeutige 15-stellige Nummer auf der SIM; enthält Mobilfunk-Ländercode, Netzbetreiber und Teilnehmerkennung | kein Schutz, Ziel des Catchers |
| IMEI | Eindeutige Kennung des physischen Geräts, unabhängig von der SIM | kein Schutz, oft mitgelesen |
| TMSI / GUTI | Temporäre Kennungen, die das Netz vergibt, um die IMSI zu verbergen | nur bei häufiger Rotation wirksam |
| SUPI / SUCI | 5G-Kennungen; SUCI ist die verschlüsselte Version von SUPI | geschwächt durch Nullverschlüsselung |
Richtig unangenehm wird es bei den temporären Kennungen: Werden sie nicht oft genug gewechselt oder folgt ihre Nummerierung einem vorhersehbaren Muster, lassen sie sich am Ende eben doch einer konkreten Person zuordnen. Für 5G ist mit SUCI zwar eine verschlüsselte Form der SUPI vorgesehen, doch die sogenannte Nullverschlüsselung – also der komplette Verzicht auf Verschlüsselung – ist als Anforderung ausdrücklich erlaubt. Das schmälert den Schutz erheblich. Hinzu kommt, dass Catcher versuchen können, Geräte auf 2G oder 4G herunterzuzwingen, wo SUCI überhaupt nicht vorgesehen ist. Wer diese Kennungslogik einmal durchschaut hat, versteht, warum Aufklärung und Gegenmaßnahmen nicht an einer einzigen Stelle ansetzen können, sondern an mehreren Punkten gleichzeitig greifen müssen.
Wie lassen sich IMSI Catcher erkennen?
Wer IMSI-Catcher aufspüren will, schaut vor allem auf Auffälligkeiten im Netz: auf einmal wird das Handy in eine ältere Netzgeneration zurückgestuft, Basisstationen tauchen mit merkwürdigen Parametern oder Fingerabdrücken auf, oder ein Netz erscheint nur für ein paar Sekunden und ist dann wieder weg. Das Open-Source-Tool SnoopSnitch sammelt solche Mobilfunkdaten und wertet sie aus – es schlägt Alarm bei IMSI-Catchern, SS7-Angriffen und Versuchen, Nutzer zu verfolgen, und prüft nebenbei, ob die Firmware des Geräts die aktuellen Android-Sicherheitspatches enthält. Wer die Netzwerksicherheit und Angriffsüberwachung im vollen Umfang nutzen will, braucht allerdings ein gerootetes Gerät mit Qualcomm-Chipsatz und Stock-Android ab Version 4.1. Eagle Security geht einen ähnlichen Weg: Die App beobachtet Stationen, Signaturen und Positionen, meldet verdächtige Aktivitäten und bietet zusätzlich Schutz vor Spyware – dafür verlangt sie Geräteadministrator-Rechte. Auf dem iPhone sieht es dagegen schlecht aus: Detektor-Apps für IMSI-Catcher gibt es dort nicht, weil iOS Drittanbieter-Apps den Zugriff auf niedrigschichtige Netzwerkdaten schlicht verweigert.
Welche Schutzmaßnahmen sind wirklich wirksam?
Warnsignale wie ein plötzlicher Wechsel auf 2G, unerwarteter Dienstverlust oder ein schwächerer Netztyp als gewohnt sind allein unzuverlässig. Die wirksamste Einzelmaßnahme ist das Deaktivieren von 2G, damit ein Downgrade gar nicht erst möglich wird. Ergänzend helfen Ende-zu-Ende-verschlüsselte Apps wie Signal: Selbst wenn ein Angreifer das Gerät auf 2G zwingt, fallen dann höchstens Metadaten an, nicht aber Gesprächs- oder Nachrichteninhalte. Für Organisationen lohnt sich ein mehrstufiges Vorgehen aus Netzhärtung, Sensoren und Schulungen. Die kanadische Cyber-Sicherheitsbehörde beschreibt in ITSAP.00.106 entsprechende Risiken, und Projekte wie FADe, SeaGlass oder kommerzielle Anbieter wie Zimperium und Cape liefern Messdaten und Gegenmaßnahmen. Eine 2023 durchgeführte Umfrage zeigte, dass rund 57 Prozent der Amerikaner befürchten, die Regierung verfolge ihr Online-Verhalten, und 46 Prozent sorgen sich um Tracking durch Unternehmen.
Markt, Forschung und reale Funde
Die Bedrohung ist messbar: Das FADe-Projekt von South Lighthouse, unterstützt durch den Open Technology Fund, arbeitete von 2019 bis 2022 mit Partnern in neun Ländern zusammen, dokumentierte Signale von fast 9.000 Antennen und entdeckte mehr als 150 wahrscheinliche IMSI Catcher. Daten aus Caracas, Venezuela, zeigten 33 verschiedene Geräte mit unregelmäßigen Messwerten, die auf IMSI Catcher hindeuten könnten. SeaGlass von der University of Washington stattete 15 Fahrzeuge von Fahrdiensten in Seattle und Milwaukee über zwei Monate mit Sensoren aus und identifizierte Dutzende Anomalien, die mit Cell-Site-Simulatoren vereinbar sind. Der globale Markt für IMSI Catcher hatte 2026 ein Volumen von 234,76 Millionen US-Dollar und soll bis 2034 auf 481,69 Millionen US-Dollar wachsen, bei einer jährlichen Wachstumsrate von 9,40 Prozent. Diese Zahlen stammen aus Marktanalysen und sollten als Orientierung dienen, nicht als exakte Prognose.
Rechtliche und gesellschaftliche Einordnung
IMSI Catcher sind in vielen Ländern stark reguliert, ihr Einsatz ist Behörden vorbehalten und unterliegt richterlicher Genehmigung. Dennoch zeigen die Forschungsergebnisse, dass die Technik auch außerhalb rechtsstaatlicher Kontrolle auftaucht. Für Journalisten, Aktivistinnen und Unternehmen bedeutet das: Mobilfunk ist kein vertrauenswürdiger Kanal für sensible Kommunikation. Wer Quellen schützen oder Geschäftsgeheimnisse wahren muss, sollte auf verschlüsselte Messenger, sichere Betriebssysteme wie GrapheneOS oder SovereignOS und organisatorische Richtlinien setzen. Hersteller wie Stratign oder Mirage5G werben offen mit Überwachungsfähigkeiten, während Drohnen wie die DJI Matrice 350 RTK neue mobile Plattformen bieten. Der beste Schutz bleibt die Kombination aus technischem Wissen, aktueller Software und der Bereitschaft, Netzwerkdaten kritisch zu hinterfragen.
Häufige Fragen zu IMSI Catchern
Die folgenden Fragen tauchen in der Praxis immer wieder auf und lassen sich mit dem heutigen Wissensstand klar beantworten.
| Frage | Kurzantwort |
|---|---|
| Sind IMSI Catcher legal? | Nur für Behörden mit Genehmigung, privater Einsatz ist meist strafbar |
| Hilft Flugmodus? | Ja, er trennt die Funkverbindung vollständig |
| Sind alle Detektor-Apps zuverlässig? | Nein, viele sind eingeschränkt oder wirkungslos |
Häufig gestellte Fragen zu IMSI Catchern
Was ist ein IMSI Catcher?
Ein IMSI Catcher, auch Cell-Site-Simulator, Stingray, rogue base station oder fake cell tower genannt, ist ein Gerät, das sich als legitime Mobilfunkantenne ausgibt. Es verleitet nahe Telefone zur Verbindung und sammelt Kennungen wie die IMSI auf der SIM-Karte und häufig auch die IMEI des Handys.
Wie funktioniert ein IMSI Catcher?
Telefone verbinden sich mit dem stärksten verfügbaren Signal, deshalb sendet ein IMSI Catcher ein starkes Signal aus. Im Verbindungs-Handshake sendet er eine Identity Request, und das Telefon antwortet mit seiner IMSI. Danach entlässt der Catcher das Telefon zurück ins echte Netz.
Kann ein IMSI Catcher Anrufe und Nachrichten abfangen?
In älteren 2G-Netzen ermöglichen schwache oder fehlende Verschlüsselung das Herabzwingen auf 2G und das Mithören. Moderne 4G- und 5G-Netze nutzen gegenseitige Authentifizierung, weshalb viele reale Angriffe zuerst ein Downgrade auf 2G erzwingen, statt moderne Verschlüsselung zu brechen.
Wie kann ich einen IMSI Catcher erkennen oder mich schützen?
Anzeichen sind ein plötzlicher Wechsel auf 2G, unerwarteter Dienstverlust oder ein schwächerer Netztyp als gewohnt, doch allein sind diese unzuverlässig. Am wirksamsten ist das Deaktivieren von 2G und die Nutzung Ende-zu-Ende-verschlüsselter Apps wie Signal, sodass ein Downgrade höchstens Metadaten liefert.