Whitelist vs. Blacklist Spectrum Control: Zugangskontrolle von Default-Deny bis Default-Allow erklärt
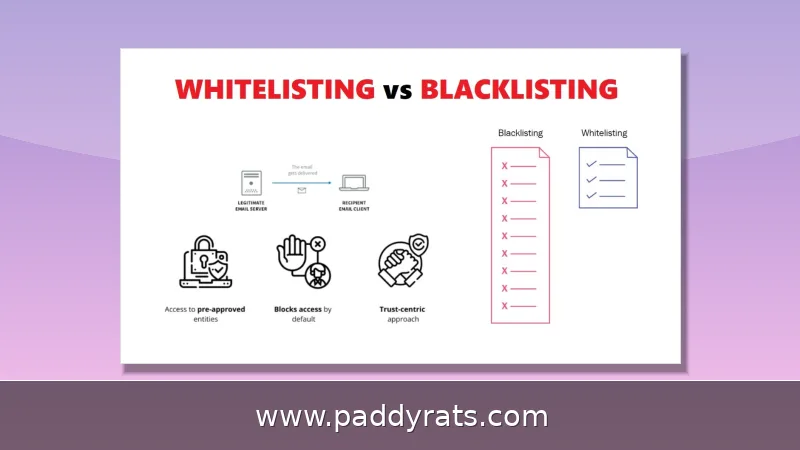
Whitelisting, Blacklisting und Greylisting bilden das Spektrum der Zugangskontrolle zwischen strikter Verweigerung und offener Erlaubnis. Der Beitrag erklärt Unterschiede, Vor- und Nachteile sowie typische Einsatzfelder von Anwendungssicherheit über E-Mail-Filter bis zur Kindersicherung.
Was ist das Spektrum der Zugangskontrolle?
Zugangskontrolle ist kein simples An-Aus-Prinzip, sondern eher ein Spektrum. Ganz rechts steht das Whitelisting nach dem Motto „default deny“: Erst einmal ist alles gesperrt, es sei denn, jemand hat es explizit freigegeben. Ganz links liegt das Blacklisting mit „default allow“ – hier darf zunächst jeder rein, nur wer gezielt auf der Sperrliste landet, fliegt raus. Irgendwo dazwischen tummelt sich das Greylisting: Unbekannte oder verdächtige Quellen wandern erst mal in Quarantäne und werden nach der Prüfung einer der beiden Seiten zugeschlagen. In der echten Welt fahren viele Organisationen deshalb mehrgleisig und bauen eine mehrschichtige Verteidigung auf – denn kein einzelnes Verfahren kriegt alle Angriffsflächen allein in den Griff.
Binadox zufolge, in einem Beitrag vom 12. September 2024, bilden Blacklisting und Whitelisting die beiden entgegengesetzten Enden ein und desselben Spektrums. Instasafe hat am 9. Februar 2024 die grundlegende Logik dahinter nachgeliefert: Whitelisting arbeitet nach dem Default-Deny-Prinzip, Blacklisting dagegen nach Default-Allow. Wer sich diese Unterscheidung einmal klargemacht hat, versteht auch, weshalb Sicherheitsteams je nach Risikoprofil, gewünschter Nutzerfreundlichkeit und Wartungsaufwand ganz unterschiedlich entscheiden. Das Spektrum ist also kein starres Modell, sondern eher ein Werkzeugkasten, aus dem man sich je nach Situation die passende Stufe der Zugriffskontrolle herausgreift.
Wie funktioniert Whitelisting?
Whitelisting, manchmal auch Allowlist genannt, fängt mit einer ganz simplen Frage an: Welche IP-Adressen, Anwendungen, Nutzerkonten oder Domains dürfen eigentlich rein? Diese genehmigten Einheiten landen dann auf einer Liste und werden über Richtlinien und Regeln in die jeweiligen Systeme eingebunden. Und alles, was nicht draufsteht, wird erstmal abgelehnt — Stichwort „default deny“. Dadurch fallen Whitelists in der Regel kleiner und präziser aus als Blacklists, denn man muss nicht jede erdenkliche Gefahr auflisten, sondern nur den erlaubten Ausschnitt.
In der Praxis läuft das immer nach demselben Schema ab: Zuerst legt man anhand der Sicherheitsrichtlinie fest, welche Einheiten überhaupt genehmigt werden sollen, dann stellt man die Whitelist zusammen und bindet sie schließlich per Konfiguration in Firewalls, Anwendungen oder Mail-Gateways ein. Genau diesen Weg beschreibt auch NIST SP 800-167, der Leitfaden zum Anwendungs-Whitelisting von A. Sedgewick aus dem Jahr 2015. Der eigentliche Pluspunkt ist die proaktive Grundhaltung: Unbekannte Bedrohungen werden nicht erst aufgespürt, sondern von vornherein ausgeschlossen. Das hat allerdings seinen Preis – der Pflegeaufwand ist deutlich höher, denn jede legitime Änderung muss erst durch den Genehmigungsprozess.
Wie funktioniert Blacklisting?
Blacklisting – manchmal auch Blocklist oder Denylist genannt – funktioniert genau andersherum. Zuerst sammelt man bekannte gefährliche Akteure: schadhafte IP-Adressen zum Beispiel, Domains, Datei-Hashes oder ganze Anwendungen. Diese Einträge wandern dann in Firewalls, E-Mail-Filter und Antivirus-Systeme, sodass passender Datenverkehr automatisch blockiert wird – alles andere bleibt erlaubt. Der Haken daran: Die Methode ist reaktiv. Sie greift nur bei dem, was schon bekannt und dokumentiert ist.
Der größte Pluspunkt liegt im geringen Aufwand für den Einstieg. Eine Blockliste lässt sich in kurzer Zeit aufsetzen, und der Betrieb läuft erst einmal weiter, ohne dass jede erlaubte Aktion einzeln freigegeben werden muss. SiteGround merkt allerdings an, dass schon ein einziger Eintrag auf einer großen Blockliste wie Spamhaus die Zustellung an Tausende Postfächer auf einmal stören kann. Die Kehrseite: Ein übersehener Eintrag fällt oft erst auf, wenn tatsächlich etwas passiert. Gegen bekannte Massenbedrohungen hilft Blacklisting also durchaus, gegen Zero-Day-Angriffe oder gezielte Kampagnen dagegen so gut wie gar nicht.
Was ist Greylisting und wo steht es im Spektrum?
Greylisting sitzt sozusagen in der Mitte dieses Spektrums. Statt unbekannte oder verdächtige Quellen sofort durchzulassen oder endgültig zu blockieren, werden sie zunächst in eine Art Quarantäne verschoben. Erst nach einer Prüfung entscheidet das System, ob die Quelle auf die Whitelist oder die Blacklist kommt. Der Grundzustand ist hier also weder „erlauben" noch „verbieten", sondern erst einmal „zurückstellen".
Mutant Mail nennt dieses Verfahren adaptives Filtern: Durch die Verzögerung gewinnt man Zeit, um den Absender genauer zu prüfen, bevor endgültig über den Zugriff entschieden wird. Im E-Mail-Bereich setzen viele Server auf Greylisting, um Spam-Wellen abzufangen – denn seriöse Mailserver versuchen es einfach noch einmal, während die meisten Spam-Bots genau das nicht tun. Für Nutzer heißt das allerdings, dass die erste Zustellung mitunter etwas auf sich warten lässt. Im Sicherheitsmodell steht Greylisting somit zwischen zwei Extremen: der strengen Proaktivität des Whitelistings auf der einen und der offenen Reaktivität des Blacklistings auf der anderen Seite.
Whitelisting vs. Blacklisting: Vor- und Nachteile im Vergleich
Die Entscheidung zwischen Whitelisting und Blacklisting hängt also stark vom jeweiligen Kontext ab. Whitelisting gilt als sehr sicher: Unbekannte Bedrohungen werden von vornherein blockiert, und das Risiko eines unbefugten Zugriffs sinkt deutlich. Allerdings ist es aufwendiger, vollständig umzusetzen, wenig flexibel, wenn sich etwas ändert, und kann die Produktivität bremsen, wenn es zu streng gehandhabt wird. Außerdem behalten erlaubte Einheiten ihren Zugriff – auch dann, wenn sie kompromittiert wurden. Blacklisting lässt sich dagegen anfangs leicht einrichten und verbraucht weniger Ressourcen, reagiert aber nur, statt vorzubeugen, bietet keinen vollständigen Schutz gegen unbekannte Gefahren und ist anfällig für Einträge, die schlicht übersehen werden.
Whitelist vs. Blacklist in der Anwendungssicherheit
In der Anwendungssicherheit entscheidet das Bedrohungsmodell über den Ansatz. Anwendungs-Whitelisting eignet sich für feste, kontrollierte Umgebungen, in denen nur genehmigte Programme laufen dürfen, etwa auf Industrieanlagen oder Kassensystemen. NIST SP 800-167 aus dem Jahr 2015 beschreibt dieses Vorgehen als Schutz gegen unerwünschte Ausführung. Blacklisting passt eher zu offenen Umgebungen, in denen Nutzer viele legitime Anwendungen benötigen und nur bekannte Schadsoftware ausgeschlossen werden soll.
Huawei dokumentiert in seiner WLAN-Dokumentation vom 12. Juni 2026 den Umgang mit STA-Blacklists und -Whitelists für drahtlose Zugänge. Solche Herstellerdokumentationen zeigen, dass beide Mechanismen oft parallel existieren: Eine Whitelist regelt, wer grundsätzlich zugelassen ist, eine Blacklist sperrt bekannte Störer gezielt aus. Entscheidend ist, dass die Listen aktuell gehalten werden. Ein IT-Administrator, der eine nicht authentifizierte Domain in ein Mail-Gateway-Allowlist einträgt, riskiert Spoofing. Whitelist-Einträge helfen nur dem benannten Absender gegenüber einem Empfängersystem, während Blocklist-Einträge alle betreffen, die diese Liste abfragen.
Kindersicherung: Wie Whitelisting in der Praxis funktioniert
Whitelist-basierte Kindersicherung funktioniert nach einem klaren Muster: Eltern wählen geeignete Kanäle oder Inhalte aus, die App blockiert alles andere, das Kind fordert neue Inhalte an, und ein Elternteil genehmigt oder lehnt ab. WhitelistVideo beschreibt eine typische Einrichtung, bei der rund 50 Kanäle freigegeben und alle übrigen Kanäle der Plattform gesperrt werden. Der Aufwand für die Betreuungsperson ist moderat, weil die Liste kuratiert werden muss, dafür sind Fehlalarme praktisch ausgeschlossen.
Die Dimensionen zeigen, warum dieser Ansatz für jüngere Kinder und sicherheitsorientierte Haushalte gedacht ist. YouTube-Nutzer laden jede Minute 500 Stunden Video hoch, insgesamt 720.000 Stunden neuer Inhalte pro Tag. Eine Blacklist kann diese Menge unmöglich vollständig bewerten. Whitelisting dreht die Logik um: Nicht die Flut wird geprüft, sondern nur der kleine erlaubte Ausschnitt. Für ältere Teenager ist das oft zu restriktiv, hier kommen eher Blacklist-basierte Apps wie Bark, Qustodio oder Net Nanny zum Einsatz, die bekannte problematische Inhalte ausschließen und ansonsten offen bleiben.
E-Mail-Zustellung: Domain auf die Whitelist bringen
Wer E-Mails zuverlässig zustellen will, muss bei Reputation und Authentifizierung ansetzen. Vor jedem Whitelist-Antrag stehen SPF- und DKIM-Authentifizierung. Gmail Postmaster Tools liefern Reputationsdaten, Microsoft SNDS erlaubt die Registrierung sendender IP-Adressen. Erst wenn diese Grundlagen sauber sind, ist ein Whitelist-Antrag bei einem Empfängersystem sinnvoll. SiteGround betont, dass ein einziger Eintrag auf einer großen Blockliste wie Spamhaus die Zustellung an Tausende Postfächer gleichzeitig beeinträchtigen kann.
Dabei gilt eine wichtige Asymmetrie: Ein Whitelist-Eintrag hilft nur dem benannten Absender gegenüber einem bestimmten Empfängersystem. Eine Blocklist-Auflistung hingegen wirkt auf alle, die diese Liste prüfen. Deshalb ist die Pflege der eigenen Reputation wichtiger als der schnelle Whitelist-Eintrag. Wer authentifiziert versendet und Beschwerden vermeidet, braucht oft gar keinen Sonderstatus. Wer auf einer Blockliste landet, muss die Ursache beheben und eine Delistung beantragen, bevor weitere Zustellversuche unternommen werden.
Risiken, Grenzen und bewährte Vorgehensweisen
Kein Verfahren ist ohne Schwächen. Blacklists können Zero-Day-Bedrohungen und gezielte Angriffe nicht abwehren, und überaggressive Werkzeuge blockieren gelegentlich legitime Quellen, die fälschlich als unsicher markiert wurden. Whitelists verlangen strikte Bestands- und Nutzerverfolgung, weil jede nicht erfasste legitime Einheit ausgesperrt bleibt. Greylists erzeugen Verzögerungen und sind kein Ersatz für inhaltliche Prüfung. In der Praxis bewährt sich eine geschichtete Verteidigung: Whitelisting für kritische Kernsysteme, Blacklisting für breite bekannte Gefahren, Greylisting als Puffer für Unbekanntes.
Die Quellenlage spannt sich von NIST SP 800-167 aus dem Jahr 2015 bis zu Huawei-Dokumenten vom 12. Juni 2026 und SiteGround vom 2. September 2026. Binadox (12. September 2024), Instasafe (9. Februar 2024) und WhitelistVideo (15. Dezember 2025) liefern die vergleichenden Grundlagen. Spectrum Control, das Unternehmen für HF- und EMI-Komponenten, wurde 1963 gegründet und hat über 40 Unternehmen oder Produktlinien integriert; mit mehr als 70 Jahren Erfahrung, 20 Produktlinien, rund 1.100 Mitarbeitenden und 13 Standorten zeigt es, wie lange gewachsene Spezialisierung in einem technischen Feld aussieht. Für Sicherheitsteams bleibt die Kernfrage: Welches Ende des Spektrums passt zum eigenen Risiko und zur eigenen Nutzererfahrung?
Whitelist vs. Blacklist: Direkter Vergleich
Die folgende Übersicht fasst die wichtigsten Unterscheidungsmerkmale zusammen, wie sie WhitelistVideo und die zitierten Sicherheitsquellen beschreiben.
| Kriterium | Whitelist | Blacklist |
|---|---|---|
| Standardzustand | blockiert | erlaubt |
| Sicherheitsmodell | proaktiv | reaktiv |
| Neue Inhalte | blockiert bis zur Freigabe | offen bis zur Meldung |
| Umgehungsrisiko | sehr niedrig | hoch (VPN, Inkognito) |
| Aufwand für Eltern | moderat (Kuratierung) | gering (einrichten und vergessen) |
| Falsch-Positive | keine | häufig |
| Algorithmus-Risiko | null | hoch |
| Am besten für | kleine Kinder, Sicherheit | ältere Teenager |
Die Tabelle macht den Grundkonflikt sichtbar: Whitelisting maximiert Sicherheit und Kontrolle, kostet aber Flexibilität und Pflege. Blacklisting maximiert Freiheit und Einfachheit, lässt aber Lücken offen. Wer beides kombiniert, erhält eine robustere Verteidigung, als es ein einzelnes Verfahren leisten kann.
Umsetzungsschritte für Whitelisting und Blacklisting
Whitelisting in der Praxis folgt drei Schritten: genehmigte Einheiten anhand der Sicherheitsrichtlinie definieren, die Whitelist zusammenstellen und sie per Konfiguration in die Systeme integrieren. Blacklisting folgt dem Gegenstück: bekannte gefährliche Akteure auflisten und in Sicherheitswerkzeuge einbinden, die passenden Datenverkehr automatisch blockieren. In beiden Fällen ist die Dokumentation entscheidend, weil Listen ohne Pflege schnell veralten.
Für E-Mail-Whitelisting gilt zusätzlich: Gmail Postmaster Tools für die Reputation nutzen, Microsoft SNDS für die Registrierung sendender IP-Adressen verwenden und SPF sowie DKIM vor jedem Whitelist-Antrag einrichten. Bei der Kindersicherung lautet die Reihenfolge: gute Kanäle auswählen, die App blockiert alles andere, das Kind fordert neue Inhalte an, ein Elternteil genehmigt oder lehnt ab. Diese Abläufe sind bewusst einfach gehalten, damit sie im Alltag durchgehalten werden.
Häufig gestellte Fragen zu Whitelist und Blacklist
Was ist der Unterschied zwischen einer Whitelist und einer Blacklist?
Eine Whitelist definiert genehmigte Einheiten, die Zugriff erhalten, und folgt dem Default-Deny-Prinzip: Alles ist blockiert, sofern es nicht ausdrücklich erlaubt wurde. Eine Blacklist definiert verbotene Einheiten und folgt dem Default-Allow-Prinzip: Alles ist erlaubt, sofern es nicht gezielt gesperrt wird. Beide bilden die entgegengesetzten Enden des Spektrums der Zugangskontrolle.
Was ist eine Greylist und wie unterscheidet sie sich von Whitelist und Blacklist?
Eine Greylist bietet einen Mittelweg, indem sie verdächtige oder unbekannte Quellen vorübergehend unter Quarantäne stellt. Nach der Prüfung wandert die Quelle entweder auf die Whitelist oder auf die Blacklist. Der Standardzustand ist also „zurückstellen“, was eine Untersuchung ermöglicht, bevor eine endgültige Zugriffsentscheidung getroffen wird.
Was sind die Vor- und Nachteile von Whitelisting?
Whitelisting ist sehr sicher, blockiert unbekannte Bedrohungen standardmäßig und senkt das Risiko unbefugten Zugriffs. Allerdings ist es schwierig vollständig umzusetzen, wenig flexibel bei Änderungen, kann die Produktivität beeinträchtigen und erlaubte Einheiten behalten ihren Zugriff auch dann, wenn sie kompromittiert wurden.
Was sind die Vor- und Nachteile von Blacklisting?
Blacklisting ist anfangs einfach umzusetzen, blockiert bekannte schlechte Akteure und erlaubt die meisten Aktionen standardmäßig. Es ist jedoch reaktiv, erfordert ständige Aktualisierungen, kann unbekannte Bedrohungen nicht abwehren, und ein einziger übersehener Eintrag kann zu einem Sicherheitsvorfall führen.