Verdeckte Handy-Erkennung verbindet passive HF-Empfänger, ferromagnetische Sensoren und Software zur Aufdeckung von Spy-Apps. Der Beitrag erklärt Technik, Reichweiten, Gefängnis-Systeme wie UMDS sowie rechtliche und ethische Grenzen.
Was bedeutet verdeckte Erkennung mobiler Geräte?
Verdeckte Erkennung mobiler Geräte steckt voller Facetten: Da geht es um Hardware, die versteckte oder nicht genehmigte Handys aufspürt, um Software, die versteckte Spy-Apps entlarvt, und nicht zuletzt um die rechtlichen und unternehmerischen Rahmenbedingungen mobiler Sicherheit. Wer sich damit beschäftigt, will meist dreierlei wissen – wie die Technik tickt, welche Reichweiten und Spezifikationen realistisch sind und wo die rechtlichen Grenzen verlaufen. Anbieter unterscheiden dabei üblicherweise zwischen passiven Empfängern, die einfach nur mithören, und aktiven Systemen, die mehrere Signale koordinieren und auswerten. Wichtig ist: Verdeckte Erfassung bedeutet nicht Blockierung. Ein Detektor stellt lediglich fest, dass ein Gerät sendet – in den Funkverkehr selbst greift er nicht ein.
Der Begriff umfasst also auch passive Empfänger, TSCM-Tools, HF-Detektoren, ferromagnetische Detektoren, Bug-Sweeps, Counter Surveillance, Stalkerware und Spyware. Den Markt prägen dabei Firmen und Institutionen wie Berkeley Varitronics Systems, L&G International, Unify Business Solutions mit UMDS, ComSec LLC mit The COVERT, Cellbusters, NIST, NSA, Huntress, Purpose Legal, ModeOne, LaSorsa & Associates, ACTi und IPVM. Technisch läuft es so: HF-Detektoren durchsuchen die zellularen Uplink-Bänder nach Signalen, die im Standby- oder Aktivmodus abgestrahlt werden. Ferromagnetische Detektoren spüren dagegen magnetische Bauteile im Gerät auf, allerdings nur aus nächster Nähe. Und auf Android gibt es verdeckte Kanäle, über die Daten etwa durch Netzwerkverbindungen oder ungewöhnliche Sensoren wie Lichtsensoren nach außen gelangen können – was die Erkennung zusätzlich erschwert.
Wie funktionieren verdeckte Handy-Detektoren technisch?
Die meisten Geräte, mit denen man verdeckte Handys aufspürt, sind passive HF-Empfänger, die auf die Uplink-Bänder des Mobilfunks abgestimmt sind. Sie durchsuchen den Äther nach Signalen von Telefonen – egal ob diese im Standby stehen oder gerade aktiv telefonieren, simsen oder Daten übertragen – und melden einen Treffer über LEDs oder Vibration. Ferromagnetische Detektoren funktionieren dagegen ganz anders: Sie reagieren auf die magnetischen Bauteile im Inneren eines Telefons und das nur aus nächster Nähe. Genau das können HF-Detektoren nicht leisten, wenn ein Gerät ausgeschaltet oder abgeschirmt ist. Dieser Unterschied ist in der Praxis entscheidend, denn ein ausgeschaltetes Handy sendet nun mal nichts, seine magnetischen Komponenten bleiben aber trotzdem vorhanden.
Um die beiden grundlegenden Typen und ihre jeweiligen Grenzen besser einordnen zu können, lohnt sich ein kurzer Überblick. HF-Detektoren spüren aktivierte Telefone in der Regel in einem Bereich von einigen Fuß bis zu 150 Fuß auf – im Freien lassen sich HF-Signale sogar noch aus bis zu einer Meile Entfernung identifizieren. Ferromagnetische Detektoren funktionieren dagegen nur auf kürzeste Distanz, dafür liefern sie Informationen, die reine Funkscanner gar nicht erfassen können. Erschwerend kommt hinzu, dass verdeckte Kanäle auf Android und anderen mobilen Plattformen die Erkennung zusätzlich tricky machen: Daten können nämlich über ganz normale Netzwerkverbindungen abfließen oder über ungewöhnliche Sensoren wie etwa Lichtsensoren.
| Detektortyp | Erkennungsprinzip | Typische Reichweite | Grenze |
|---|---|---|---|
| HF-Detektor | Scan zellularer Uplink-Bänder | wenige Fuß bis 150 Fuß, outdoor bis 1 Meile | kein Signal bei ausgeschaltetem oder abgeschirmtem Gerät |
| Ferromagnetischer Detektor | magnetische Bauteile im Gerät | Nahbereich | keine Funkanalyse, nur physische Nähe |
| Software-Detektor | Suche nach Spy-Apps und verdeckten Kanälen | geräteabhängig | Umgehung durch Rooting, Jailbreak oder iCloud-Backups |
PocketHound: Spezifikationen, Reichweite und verdeckte Alarmierung
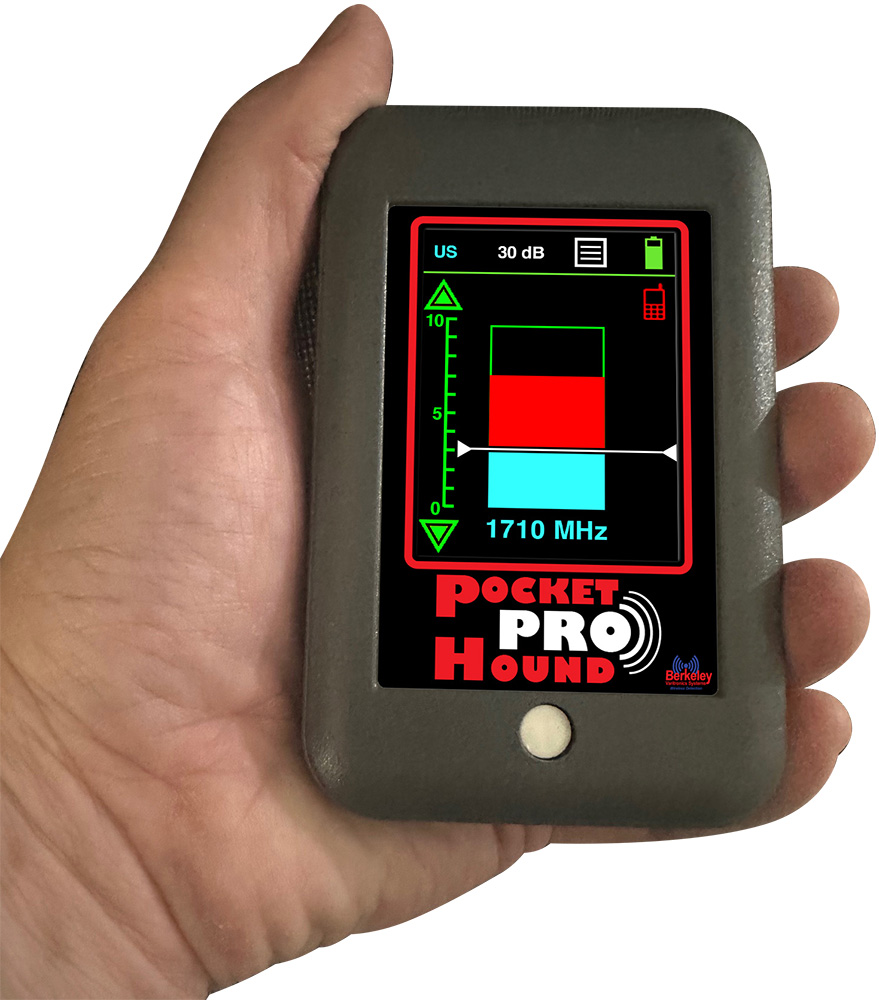
Der PocketHound von Berkeley Varitronics Systems ist ein passiver HF-Empfänger – nicht größer und nicht schwerer als ein Kartenspiel. Er ist auf 2G-, 3G- und 4G-Bänder abgestimmt, genauer gesagt auf PCS, CDMA/WCDMA (UMTS), GSM und EGSM. Unter typischen Bedingungen in Innenräumen erreicht er eine Erkennungsreichweite von bis zu 75 Fuß, das sind etwa 25 Meter. Zur Empfindlichkeit: -83 dBm. Der Dynamikbereich liegt bei 60 dB, die Detektorauflösung bei 2 dB und die Bandbreitenauflösung bei 4 MHz bzw. 20 MHz. Die Selektivitätsunterdrückung beträgt mehr als 50 dB bei 1 MHz Abstand zu den Uplink-Bandkanten.
Die Alarmierung läuft über superhelle LEDs und einen eingebauten Vibrator, dessen Intensität sich mit dem RSSI verstärkt. Ein Zwei-Wege-Schiebeschalter ist ebenfalls dabei, und die automatische Schwellenwertsetzung sorgt dafür, dass die Erkennung über dem Umgebungsrauschen liegt. Der interne Li-Ion-Polymer-Akku hält mindestens zwei Stunden, wer länger braucht, kann optional einen erweiterten Akku dazunehmen. Vom Gewicht her bleibt das Gerät unter einem Pfund, mit Abmessungen von 4 Zoll Länge, 3 Zoll Breite und 1 Zoll Tiefe – geladen wird übrigens ausschließlich über Mini-USB. Bei den US-Bändern wären da LTE Uplink 699-716 MHz, 777-787 MHz, 788-798 MHz, 824-849 MHz und 896-901 MHz sowie AWS Uplink 1710-1755 MHz, 1850-1910 MHz und 2305-2315 MHz; international sind die EU, Australien, Neuseeland, Israel, Kanada, Schweden, Brasilien und Japan abgedeckt.
| Merkmal | Wert |
|---|---|
| Empfindlichkeit | -83 dBm |
| Dynamikbereich | 60 dB |
| Detektorauflösung | 2 dB |
| Bandbreitenauflösung | 4 MHz / 20 MHz |
| Reichweite indoor | bis 75 Fuß (ca. 25 m) |
| Akkulaufzeit | mindestens 2 Stunden |
| Gewicht / Maße | unter 1 lb / 4 x 3 x 1 Zoll |
PocketHound hat 2013 den Platinum Award der GOVERNMENT SECURITY AWARDS von Security Product News gewonnen und wurde 2012 von Popular Science mit BEST OF WHAT'S NEW ausgezeichnet. Hergestellt wird das Gerät in den USA, und es kommt mit einem Jahr Hardwaregarantie; eine zusätzliche einjährige Verlängerung ist für 95,00 US-Dollar gelistet. Wie oft ein Handy im Standby Registrierungssignale sendet, hängt von der Basisstation ab – meist passiert das alle paar Minuten, kann sich aber je nach Carrier, Entfernung und Hersteller des Handsets bis auf 20 Minuten ziehen. Genau diese Intervalle entscheiden darüber, wie zuverlässig ein passiver Empfänger ein Gerät im Standby überhaupt aufspürt.
UMDS: Multi-Signal-Erkennung auf Gefängnisniveau
UMDS von Unify Business Solutions ist ein verdecktes System zur Erkennung mobiler Geräte in Gefängnissen – und zwar eines, das schnell reagiert. Es spürt unautorisierte Geräteaktivität in Echtzeit auf, und das bis runter zur einzelnen Zelle. Gescannt wird über mehrere Detektoren, die ein zentraler Server koordiniert; abgedeckt sind 2G, 3G, 4G, 5G, Wi-Fi und Bluetooth. Zur Ausstattung gehören eine zu 100 Prozent verdeckte, nicht erkennbare Installation, Schutz gegen Manipulation, ferngesteuerte Selbsttests, Heatmap-Visualisierung und Geodaten-Mapping, Echtzeitwarnungen, historische Downloads, Whitelisting von Geräte-MAC-Adressen sowie maßgeschneiderte interaktive Karten mit Raster- und stapelbaren Ansichten.
Entscheidend ist die Abgrenzung: UMDS überwacht, statt zu blockieren. Laut Unify ergeben sich dadurch beim Einsatz des Systems keine rechtlichen Bedenken, weil schlicht keine Funkverbindungen unterbrochen werden. Das System erfüllt die Vorgaben britischer Regierungsstellen und des MoJ sowie die Anforderungen der ISO-27001-Rahmenwerke. Gerade für Betreiber kritischer Infrastrukturen ist dieser Unterschied wichtig, denn eine Blockierung kann im Ernstfall Notrufe verhindern und rechtliche Probleme nach sich ziehen – während reine Erkennung und Dokumentation gerichtsfeste Nachweise liefern kann. Und die Kombination aus Multi-Signal-Scanning und Heatmapping macht es möglich, Aktivitäten einer konkreten Zelle zuzuordnen, anstatt nur ein diffuses Störsignal zu melden.
| Funktion | Nutzen |
|---|---|
| 2G/3G/4G/5G, Wi-Fi, Bluetooth | breite Signalabdeckung |
| Zentraler Server | Koordination mehrerer Detektoren |
| Heatmap und Geodaten | Lokalisierung bis zur Zelle |
| MAC-Whitelisting | weniger Fehlalarme |
| Echtzeitwarnungen | schnelle Reaktion |
Counter-Surveillance-Kits für Reisende
Für Reisende und Sicherheitsteams gibt es kompakte Counter-Surveillance-Kits. Das COVERT Travel Kit von ComSec LLC enthält einen HF-Detektor für VHF/UHF 50-700 MHz, Mobilfunk und WLAN 700 MHz bis 3 GHz sowie Mikrowelle und WLAN 3-12 GHz. Dazu kommen eine WLAN-Inspektionskamera mit Android- und iPhone-App und 27,5-Zoll-Verlängerungsstange, ein Dual-Purpose-Kamera-Detektor mit Tages-Infrarot-Sucher und Nacht-Infrarotkamera, eine Faraday-Tasche für Schlüsselanhänger oder Zimmerschlüssel, eine 900-Lumen-LED-Inspektionsleuchte mit 395 nm UV sowie ein Multifunktions-USB- und Typ-C-Tester für 3,6 V bis 30 V und 0 bis 5,1 A.
Solche Kits sind für Hotelzimmer, Konferenzräume und Mietfahrzeuge gedacht, wo versteckte Kameras, Mikrofone oder unautorisierte Telefone vermutet werden. Die Kombination aus HF-Scan, optischer Inspektion und physischer Abschirmung deckt unterschiedliche Bedrohungen ab: Ein HF-Detektor findet sendende Geräte, eine Infrarotkamera findet Linsen und Wärmequellen, und eine Faraday-Tasche verhindert, dass ein Gerät im Ruhezustand Signale sendet oder empfängt. Entscheidend ist die systematische Vorgehensweise: erst Umgebung erfassen, dann Räume scannen, dann verdächtige Funde dokumentieren, bevor Gegenmaßnahmen ergriffen werden.
Spy-Apps auf iPhone und Android erkennen
Zu den Spy-Apps, die 2025 relevant sind, zählen mSpy, FlexiSPY, Spyera, XNSpy, uMobix und eyeZy. Ihre Funktionen umfassen Anruf- und Nachrichtenprotokolle, GPS-Tracking, Tastendruckerfassung, Screenshots, Aktivierung des Umgebungsmikrofons und Überwachung sozialer Medien. Einige erfordern Rooting oder Jailbreaking, andere nutzen iCloud-Backups ohne Jailbreak. Für Nutzer bedeutet das: Ein sauberes, nicht gerootetes iPhone kann dennoch kompromittiert sein, wenn Zugangsdaten zu iCloud abgegriffen wurden. Auf Android sind verdeckte Kanäle besonders tückisch, weil Daten über reguläre Netzwerkverbindungen oder ungewöhnliche Sensoren wie Lichtsensoren abfließen können, was die Erkennung erheblich erschwert.
Die iOS-App The Covert Detector: Device & Cam von Entwickler Beulah Budge erkennt Smartphones, Bluetooth-Geräte und WLAN-Netzwerke. Sie ist 29,6 MB groß, erfordert iOS 16.0 oder neuer und bietet In-App-Käufe zu 8,99, 14,99 und 15,99 US-Dollar sowie eine dreitägige Testphase; bislang liegt eine Bewertung mit 5,0 vor. Solche Apps ersetzen keinen professionellen TSCM-Sweep, helfen aber bei der Ersteinschätzung. Wer beruflich mit vertraulichen Informationen arbeitet, sollte zusätzlich auf Enterprise-Sicherheit setzen: Mobile Phishing ist der wichtigste Angriffsvektor, und fast ein Drittel der Unternehmensdatenlecks beginnt auf einem kompromittierten Mobilgerät. EDR unterstützt typischerweise keine Telefone oder Tablets; stattdessen kommen MDM, ITDR und MSAT zum Einsatz. NIST SP 800-124r2, veröffentlicht am 17. Mai 2023, behandelt Mobile-Device-Management, App-Vetting, Mobile Threat Defense und den Lebenszyklus für dienstliche und private Geräte.
Rechtliche und ethische Grenzen verdeckter Datenerfassung
Verdeckte Sammlungen bedeuten die diskrete Erfassung mobiler Gerätedaten ohne Wissen oder Einwilligung der betroffenen Person. Alternative Methoden sind Remote-Zugriff, Live-Überwachung, netzwerkbasierte Sammlung und selektive Extraktion statt vollständiger Images. Zu den zentralen Anforderungen gehören rechtliche Compliance, ethische Prüfung, technische Expertise, Verteidigungsfähigkeit der erhobenen Daten und Risikomanagement. Ob verdeckte Sammlung legal ist, hängt von Jurisdiktion und Kontext ab. In vielen Rechtsordnungen ist die heimliche Erfassung ohne richterliche Genehmigung oder ausdrückliche Einwilligung unzulässig, selbst wenn die technische Möglichkeit besteht.
Ein historischer Beleg für die Risiken unzureichender Programme: Ein Bericht des Office of the Director of National Intelligence aus dem Jahr 2013 stellte fest, dass von 39 Abteilungen und Behörden 44 Prozent die Mindeststandards für ein wirksames Insider-Threat-Programm nicht erfüllten. Für Unternehmen heißt das, verdeckte Erfassung nur mit dokumentierter Rechtsgrundlage, klarer Zweckbindung und nachvollziehbarer Beweiskette einzusetzen. Wer als Dienstleister Sweeps anbietet, sollte Auftraggeber schriftlich über Reichweiten, Fehlalarmquoten und rechtliche Grenzen aufklären. Ein Detektor liefert Hinweise, keine Beweise; erst die saubere Dokumentation macht Funde verwertbar.
| Kriterium | Anforderung |
|---|---|
| Rechtsgrundlage | Genehmigung oder Einwilligung |
| Ethik | Verhältnismäßigkeit und Zweckbindung |
| Technik | qualifizierte Bedienung und Kalibrierung |
| Verteidigungsfähigkeit | dokumentierte Beweiskette |
| Risikomanagement | Fehlalarme und Haftung begrenzen |
Wie plane ich einen verdeckten Geräte-Sweep in der Praxis?
Ein professioneller Sweep beginnt mit einer Bedrohungsanalyse: Welche Räume sind sensibel, welche Geräte sind autorisiert, welche Funkumgebung ist zu erwarten? Danach folgt ein Baseline-Scan, um den normalen HF-Hintergrund zu erfassen. Erst dann werden passive Empfänger wie PocketHound, ferromagnetische Detektoren und optische Werkzeuge eingesetzt. Funde werden mit Zeitstempel, Ort und Messwert dokumentiert, bevor Maßnahmen ergriffen werden. Whitelisting bekannter MAC-Adressen reduziert Fehlalarme erheblich, wie UMDS zeigt.
Die Grenzen bleiben real: Ein passiver Empfänger erkennt nur sendende Geräte, ferromagnetische Detektoren nur physische Nähe, und Software-Detektoren können durch Rooting, Jailbreak oder iCloud-Backups umgangen werden. Wer verdeckte Erkennung einsetzt, sollte daher mehrere Verfahren kombinieren, Ergebnisse gegenprüfen und die rechtlichen Rahmenbedingungen vorab klären. Nur so entsteht ein belastbares Sicherheitskonzept statt eines trügerischen Gefühls von Kontrolle.
| Schritt | Ziel |
|---|---|
| Bedrohungsanalyse | sensible Bereiche und Autorisierungen klären |
| Baseline-Scan | HF-Hintergrund erfassen |
| Multi-Tool-Sweep | HF, ferromagnetisch, optisch kombinieren |
| Dokumentation | Funde mit Zeitstempel und Ort sichern |
| Whitelisting | Fehlalarme reduzieren |
Häufig gestellte Fragen
Wie funktionieren verdeckte Handy-Detektoren?
Die meisten sind passive HF-Empfänger, die auf zellulare Uplink-Bänder abgestimmt sind. Sie scannen nach Übertragungen von Telefonen im Standby- oder aktiven Sprach-, Text- und Datenmodus und alarmieren über LEDs oder Vibration. Ferromagnetische Detektoren erfassen stattdessen magnetische Bauteile im Inneren eines Telefons im Nahbereich und ergänzen damit die Funkerkennung.
Welche Reichweite hat ein PocketHound-Handy-Detektor?
PocketHound erkennt nahe Telefone unter typischen Bedingungen in Innenräumen bis zu 75 Fuß, also rund 25 Meter. Es handelt sich um einen passiven Empfänger mit 60 dB Empfindlichkeitsbereich, -83 dBm Empfindlichkeit und integrierter omnidirektionaler Antenne. Im Freien können HF-Signale grundsätzlich weiter reichen, die Herstellerangabe bezieht sich auf Indoor-Bedingungen.
Kann UMDS 5G- und WLAN-Geräte in Gefängnissen erkennen?
Ja. UMDS koordiniert mehrere Erkennungspunkte über 2G, 3G, 4G, 5G, WLAN und Bluetooth über einen zentralen Server. Es liefert Echtzeitwarnungen, Heatmap-Visualisierung und Geodaten bis zur Zelle und kann autorisierte MAC-Adressen whitelisten, um Fehlalarme zu reduzieren. Das System überwacht, blockiert aber nicht, was rechtliche Risiken minimiert.
Ist die verdeckte Erfassung mobiler Gerätedaten legal?
Das hängt von Jurisdiktion und Kontext ab. Verdeckte Sammlungen erfordern strikte rechtliche Compliance, ethische Prüfung, technische Expertise, Verteidigungsfähigkeit der Daten und Risikomanagement. Methoden sind Remote-Zugriff, Live-Überwachung, netzwerkbasierte Sammlung und selektive Extraktion statt vollständiger Images. Ohne Rechtsgrundlage oder Einwilligung ist heimliche Erfassung in vielen Ländern unzulässig.