En praktisk gennemgang af RF-, mobil-, WiFi- og dronejammere, hvordan de virker på kredsløbsniveau, og hvorfor de fleste lande forbyder dem. Jeg ser på frekvensbånd, komponenter, byggetrin og de juridiske grænser.
Hvad er en signaljammer, og hvordan virker den?
En signaljammer udsender RF-støj på nøjagtig samme frekvenser, som mobiltelefoner, GPS-modtagere eller WiFi-enheder arbejder på. Støjen overdøver de oprindelige signaler fra master og satellitter, og så kan enheden hverken sende eller modtage data. De mere avancerede modeller tyer til protokoljamming, hvor man i stedet forstyrrer kontrolkanalerne mellem enhed og netværk direkte — altså ikke bare lægger støj oveni.
Der findes i bund og grund to måder at jamme på: støjjamming og protokoljamming. Den første er den nemme og billige løsning – man oversvømmer bare frekvensen med støj. Den anden kræver, at man kender den specifikke protokol, men til gengæld rammer den langt mere præcist. Dronejammere fungerer ved at overdøve kontrolforbindelsen, så dronen ikke længere kan modtage kommandoer og derfor går i failsafe-tilstand – den svæver stille eller vender automatisk tilbage til det punkt, hvor den lettede.
Rækkevidden på en signaljammer er aldrig bare et fast tal – den afhænger først og fremmest af tre ting: hvor stærk senderen er, hvor god antennen er, og hvilket frekvensbånd der bliver jammer. Et helt simpelt DIY-kredsløb kan som regel jamme RF-signaler inden for en radius på omkring 5 til 10 meter, mens et færdigbygget apparat med bedre forstærkning og en ordentlig antenne ofte når 10 til 15 meter. En detalje, der er værd at bide mærke i: støjen opfører sig ikke ens på alle afstande. VHF-støj er nemlig mest udtalt ved 8 til 10 meter, hvor den er tydeligst og mest stabil, mens mellembølgestøj først dukker op på længere afstande, hvor signalet fra selve jammeren begynder at brede sig. Kort sagt: rækkevidden vokser ikke bare, fordi man skruer op for effekten – frekvensen og antennens udformning betyder mindst lige så meget for, hvor langt forstyrrelsen i praksis rækker.
Det er faktisk en rigtig god idé at sætte sig ind i de vigtigste frekvensbånd, inden man overhovedet tænder loddekolben. En jammer er jo i bund og grund kun så god, som dens evne til at ramme de rigtige frekvenser – og rammer man ved siden af, risikerer man mest af alt at forstyrre sin egen radio frem for selve målet. Derfor kan det godt betale sig at bruge et par minutter på at forstå, hvilke bånd der egentlig er i spil, før man begynder at udvælge komponenter og dimensionere spoler. Tabellen nedenfor giver et overblik over de bånd, som mobil-, GPS-, WiFi- og dronejammere typisk sigter efter, og viser samtidig, hvor forskelligt de forskellige jammer-typer egentlig placerer sig i spektret.
| Anvendelse | Typiske frekvensbånd |
|---|---|
| Mobiltelefoni | 700 / 800 / 900 / 1800 / 1900 / 2100 MHz (GSM, CDMA, UMTS, 3G, 4G og 5G) |
| GPS | 1575 MHz |
| WiFi | 2,4 GHz og 5 GHz |
| Bluetooth | 2,4 GHz |
| Droner | Styre- og kontrolbånd, ofte i 2,4 GHz og 5 GHz samt lavere bånd |
Hvilke frekvensbånd rammer en jammer?
| Anvendelse | Frekvensbånd | Typisk mål |
|---|---|---|
| Mobil 2G/3G/4G/5G | 700, 800, 900, 1800, 1900, 2100 MHz | UMTS, CDMA, GSM, PHS |
| GPS | 1575 MHz | Satellitnavigation |
| WiFi | 2,4 GHz og 5 GHz | Trådløse netværk |
| Bluetooth | 2,4 GHz | Korttrådløs kommunikation |
| Droner | 2,4 GHz og 5,8 GHz | Kontrol- og videolink |
Et multibånds-jammerprojekt dækker som regel området fra 900 til 1900 MHz, og dermed kan den samme enhed tage sig af både GSM900, GPS og GSM1800. Der findes også bredbåndede full spectrum-jammere, som dækker flere bånd på én gang – men det har en pris. De bliver hurtigt varmere, koster mere, og det er sværere at holde dem stabile over tid.
Det nigerianske GSM-jammerprojekt er faktisk et ret godt eksempel på, hvor lokalt sådan et kredsløb reelt virker. Jammen blokerede kun udvalgte frekvensbånd og de mobiloperatører i Nigeria, der bruger dem – den dækker altså ikke bredt, og man kan ikke bare flytte den til et andet land, hvor operatørerne sender på andre bånd. Det viser en vigtig pointe: en jammer er kun så universel, som dens tuning og antenne tillader. En rapport fra Hindustan University peger i samme retning og anbefaler dybere forskning for at kunne udvikle mere sofistikerede jammere, der målretter sig det ønskede signal uden at forstyrre andre signaler i nærheden. Der er med andre ord forskel på at overdøve alt i et givent bånd og på at ramme præcist.
| Begrænsning | Hvad det betyder i praksis |
|---|---|
| Kun bestemte frekvensbånd og operatører (Nigeria) | Dækningen er ikke universel og kan ikke overføres direkte til andre lande |
| Anbefaling fra Hindustan University | Mere forskning er nødvendig for at bygge sofistikerede jammere, der ikke påvirker andre signaler |
Hvad består et mobiljammer-kredsløb af?
Uanset om vi taler om en simpel mobiljammer eller en bredbåndet RF-jammer, er der i bund og grund tre underkredsløb, som hver især har sin helt egen opgave. RF-forstærkeren tager det tuned signal og skruer op for det, så det kan nå ud til antennen og overdøve de signaler, der ellers er i luften omkring den. Oscillatoren – typisk en spændingsstyret oscillator, altså en VCO – står for at generere selve højfrekvensen med så lidt dæmpning som muligt, så signalet bliver rent og stabilt nok til at kunne bruges. Tuningkredsløbet er lidt kredsløbets "rat", fordi det bestemmer præcis hvilket frekvensbånd jammingen skal ramme. Det kan for eksempel være 450 MHz i et klassisk byggeprojekt eller 900-1900 MHz i en multibåndsversion. De tre dele hænger tæt sammen: En stabil oscillator er ingen vegne uden en forstærker, og uden et præcist tuningkredsløb ender signalet helt forkert i frekvensspektret. Og det er netop her, de fleste DIY-projekter løber ind i problemer med ustabilitet, når man prøver at presse én og samme konstruktion til at dække alt for mange bånd på én gang.
RF-forstærkeren er i praksis selve hjertet i den udgående signalkæde. Den bygges typisk op omkring en transistor af typen Q1, som arbejder sammen med kondensatorerne C4 og C5 og modstanden R1. Det er disse komponenter, der fastlægger forstærkningen og arbejdspunktet, så det svage signal fra oscillatoren bliver løftet op til et niveau, der rent faktisk kan drive antennen. Derefter føres det forstærkede signal videre til antennen gennem C6 — en koblingskondensator, der blokerer DC og lukker AC igennem. På den måde holder man DC-spændingen væk fra antennen, mens de højfrekvente svingninger slipper uhindret ud. Selve tuningkredsløbet består af kondensator C1 og induktor L1, og sammen danner de en oscillator med nul modstand, der giver høj frekvens med mindst mulig dæmpning. Den lave dæmpning er faktisk afgørende, for selv små tab i tankkredsløbet svækker signalet og gør jammingen mindre effektiv. For at ramme den rigtige frekvens finjusterer man typisk kredsløbet med en 22pF trimmer, indtil man med et 0-10V DC-voltmeter aflæser maksimalt 3V — hvorefter man justerer tilbage til den ønskede frekvens.
Til den helt præcise finjustering sætter man et 0-10 V DC-voltmeter på kredsløbet og drejer langsomt på 22p trimmeren, indtil målingen topper omkring 3 V. Det er her, kredsløbet rammer sin resonanspeak, og først derefter finjusterer man tilbage til den frekvens, man faktisk gerne vil ramme. Metoden kan godt lyde lidt omstændelig, men den er nødvendig — en trimmer, der står bare en smule forkert, kan nemt skubbe hele oscillationen væk fra det tilsigtede bånd. Et ideelt RF-jammer-setup bruger netop 22pF trimmere og dækker 50 MHz til 1 GHz. Presser man derimod udstyret ned mod et 500 MHz-område, giver det efter alt at dømme stabilitetsproblemer: kredsløbet bliver sværere at holde stabilt, og den fine afstemning, man lige har brugt tid på, kan hurtigt forskubbe sig igen. Derfor er tålmodig justering og et ordentligt måleinstrument ikke bare en detalje, men en forudsætning for, at jammere rent faktisk virker, som de skal.
Komponentlisten er overskuelig, men kræver præcision. Man skal bruge køleplade, flyback-driver, hårdt papir, lim, paraffin, 22pF trimmere, transistor, induktor, kondensatorer og modstande. Kølepladen er ikke til pynt, for transistoren bliver varm, når den arbejder tæt på grænsen.
Hvordan bygger man en simpel mobiljammer med NE555 eller 555-timer?
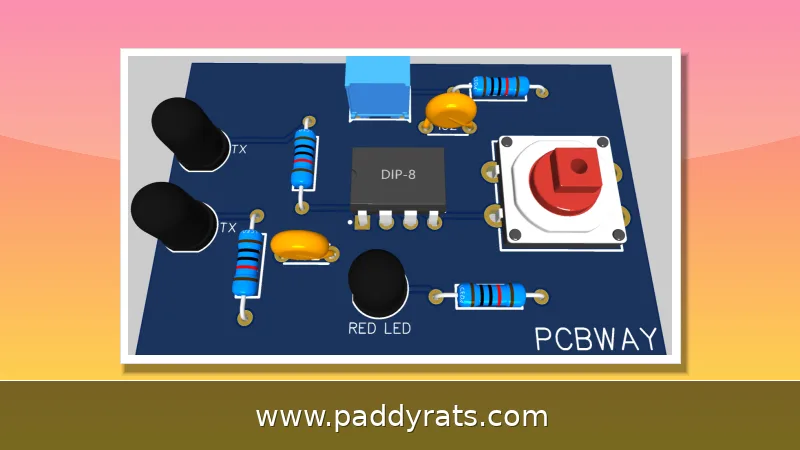
NE555 og den klassiske 555-timer er populære udgangspunkter i DIY-jammerprojekter, og det er der en god grund til: begge kredse koster næsten ingenting, kan købes i næsten enhver elektronikbutik og kræver ikke avanceret udstyr at få op at køre. Timeren fungerer her som selve hjertet i kredsløbet – en oscillator, der genererer det grundsignal, som senere forstærkes og sendes ud gennem antennen. Man kan altså se 555-timeren som den del, der bestemmer rytmen og frekvensen, mens resten af kredsløbet står for at løfte signalet op til en styrke, der faktisk kan overdøve de signaler, man vil forstyrre. Elektronikprojektet fra ElectronicsForU bruger 450 MHz som tuningfrekvens, og andre frekvensområder designes på tilsvarende måde – man skifter ganske enkelt komponentværdierne i det tuned kredsløb, så oscillatoren rammer det ønskede bånd. Denne fleksibilitet er netop, hvad der gør 555-timeren til et oplagt første skridt for begyndere, der vil forstå sammenhængen mellem oscillator, forstærker og antenne, før de kaster sig over mere komplekse multimodstands-jammere.
Fremgangsmåden kan deles op i fire trin, som man med fordel tager i rækkefølge: først bygger man selve timerkredsløbet, som danner det grundlæggende signal, derefter tilføjer man RF-forstærkeren, som løfter signalet til et brugbart niveau, så montérer man tuningkredsløbet, der bestemmer hvilken frekvens der rammes, og til sidst tilslutter man antennen, som udstråler støjen. Undervejs er der to detaljer, man ikke bør springe over. Den ene er en hurtig diode, der beskytter transistoren mod de spændingsstød, som kan opstå, når spoler og relæer kobler til og fra. Den anden er en stor køleplade, fordi transistoren bliver varm, når den arbejder tæt på grænsen, og uden afledning falder både stabiliteten og levetiden hurtigt. Kølepladen er altså ikke kosmetik, men en forudsætning for, at kredsløbet kan køre længere end et par sekunder ad gangen.
En mobiljammer af denne type blokerer typisk UMTS, 3G, CDMA, GSM og PHS. Det er værd at understrege, at selv et simpelt kredsløb kun dækker 5-10 meter, og at rækkevidden falder markant, hvis antennen er dårligt matchet eller strømforsyningen er for svag.
Hvordan bygger man en DIY RF-jammer med driver, flyback og antenne?
Til RF-jammeren vikles primær- og sekundærspolen på samme måde. Spolen bruger 1 mm tråd og 0,1 mm magnettråd, og sekundæren giver 8-9 mm gnister, hvilket kræver en 20 W strømforsyning. Med en 2 meter lang antenne vokser gnistlængden fra 2-3 mm til omkring 8 mm, og et færdigbygget apparat arbejder på 10-15 meter.
Byggetrinnene følger en fast rækkefølge: vikl spolerne, installér en hurtig diode for at beskytte transistoren, montér en stor køleplade, forbind flyback-spolerne med skruer i stedet for lodning, lav en stiv papcylinder og lim spolerne fast, placér ferritkerner korrekt med plastplader imellem, og lad spolen trække i paraffinvoks. Epoxy kan bruges for bedre modstandsdygtighed mod smeltning.
Til sidst monteres antennen, og sekundærspolerne kan forlænges for at øge rækkevidden. Det er en proces, hvor små fejl i viklinger eller kerneplacering hurtigt koster ydeevne, så tålmodighed betyder mere end dyrt udstyr.
Kan man bygge Bluetooth- og WiFi-jammere med ESP32 og NRF24L01?
ESP32-BlueJammer og NRF24L01 er blevet populære byggeklodser i DIY-miljøer, fordi de kombinerer lav pris med fleksibel radio. NRF24L01-modulet arbejder i 2,4 GHz-båndet og kan derfor bruges til at forstyrre både Bluetooth og WiFi, mens ESP32 giver mulighed for at styre mønstre og timing fra software.
WiFi-jammere blokerer typisk 2,4 GHz og 5 GHz, mens Bluetooth-jammere koncentrerer sig om 2,4 GHz. Fordelen ved at bruge udviklerboards er, at man kan eksperimentere med protokoljamming og målrettede pulser i stedet for ren støj. Ulempen er, at effekten er lav, og at rækkevidden sjældent overstiger få meter uden ekstern forstærker.
Sammenlignet med en dedikeret mobiljammer er ESP32-løsningen mere en læringsplatform end et effektivt værktøj. Til gengæld kan man nemt tilpasse den og forstå, hvordan jamming faktisk fungerer i praksis.
Hvilke typer jammere findes der, og hvad koster de?
Der findes et bredt marked af færdige jammere, og priserne afspejler både effekt og antal bånd. Tabellen nedenfor viser et udsnit af modeller, som optræder i offentligt tilgængelige produktlister.
Er det lovligt at bygge eller bruge en signaljammer?
I USA advarer FCC om, at det er en overtrædelse af føderal lov at bruge en mobiljammer eller lignende udstyr, der bevidst blokerer, jammer eller forstyrrer autoriseret radiokommunikation som mobiltelefoner, politiradar, GPS og WiFi. Forbrugere kan ikke lovligt bruge jammere, og forhandlere kan ikke lovligt sælge dem.
Signaljamming er ulovligt i mange lande, herunder Danmark, hvor myndighederne ser strengt på forstyrrelse af radiokommunikation. Selv et lille DIY-projekt kan ramme naboers WiFi, GPS eller nødkommunikation, og ansvaret er personligt.
Derfor bør denne artikel læses som teknisk forståelse og ikke som en opfordring. Den praktiske og juridiske risiko er langt større end den tekniske udfordring ved at bygge kredsløbet.
Hvad kan man lære af jammere uden at bygge dem?
Forståelsen af jammere er nyttig inden for trådløs sikkerhed, spektrumanalyse og robusthedstest. Man kan eksperimentere i afskærmede miljøer eller med softwaredefineret radio som PlutoSDR og GnuRadio, hvor signaler genereres og analyseres uden at forstyrre omgivelserne.
Forskning fra 2025 om reaktiv jamming af LoRaWAN viser, at feltet stadig udvikler sig, og at målrettede angreb kan være langt mere effektive end bredbåndsstøj. Den viden er relevant for alle, der arbejder med IoT-sikkerhed.
Kort sagt: forstå mekanismerne, respekter loven, og brug hellere energien på at beskytte netværk end på at forstyrre dem.
Hvilke risici og begrænsninger skal man kende?
Portable jammere er små, batteridrevne og nemme at transportere, hvilket gør dem velegnede til små rum eller køretøjer. Dronejammere rammer kun dronefrekvenser og minimerer forstyrrelser af andre enheder. Mobiljammere blokerer 700 MHz til 2100 MHz for 2G/3G/4G/5G, og bredbåndede full spectrum-jammere dækker flere bånd på én gang.
Ulemperne er dog betydelige: varmeudvikling, stabilitetsproblemer ved frekvenspres, begrænset rækkevidde og risiko for at ramme utilsigtede signaler. En rapport fra Hindustan University anbefaler dybere forskning for at bygge mere sofistikerede jammere, der ikke påvirker andre signaler.
Samlet set er jammere et område, hvor den tekniske nysgerrighed hurtigt støder ind i både fysiske og juridiske grænser. Det er værd at huske, før man investerer tid og penge.
Ofte stillede spørgsmål
Hvordan virker en signaljammer?
En jammer udsender RF-støj på de samme frekvenser, som telefoner, GPS eller WiFi bruger. Støjen overdøver de originale signaler fra master og satellitter, så enhederne ikke kan sende eller modtage data. Avancerede modeller bruger protokoljamming til at forstyrre kontrolkanalerne mellem enheder og netværk.
Hvad er hoveddelene i et mobiljammer-kredsløb?
Ethvert jammer-kredsløb kræver tre underkredsløb: en RF-forstærker, en spændingsstyret oscillator og et tuningkredsløb. RF-forstærkeren booster det tuned signal, oscillatoren genererer høj frekvens med minimal dæmpning, og tuningkredsløbet fastsætter det ønskede frekvensbånd.
Er det lovligt at bygge eller bruge en signaljammer?
I USA advarer FCC om, at brug af en mobiljammer eller lignende udstyr, der blokerer autoriseret radiokommunikation som mobiltelefoner, politiradar, GPS og WiFi, overtræder føderal lov. Forbrugere kan ikke lovligt bruge jammere, og forhandlere kan ikke lovligt sælge dem. I Danmark og mange andre lande er jamming også ulovligt.
Hvilket frekvensområde kan en DIY RF-jammer dække?
Et simpelt jammer-kredsløb kan jamme RF-signaler mellem 5 og 10 meter. Et ideelt RF-jammer-setup bruger 22pF trimmere og dækker 50 MHz til 1 GHz. Presser man det til at jamme signaler fra et 500 MHz-område, vil det sandsynligvis give stabilitetsproblemer.