En signaljammer sender RF-støj på samme frekvenser som mobiltelefoner, GPS og Wi-Fi og blokerer dermed kommunikationen. Her gennemgår jeg kredsløb, komponenter, frekvensbånd og de juridiske grænser i 2026.
Hvordan virker en signaljammer egentlig?
En signaljammer sender radiofrekvensstøj ud på nøjagtig de samme bånd, som telefoner, GPS-trackere og droner bruger. Støjen overdøver det oprindelige signal, så enheden hverken kan sende eller modtage. Det handler altså ikke om at "knække" kryptering – det handler om at oversvømme modtageren med støj, indtil signalstøjforholdet bliver ubrugeligt.
De frekvensbånd, man typisk jammer, er 700 MHz, 800 MHz, 900 MHz, 1800 MHz, 1900 MHz og 2100 MHz til mobil, 1575 MHz til GPS og 2,4 GHz samt 5 GHz til Wi-Fi. Lidt mere avancerede modeller tyer til det, man kalder protokoljamming – altså hvor man forstyrrer selve kontrolkanalerne i stedet for blot at sende bredbåndsstøj ud over det hele. Og når vi så taler dronejammere, går de efter kontrol-linket og overmander det, så dronen tvinges i failsafe, bliver hængende i luften eller vender tilbage til det punkt, hvor den lettede.
Et simpelt jammer-kredsløb kan altså blokere RF-signaler inden for en afstand på 5-10 meter og dække et sted mellem 50 MHz og 1 GHz. Men hvis du prøver at presse det ned i et 500 MHz-bånd, så skal du ikke regne med, at det kører stabilt – der opstår højst sandsynligt problemer. Sætter du en 2 meter lang antenne på, kan gnistlængden vokse til omkring 8 mm, og rækkevidden lander et sted mellem 10 og 15 meter. Det er samtidig i det område, hvor VHF-støjen virkelig dominerer, typisk ved 8-10 meter.
Hvilke komponenter skal du bruge til en DIY-jammer?
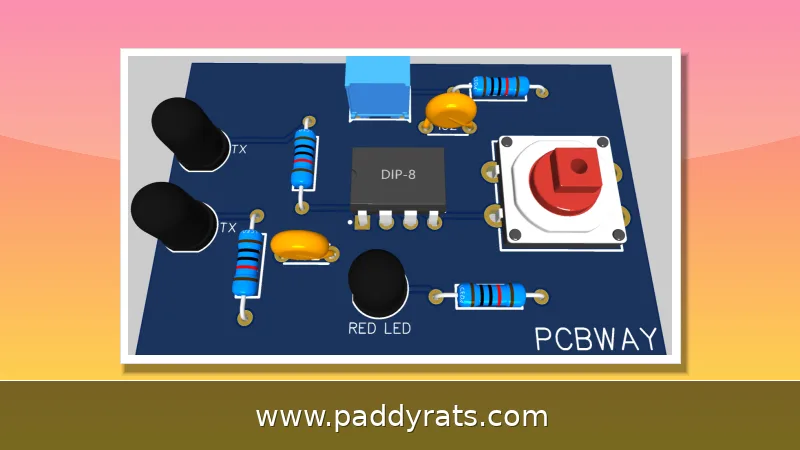
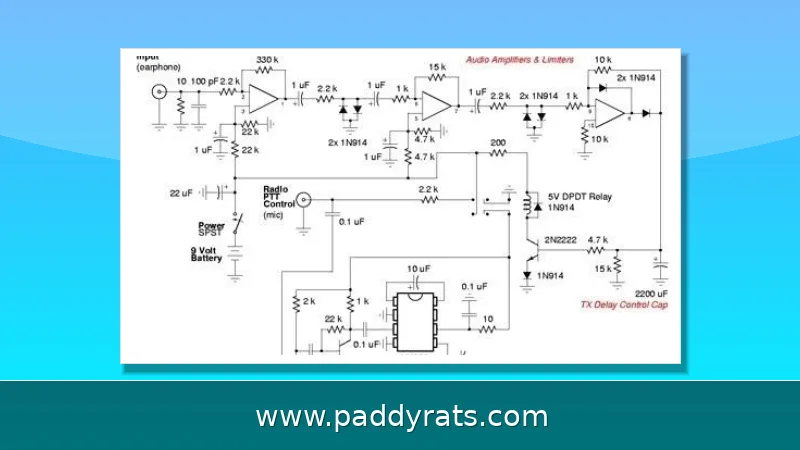
Et mobiljammer-kredsløb bygges typisk op omkring tre delkredsløb, der spiller sammen: en RF-forstærker, der løfter signalet til et brugbart niveau, en spændingsstyret oscillator (VCO) som genererer bærebølgen, og et tuningkredsløb der finjusterer frekvensen, så den rammer det ønskede bånd. Selve komponentlisten er nu ikke så overvældende igen, men hver enkelt del har sin helt faste rolle. R1 (emitter-loading) og R2 (base-bias) er med til at sætte arbejdspunktet for transistoren Q1, som står for selve forstærkningen. Kondensatorerne har hver deres opgave: C1 genererer frekvensen, C2 og C3 tager sig af feedback, C4 dæmper støj, C5 og C6 kobler signalet videre mellem trinnene, og C7 afkobler, så forsyningsspændingen holdes ren. Spolen L1 er den komponent, der sammen med kondensatorerne bestemmer, hvilken frekvens kredsløbet svinger på. Ifølge kilderne lykkedes det med en tuningfrekvens på 450 MHz at blokere mobilsignaler, og andre frekvensbånd designes efter præcis samme grundprincip — det er reelt kun værdierne på spolen og kondensatorerne, der skal justeres.
| Komponent | Funktion i kredsløbet |
|---|---|
| R1 | Emitter-loading |
| R2 | Base-bias |
| C1 | Frekvensgenerering |
| C2, C3 | Feedback |
| C4 | Støjreduktion |
| C5, C6 | Kobling |
| C7 | Afkobling |
| Q1 | Forstærkning (transistor) |
| L1 | Frekvensgenerering (spole) |
Skal du dække flere frekvensbånd på én gang, er en microcontroller som Arduino eller ESP32 en typisk styreenhed. Den står for det signalmønster, der skal forstyrre modtageren, og sender det videre til et RF-modul – fx en 433 MHz-sender eller et NRF24L01, der kører i 2,4 GHz-båndet og derfor også kan ramme Bluetooth og BLE. Selve forstærkningen klarer en transistor, mens kondensatorer og en induktor filtrerer, kobler og bestemmer kredsløbets frekvens. Til sidst skal der en antenne på, og dens længde bør passe til den frekvens, du vil jamme, hvis udstrålingen skal være nogenlunde effektiv. Nogle vælger i stedet en NE555-timer, som kan lave en firkantbølge til at drive RF-trinnet – en billig og populær vej ind i hobbyprojekterne. Har du mere avanceret udstyr, kan et fungerende GSM RF-jammer også bygges med GnuRadio og PlutoSDR, hvor softwaren definerer frekvens og bølgeform, så du slipper for at lodde hele kredsløbet selv. Uanset hvilken tilgang du vælger, er det de samme grunddele, der går igen: en signalkilde, et RF-trin, en forstærker og en antenne.
Spolen er faktisk selve hjertet i højspændingsdelen, altså den del der laver de gnister, som jammeren bruger til at støje på de frekvenser, du gerne vil ramme. Den skal være 1 mm tyk og vikles med 0,1 mm magnettråd. Inden du går videre, kan det godt betale sig at lægge spolen i paraffin først – paraffinen trænger ned i viklingerne og giver en vis beskyttelse. Epoxy er dog mere modstandsdygtigt over for smeltning, hvis spolen bliver varm under drift. Sekundærspolen giver 8-9 mm gnister og kræver en 20 W strømforsyning for at kunne følge med. Når opsætningen er på plads, skal kredsløbet afstemmes: sæt et 0-10 V DC-voltmeter på udgangen, og justér 22 pF-trimmeren, indtil voltmeteret viser maksimalt 3 V. Derefter finjusterer du trimmeren tilbage, så kredsløbet rammer den korrekte frekvens. Det er en lille justering, men den betyder rigtig meget for, om jammeren overhovedet rammer det bånd, du sigter efter.
| Komponent | Specifikation |
|---|---|
| Spole | 1 mm tykkelse, viklet med 0,1 mm magnettråd |
| Overfladebehandling | Lægges i paraffin først; epoxy er mere modstandsdygtig over for smeltning |
| Sekundærspole | Giver 8-9 mm gnister, kræver 20 W strømforsyning |
| Afstemning | 0-10 V DC-voltmeter, 22 pF-trimmer justeres til maks. 3 V, finjusteres til korrekt frekvens |
| Komponent | Funktion |
|---|---|
| R1, R2 | Emitter-loading og base-bias |
| C1-C7 | Frekvens, feedback, støjreduktion, kobling, afkobling |
| Q1 | Forstærkning |
| L1 | Frekvensgenerering |
| NE555 | Timer i visse DIY-byg |
| ESP32 + NRF24L01 | Bluetooth, BLE, Wi-Fi og RC-jamming |
Hvordan bygger du et mobiltelefon-jammer-kredsløb?
Et mobiltelefon-jammer er typisk bygget op omkring tre underkredsløb, der spiller sammen: en RF-forstærker, en spændingsstyret oscillator (VCO) og et tuningkredsløb. Den spændingsstyrede oscillator er lidt af hjertet i det hele, for det er her bærebølgen bliver dannet — altså den bærebølge, der senere bliver moduleret med støj, så den kan overdøve de signaler, du gerne vil blokere. RF-forstærkeren tager så det svage signal fra oscillatoren og skruer op for det, så det når et brugbart effektniveau, og forstyrrelsen faktisk kommer hele vejen frem til modtageren i en telefon. Tuningkredsløbet er mindst lige så vigtigt: det finjusterer udgangen, så den rammer præcis det ønskede frekvensbånd i stedet for at sprede sig i alle mulige retninger. I et konkret byg brugte man en tuningfrekvens på 450 MHz, og det lykkedes faktisk at blokere mobilsignaler med den opsætning. Andre frekvensområder designes efter præcis samme grundprincip — du skifter bare komponentværdierne, så oscillatoren og tuningkredsløbet rammer det bånd, du er interesseret i.
Et godt eksempel på et multibåndsprojekt udspringer af 900-1900 MHz-båndet, hvor man i samme opsætning rammer GSM900, GPS og GSM1800. Det viser med al tydelighed, at én enkelt konstruktion faktisk kan dække flere tjenester på tværs af bånd – forudsat at man justerer resonansen og komponenterne ordentligt. Fremgangsmåden er delt op i fire trin: først bygger du driverkredsløbet, som sender signalet videre til udgangstrinnet. Så forbereder du flyback-transformatoren, der hæver spændingen, hvorefter antennen monteres, og til sidst topper du resonansen, så kredsløbet rammer den ønskede frekvens. Undervejs er der et par ting, man ikke bør skynde sig forbi. En hurtig diode beskytter transistoren mod de spændingsstød, der uundgåeligt opstår, når spolen slår tilbage. En forholdsvis stor heatsink holder temperaturen nede, så komponenterne ikke brænder af under drift. Og når det gælder flybackens primær- og sekundærspoler, er det en god idé at bruge skruer frem for lodning – det gør både samlingen og den senere justering markant nemmere.
Flybacken er den del af kredsløbet, hvor mange undervurderer, hvor meget håndværket egentlig betyder. Selve spolen bygges op omkring en stiv papcylinder, som limes sammen, så viklingerne holder formen og ikke begynder at slaske, når der kommer varme og vibrationer ind i billedet. Ferritkernerne lægges på plads med plastplader imellem, og det er ikke bare kosmetik: plastlaget fungerer som en mekanisk dæmper, der tager toppen af de ultralydsvibrationer, som kernerne ellers sætter i gang, når de bliver udsat for de hurtige feltændringer. Uden den dæmpning kan spolen begynde at summe, resonansen flytter sig, og pludselig er det svært at ramme det frekvensbånd, du sigtede efter. Det er altså i de små mekaniske detaljer, at afgørelsen falder: et kredsløb kan se perfekt ud på papiret og alligevel opføre sig ustabilt, hvis viklingerne sidder løst, eller hvis kernerne kan vibrere frit. Erfaringen fra DIY-byg er ret entydig her — det er sjældent selve komponentlisten, der vælter projektet, men derimod måden spolen er samlet på. Derfor anbefales det også at bruge skruer i stedet for lodning til flybackens primære og sekundære viklinger, så du kan justere og stramme uden at varme spolen unødigt op, og at vælge epoxy frem for almindelig voks, hvis du vil have en belægning, der bedre tåler at smelte under drift.
Hvordan bygger du en Arduino 433 MHz-jammer?
En Arduino 433 MHz-jammer hører til blandt de mest overkommelige DIY-projekter inden for RF-forstyrrelse, og det skyldes især, at opsætningen er så enkel: du skal bare bruge en Arduino og et 433 RF-modul, typisk drevet ved 12 volt. Arduinoen fungerer her som selve hjertet i kredsløbet, idet den genererer en firkantbølge, som føres direkte ind i RF-modulet, og på den måde opstår den støj, der forstyrrer signaler i 433 MHz-båndet. Sammenlignet med mere avancerede jammerprojekter – for eksempel dem, der dækker flere bånd fra 700 MHz til 2100 MHz, eller ESP32-baserede løsninger med dual NRF24L01-moduler – kræver denne variant hverken særlige båndpasfiltre eller kompliceret tuning, og det gør den populær som første forsøg for begyndere. Til gengæld skal du ikke forvente mirakler: rækkevidden er begrænset, og stabiliteten afhænger i høj grad af, hvor ren og stabil din strømforsyning er. En ustabil 12-voltsforsyning kan nemlig give udsving i det signal, Arduinoen sender videre, og dermed forringe, hvor effektivt 433 MHz-båndet faktisk blokeres.
| Del | Rolle i kredsløbet |
|---|---|
| Arduino | Genererer firkantbølgen, der driver RF-modulet |
| 433 RF-modul | Udsender støjen på 433 MHz-båndet |
| 12 V strømforsyning | Forsyner hele opsætningen; ustabil spænding svækker jammingen |
ESP32-BlueJammer er blevet en af de mest fremhævede DIY-løsninger til Bluetooth og BLE i 2026. Den bygger på en ESP32, som fungerer som hjernen i opsætningen, og to NRF24L01-moduler, der håndterer den faktiske udsendelse af støjsignaler på de relevante frekvenser. Fordi NRF24L01 er et billigt og let tilgængeligt 2,4 GHz-modul, kan denne kombination jammere Bluetooth, BLE, Wi-Fi og RC-signaler – altså både klassisk trådløs kommunikation og styresignaler til fjernbetjente enheder. Det brede dækningsområde er netop grunden til, at projektet er blevet så omtalt: i stedet for at bygge separate jammere til hver protokol kan man med få komponenter dække flere anvendelser på én gang. Fleksibiliteten kommer dog med et forbehold. Løsningen dækker kun bestemte bånd, primært 2,4 GHz-området, og den kræver justering af antenner, moduler og software for at fungere optimalt. Uden denne finjustering kan rækkevidden og stabiliteten nemt blive skuffende, og derfor bør man forvente en del testarbejde, før opsætningen leverer et brugbart resultat.
Uanset hvilken microcontroller du vælger, gælder det, at RF-modulet skal matche den frekvens, du vil forstyrre. Et 433 MHz-modul kan ikke jammere 2,4 GHz Wi-Fi, og en ESP32 med NRF24L01 kan ikke dække mobilbåndene. Derfor er det afgørende at vælge komponenter efter det bånd, du faktisk vil påvirke.
Hvordan bygger du en DIY-jammer til droner, Wi-Fi og 4G?
En jammer til droner, Wi-Fi og 4G kombinerer flere bånd i én enhed. Wi-Fi-jammere blokerer 2,4 GHz og 5 GHz, mobiljammere blokerer 700 MHz til 2100 MHz, og dronejammere målretter sig kun dronefrekvenserne for at minimere forstyrrelser af andre enheder. Brede full-spectrum-jammere blokerer flere bånd på én gang, men de er også de mest komplicerede at bygge og de mest regulerede.
| Type | Dækning | Bemærkning |
|---|---|---|
| Bærbar jammer | Små rum, biler | Batteridrevet, trådløs |
| Wi-Fi-jammer | 2,4 og 5 GHz | Blokerer kun Wi-Fi |
| Mobiljammer | 700-2100 MHz | UMTS, 3G, CDMA, GSM, PHS |
| Dronejammer | Dronefrekvenser | Failsafe, svævning eller RTH |
Begrænsningerne er reelle: en jammer blokerer kun bestemte frekvensbånd og kun de operatører, der bruger dem i en given region. I Nigeria vil en enhed designet til europæiske bånd for eksempel ikke nødvendigvis virke optimalt. RF-jammere er heller ikke uden videre kompatible med andre frekvenser uden justering, og effekten falder hurtigt med afstanden.
Hvordan bygger du en GSM RF-jammer med SDR?
En GSM RF-jammer kan bygges med GnuRadio og PlutoSDR, hvilket giver en mere fleksibel og softwaredefineret tilgang end de klassiske analoge kredsløb. Med SDR kan du generere støj på bestemte frekvenser, analysere spektret i realtid og justere båndbredden, så du rammer de ønskede GSM-bånd præcist. Det gør det også lettere at forstå, hvordan jamming faktisk påvirker et netværk.
Til sammenligning bruger kommercielle modeller som 4G Phone Jammer JM021 (520,00 USD), Drone UAV Signal Jammer JM004 (2.399,99 USD), Handheld WiFi Bluetooth Signal Jammer JM012 (569,99 USD) og Handheld Mobile Phone Jammer 16 Antennas 25 Meters JM018 (699,00 USD) færdigbyggede moduler med dokumenteret effekt. DIY-versionen er billigere, men kræver mere teknisk indsigt og giver sjældent samme stabilitet.
Fælles for alle tilgange er, at jammere skaber kraftig interferens ved at bruge samme frekvens som en mobilhåndsæt. Det blokerer UMTS, 3G, CDMA, GSM og PHS. Advanced modeller bruger protokoljamming til at forstyrre kontrolkanaler, mens bredbåndede full-spectrum-jammere blokerer flere bånd samtidigt.
Er det lovligt at bygge eller bruge en signaljammer?
I USA slår FCC fast, at det er en overtrædelse af føderal lovgivning at bruge eller sælge enheder, der bevidst blokerer autoriseret radiokommunikation som mobiltelefoner, GPS, politiradar og Wi-Fi. Forbrugere kan ikke lovligt bruge jammere i USA, og forhandlere kan heller ikke lovligt sælge dem. Begrundelsen er hensynet til den offentlige sikkerhed, fordi jammere også kan blokere nødopkald og kritisk infrastruktur.
Mange andre lande har tilsvarende restriktioner, og i Danmark er det ligeledes ulovligt at bruge udstyr, der forstyrrer autoriseret radiokommunikation. Selv om det teknisk set er muligt at bygge en jammer derhjemme, er det altså ikke det samme som, at det er tilladt at tage den i brug. Det er en vigtig skelnen, som mange DIY-guides springer over.
Hvis du vil arbejde med emnet lovligt, kan du i stedet bygge en jammer-detektor, der identificerer interferens. J911-forskning beskriver GPS jam-to-noise (J/N) ratio-detektorer til interferensdetektion og lokalisering. Det giver dig den tekniske forståelse uden at overtræde loven.
Hvad kan en hjemmebygget jammer dække af frekvenser?
Et simpelt jammerskredsløb kan blokere RF-signaler i 5-10 meters afstand og dække cirka 50 MHz til 1 GHz. Presser man det til at jamme fra et 500 MHz-område, vil det sandsynligvis give stabilitetsproblemer, og en 2 meter lang antenne kan udvide rækkevidden til omkring 10-15 meter. VHF-støj er mest udtalt ved 8-10 meter.
Det betyder, at en hjemmebygget jammer sjældent er en "full spectrum"-løsning. Den dækker typisk et snævert bånd, og effekten afhænger af antennen, strømforsyningen og tuningen. Skal du dække både 4G, Wi-Fi og GPS, kræver det flere separate kredsløb eller et færdigbygget multibåndsmodul.
Kilder til denne gennemgang spænder fra 2010 til 2026. En DIY RF-jammer PCB-guide blev sidst opdateret den 2. juli 2026, en DIY-guide til droner, Wi-Fi og 4G blev udgivet den 14. oktober 2024, en komplet guide til signaljammere blev udgivet den 23. august 2023, og en artikel om mobiljammere blev udgivet den 9. august 2023.
Hvilke risici og begrænsninger skal du kende?
Signaljamming er ulovligt i mange lande, og selv hvor byggeriet er teknisk muligt, er brug og salg ofte strafbart. Ud over det juridiske er der praktiske risici: en jammer kan forstyrre nødopkald, GPS-navigation og andet kritisk udstyr i nærheden, og den kan skabe interferens langt ud over det tilsigtede område. Der er også en sikkerhedsrisiko ved høje spændinger og varme komponenter i DIY-byg.
En jammer-detektor kan bygges for at identificere interferens og lokalisere kilden. J911-forskning beskriver GPS jam-to-noise ratio-detektorer til netop dette formål. Det er den lovlige og lærerige vej ind i emnet, hvis du er interesseret i RF-teknologi.
Min egen erfaring med RF-projekter er, at stabilitet og tuning er langt sværere end selve opbygningen. Selv små afvigelser i spolen eller strømforsyningen kan flytte frekvensen markant. Derfor bør man altid måle og justere med voltmeter og spektrumanalyse, før man overhovedet overvejer at tænde for udstyret.
Ofte stillede spørgsmål om signaljammere
Hvordan virker en signaljammer egentlig?
En jammer udsender radiofrekvensstøj på de samme bånd, som telefoner, GPS eller Wi-Fi bruger, for eksempel 700-2100 MHz til mobil, 1575 MHz til GPS og 2,4 eller 5 GHz til Wi-Fi. Støjen overdøver det oprindelige signal og blokerer enhederne fra at sende eller modtage transmissioner.
Hvilke dele skal jeg bruge for at bygge en simpel jammer?
Almindelige DIY-byg bruger en Arduino eller ESP32, et RF-modul som en 433 MHz-sender eller NRF24L01, en transistor til forstærkning, kondensatorer, en induktor og en antenne. Et grundlæggende mobiljammer-kredsløb kræver desuden en RF-forstærker, en spændingsstyret oscillator og et tuningkredsløb.
Er det lovligt at bygge eller bruge en signaljammer?
I USA fastslår FCC, at det er en overtrædelse af føderal lov at bruge eller sælge enheder, der bevidst blokerer autoriseret radiokommunikation som mobiltelefoner, GPS, politiradar og Wi-Fi. Mange andre lande begrænser også jammere af hensyn til den offentlige sikkerhed, herunder Danmark.
Hvilket frekvensområde kan en hjemmebygget jammer dække?
Et simpelt jammerskredsløb kan blokere RF-signaler i 5-10 meters afstand og dække cirka 50 MHz til 1 GHz. Presser man det til at jamme fra et 500 MHz-område, giver det sandsynligvis stabilitetsproblemer, og en 2 meter lang antenne kan udvide rækkevidden til omkring 10-15 meter.