Protezione delle infrastrutture critiche: settori, standard e strategie di sicurezza
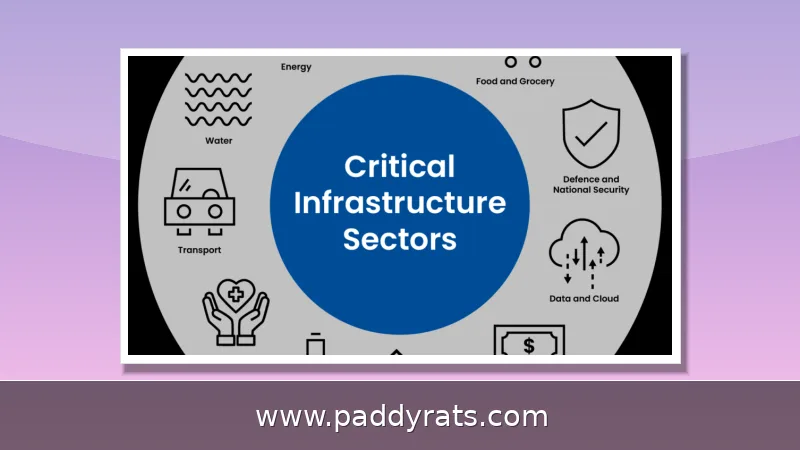
La protezione delle infrastrutture critiche (CIP) mette in sicurezza i sistemi fisici e informatici da cui dipendono servizi essenziali come energia, acqua e sanità. In questo articolo analizzo i 16 settori critici statunitensi, le minacce attuali e le strategie operative per ridurre il rischio.
Che cos'è la protezione delle infrastrutture critiche e perché è decisiva
La protezione delle infrastrutture critiche, o CIP, è quel processo che serve a mettere in sicurezza le infrastrutture delle organizzazioni attive in settori vitali, così da garantirne la difesa da minacce informatiche, disastri naturali e attacchi terroristici. Riguarda sia le infrastrutture fisiche sia quelle virtuali, e l'obiettivo è chiaro: individuare le vulnerabilità, applicare misure protettive e assicurare la continuità dei servizi essenziali. Quando capita di parlarne con operatori di rete e responsabili della sicurezza, il punto di partenza è sempre lo stesso: non si protegge un singolo asset, ma una catena di dipendenze che tiene in piedi la vita quotidiana di milioni di persone.
Negli Stati Uniti è il Department of Homeland Security (DHS), insieme alla Cybersecurity and Infrastructure Security Agency (CISA), a definire il quadro di riferimento: sono loro a identificare i 16 settori critici. La CISA, in particolare, lavora ogni giorno per proteggere i sistemi che tengono in piedi il Paese, coordinando lo scambio di informazioni, le valutazioni e la risposta agli incidenti. C'è però un problema di fondo, e non è di poco conto: a seconda del settore, una quota compresa tra il 50 e l'85 percento delle infrastrutture critiche appartiene a privati. Una proprietà così frammentata significa che i livelli di preparazione informatica variano parecchio da un operatore all'altro, e molti di questi continuano a usare sistemi legacy che i fornitori non supportano più.
I 16 settori delle infrastrutture critiche spiegati
Il DHS e la CISA hanno stilato un elenco di 16 settori le cui risorse, i sistemi e le reti sono ritenuti vitali per gli Stati Uniti. Non è una lista astratta: dietro ogni voce ci sono filiere concrete, con i loro operatori, le autorità di regolamentazione e catene di fornitura ben precise. Conoscerle è il primo passo per capire dove conviene concentrare risorse e controlli, dato che il rischio non è mai distribuito in modo uniforme e le interdipendenze tra un settore e l'altro finiscono per amplificare gli effetti di qualsiasi guasto.
I sedici settori sono questi: chimico, strutture commerciali, comunicazioni, manifattura critica, dighe, base industriale della difesa, servizi di emergenza, energia, servizi finanziari, alimentare e agricolo, strutture governative, sanità e salute pubblica, tecnologia dell'informazione, reattori e materiali nucleari, sistemi di trasporto, sistemi idrici e delle acque reflue. Un elenco lungo, e non è nemmeno definitivo: i sistemi elettorali, per esempio, sono stati aggiunti in un secondo momento e designati come infrastruttura critica dal DHS.
| Ambito | Settori principali | Rischio tipico |
|---|---|---|
| Energia e utilities | Energia, dighe, nucleare, acqua | Attacchi OT/SCADA, blackout, sabotaggio |
| Servizi alla persona | Sanità, alimentare, emergenze | Ransomware, interruzioni di filiera |
| Economia e governo | Finanza, governo, difesa, IT | Spionaggio, frodi, attacchi state-sponsored |
| Mobilità e industria | Trasporti, manifattura, chimico | Malware industriale, dipendenze tecnologiche |
Questa classificazione non ha un valore puramente burocratico: è ciò che indirizza i finanziamenti, gli obblighi di segnalazione e le priorità di intervento. Nel mio lavoro di analisi, la mappa dei 16 settori mi serve soprattutto per capire dove i vari ambiti si toccano — pensiamo al rapporto tra rete elettrica e telecomunicazioni, oppure tra sistema idrico e sanità pubblica. Sono punti in cui un incidente in un settore può propagarsi agli altri nel giro di poco, ed è lì che bisogna tenere gli occhi aperti.
Come funziona la CIP: sicurezza fisica, informatica e operativa
Una CIP che funzioni davvero non può puntare su un solo tipo di difesa: serve un approccio a strati, in cui sicurezza fisica, informatica e operativa si tengano insieme. Partiamo dal piano fisico: barriere, recinzioni, cancelli, sistemi biometrici e badge di accesso. Poi c'è il versante informatico, fatto di firewall, autenticazione a più fattori, controllo degli accessi, rilevamento delle minacce e antivirus/antimalware. Infine quello operativo, che riguarda le procedure, la formazione del personale e la continuità dei processi. Il punto è proprio questo: nessuno di questi livelli, preso da solo, basta a proteggere davvero un'infrastruttura.
Tra le tecnologie di cui si sente parlare più spesso ci sono il Deep CDR (content disarm and reconstruction), il DLP proattivo (data loss prevention), il multiscanning, la sicurezza SCADA, quella OT e la protezione ICS. C'è però un aspetto che viene spesso trascurato, ed è la progressiva riduzione degli air gap: l'integrazione dei sistemi industriali con Internet, dettata da esigenze di efficienza e di gestione remota, ha di fatto allargato la superficie di attacco. È anche per questo che oggi la segmentazione di rete e il monitoraggio continuo non si considerano più opzioni facoltative, ma veri e propri requisiti di base.
| Livello | Controlli chiave | Obiettivo |
|---|---|---|
| Fisico | Recinzioni, cancelli, biometria, telecamere | Impedire accessi non autorizzati |
| Informatico | Firewall, MFA, DLP, multiscanning | Rilevare e bloccare intrusioni |
| Operativo | Procedure, formazione, ridondanza | Garantire continuità del servizio |
Quello che mi porto a casa leggendo le valutazioni pubbliche è questo: la maturità non la misuri dal numero di tool che hai installato, ma da quanto riesci a mettere in relazione i segnali fisici con quelli informatici. Un accesso anomalo a una sottostazione o a un impianto di trattamento delle acque quasi mai è soltanto un evento fisico o soltanto un evento cyber: nella maggior parte dei casi è tutte e due le cose insieme.
Minacce attuali: attori statali, ransomware e disastri naturali
Il panorama delle minacce è dominato da attori sponsorizzati da Stati — Iran, Corea del Nord, Cina e Russia in primis — ma anche da hacktivisti e gruppi ransomware. C'è un caso emblematico, documentato: Volt Typhoon, gruppo collegato alla Cina, è riuscito a mantenere accessi non autorizzati alla rete OT dei Littleton Electric Light & Water Departments, in Massachusetts, per quasi un anno intero. E non parliamo di episodi isolati: nel 2024 Check Point Research ha registrato 1.162 attacchi informatici contro le utility statunitensi, un balzo del 75 per cento rispetto all'anno precedente.
La NERC ha avvertito che i punti di vulnerabilità della rete elettrica crescono di circa 60 al giorno. Gli attacchi ransomware sono aumentati del 9 percento nel 2024, con perdite record di 16,6 miliardi di dollari. I settori più colpiti restano sanità, servizi finanziari e IT. Nell'agosto 2025 l'FBI ha identificato l'FSB russo come responsabile di attacchi contro infrastrutture Cisco, mentre nel dicembre 2024 hacktivisti iraniani hanno causato un overflow idrico in sistemi statunitensi.
Nell'ultimo anno sono stati registrati più di 420 milioni di attacchi, con una media di 13 attacchi ogni secondo. Accanto alle minacce cyber restano quelle fisiche e naturali: sabotaggi, terrorismo, uragani, alluvioni, pandemie e vulnerabilità della catena di fornitura. La combinazione tra dipendenze tecnologiche e minacce ibride rende la valutazione del rischio un esercizio continuo, non un documento da archiviare.
Strategie essenziali per proteggere le infrastrutture critiche
Le strategie che consiglio agli operatori partono da una valutazione del rischio aggiornata, che incroci asset, minacce e impatti. Da lì si definiscono protocolli di controllo degli accessi, si adottano soluzioni tecnologiche come telecamere di costruzione, deterrenti audiovisivi, strobo e sirene, e si implementano ridondanza e sistemi di backup. La collaborazione pubblico-privato e il monitoraggio continuo completano il quadro, perché nessuna organizzazione possiede da sola tutte le informazioni necessarie.
| Strategia | Azione concreta | Misura di successo |
|---|---|---|
| Valutazione del rischio | Mappatura asset e vulnerabilità | Rischi prioritizzati e datati |
| Controllo accessi | Barriere, biometria, badge | Riduzione accessi non autorizzati |
| Tecnologia | Videosorveglianza, DLP, SCADA security | Rilevamento precoce degli incidenti |
| Resilienza | Ridondanza e backup | Tempi di ripristino ridotti |
Un aspetto che spesso emerge nelle verifiche è la necessità di un approccio a più livelli: sicurezza fisica, informatica e operativa devono parlarsi. Le organizzazioni che ottengono i risultati migliori sono quelle che trattano la CIP come un processo di miglioramento continuo, con esercitazioni periodiche, piani di risposta testati e una chiara catena di responsabilità. In questo senso, la resilienza non è un prodotto da acquistare, ma una capacità da costruire nel tempo.
Normative, standard e programma PCII
Il quadro normativo statunitense affonda le radici nel PDD-63 firmato dal presidente Bill Clinton nel maggio 1998, che ha documentato le infrastrutture critiche e delineato i passi di protezione. Nel 1998 l'Executive Order 13010 ha istituito la Commission on Critical Infrastructure Protection; nel 2006 è stato formulato il National Infrastructure Protection Plan (NIPP); nel 2018 il Cybersecurity and Infrastructure Security Agency Act ha istituito la CISA all'interno del DHS. Il 30 aprile 2024 è stato pubblicato il National Security Memorandum su sicurezza e resilienza delle infrastrutture critiche, che ha sostituito il PPD-21.
Il Protected Critical Infrastructure Information Program (PCII) è stato creato con il Critical Infrastructure Information Act del 2002. Protegge le informazioni condivise volontariamente dalle richieste FOIA, dalle leggi statali e locali sulla divulgazione, dai procedimenti regolatori e dalle azioni civili. Solo i dipendenti federali, statali e locali autorizzati, con necessità di sapere e responsabilità di sicurezza nazionale, possono accedere alle informazioni PCII, contrassegnate da una copertina verde e da un numero di identificazione univoco.
Sul fronte internazionale, l'OSCE ha lanciato il 4 novembre 2025 la Technical Guide on Physical Security Considerations for Protecting Critical Infrastructure against Terrorist Attacks, pensata per sostenere decisori politici, proprietari e operatori di infrastrutture critiche e stakeholder della sicurezza privata. La guida è disponibile in albanese, bosniaco, inglese, kazako, kirghiso, macedone, russo, serbo, tagico, turkmeno e uzbeko. Tra le organizzazioni di riferimento cito CISA, DHS, PNNL, MITRE, RAND, OSCE, CSIS, NERC, FBI e NSA.
Mercato, investimenti e prospettive della CIP
Il mercato globale della protezione delle infrastrutture critiche è valutato 171,91 miliardi di dollari nel 2026, con una proiezione di 288,82 miliardi di dollari entro il 2034. Un'altra stima indica 151,2 miliardi di dollari nel 2025, con un'attesa di 196,6 miliardi e un CAGR del 2,84 percento. Il mercato nordamericano della CIP è valutato 9.650,4 milioni di dollari nel 2025, con una proiezione di 11.842 milioni entro il 2030. Market Research Future ha stimato 124,86 miliardi di dollari nel 2024.
Questi numeri vanno letti con cautela, perché le metodologie di calcolo variano molto tra analisti. Quello che conta, dal mio punto di vista, è la direzione: la spesa cresce perché crescono gli obblighi di conformità, la sofisticazione degli attacchi e la necessità di sostituire sistemi legacy. Le fonti di riferimento per approfondire includono CISA, Fortinet, IBM, PNNL, CSIS, OSCE, Proofpoint, TrueLook, AMU, MITRE, RAND, GAO, Congress.gov, NGA, Armis, Darktrace, Silver Star Protection, Industrial Cyber, Domestic Preparedness, Information Security Authority, Gigamon, Marymount University, Levin Center, Quickset, Fortune Business Insights, IMARC Group, MarketsandMarkets e Market Research Future.
Per chi opera nel settore, la conclusione pratica è che la CIP richiede un bilancio dedicato e competenze ibride, capaci di dialogare con IT, OT e sicurezza fisica. Senza questa integrazione, anche gli investimenti più consistenti rischiano di produrre una protezione disomogenea, con punti deboli proprio nei collegamenti tra sistemi diversi.
Domande frequenti sulla protezione delle infrastrutture critiche
Che cos'è la protezione delle infrastrutture critiche (CIP)?
La CIP è il processo con cui si mettono in sicurezza le infrastrutture delle organizzazioni attive in settori critici, garantendo protezione contro minacce informatiche, disastri naturali e attacchi terroristici. Comprende infrastrutture fisiche e virtuali e punta a individuare le vulnerabilità, applicare misure protettive e assicurare la continuità dei servizi essenziali.
Quanti settori critici esistono negli Stati Uniti?
Negli Stati Uniti sono 16 i settori critici i cui asset, sistemi e reti sono considerati vitali. Tra questi rientrano energia, comunicazioni, acqua, trasporti, sanità e servizi finanziari. I sistemi elettorali sono stati successivamente designati come infrastruttura critica dal Department of Homeland Security, ampliando di fatto il perimetro di protezione.
Quali sono le principali minacce alle infrastrutture critiche?
Le minacce più comuni includono attacchi informatici contro sistemi di controllo e reti, attacchi fisici come sabotaggi o terrorismo, disastri naturali come uragani e alluvioni, pandemie, vulnerabilità della catena di fornitura e dipendenze tecnologiche. Attori sponsorizzati da Stati, hacktivisti e gruppi ransomware rappresentano tutti rischi significativi per gli operatori.
Quali strategie proteggono le infrastrutture critiche?
Le strategie chiave comprendono valutazioni del rischio, protocolli di controllo degli accessi, soluzioni tecnologiche come videosorveglianza e strumenti di cybersecurity, ridondanza e sistemi di backup, oltre alla collaborazione pubblico-privato. Un approccio a strati che combini sicurezza fisica, informatica e operativa è essenziale per ridurre il rischio e garantire la continuità dei servizi.