GPS spoofing: come funzionano i segnali GPS falsi e come difendersi
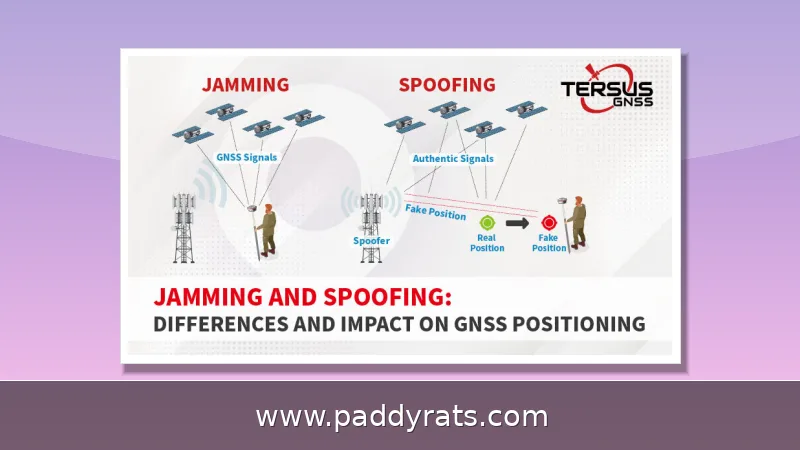
Il GPS spoofing inganna i ricevitori trasmettendo segnali satellitari contraffatti più forti di quelli autentici, facendo credere a un dispositivo di trovarsi altrove. Ecco come funziona, chi lo usa, i numeri reali e le contromisure.
Che cos'è il GPS spoofing e in cosa differisce dal jamming?
Il GPS spoofing è una tecnica malevola che manipola i dati del Global Positioning System: in pratica vengono trasmessi segnali GPS contraffatti, così il ricevitore crede di trovarsi in una posizione — o in un orario — diversi da quelli reali. Un trasmettitore radio nelle vicinanze sovrascrive i deboli segnali satellitari con coordinate false, e a quel punto dispositivi, veicoli o applicazioni riportano una posizione che non esiste. Chi cerca una definizione semplice incontra spesso questa distinzione: non è semplice rumore, ma segnali costruiti ad arte per sembrare autentici.
Il jamming, al contrario, soffoca i segnali GPS con del rumore radio: il ricevitore, in pratica, non riesce più a calcolare la propria posizione. Lo spoofing però è più subdolo, perché imita le trasmissioni satellitari autentiche e fa credere al ricevitore che informazioni false siano vere. In un certo senso, può agire come una forma mirata di jamming, capace di colpire soltanto determinati ricevitori. E questa differenza tra jamming e spoofing diventa fondamentale quando si parla di difesa: contro il rumore basta accorgersi che il segnale non c'è, mentre contro l'inganno bisogna verificare che il segnale sia davvero autentico.
La minaccia non è più solo teorica. Il rapporto finale del WorkGroup, pubblicato il 6 settembre 2024, parla chiaro: gli episodi di spoofing sono aumentati del 500%, passando da una media di 300 voli al giorno nel primo e secondo trimestre dell'anno a circa 1.500. Dal 2023 gli attacchi si sono fatti via via più frequenti, e ormai ogni giorno i report ADS-B degli aerei ne segnalano diversi. La Russia, secondo le stime, avrebbe condotto quasi 10.000 casi di spoofing. Nel frattempo GPSwise analizza oltre 250 milioni di messaggi ADS-B al giorno per mappare in tempo reale interferenze e attacchi.
Come funziona il GPS spoofing: segnali, codici PRN e strumenti SDR
Uno degli aspetti più subdoli del GPS spoofing è che non si limita a disturbare il segnale, ma lo sostituisce con uno falso. L'attacco funziona così: si trasmettono segnali GPS contraffatti costruiti per assomigliare a quelli legittimi, oppure si ritrasmettono segnali autentici che sono stati catturati da un'altra parte o in un momento diverso. In questo modo il ricevitore può essere indotto a calcolare una posizione completamente sbagliata, oppure a credere di trovarsi nel posto giusto ma con un orario che non corrisponde alla realtà. Il principio alla base è semplice: uno spoofer GNSS replica i segnali dei satelliti sulle stesse frequenze, in genere la banda L1 del GPS attorno ai 1575,42 MHz, ma li emette con una potenza nettamente superiore. E non parliamo di poco: stando alle analisi di settore, i segnali di spoofing possono arrivare a essere fino a 500 volte più forti di quelli GNSS autentici.
Il sistema GPS americano si basa su 31 satelliti, i Navstar, che trasmettono i cosiddetti codici PRN. Quelli militari sono cifrati, mentre i civili no: sono pubblici e chiunque può consultarli nei database dedicati. E qui sta il punto debole. Un attaccante individua i satelliti più vicini calcolandone l'orbita, poi usa proprio quei codici PRN pubblici per costruirne di nuovi tutti suoi. A quel punto li trasmette e alza piano piano la potenza, finché il ricevitore non molla i segnali veri e si aggancia a quelli falsi. Fatto questo, non resta che inviare coordinate sbagliate. In pratica esistono due strade: l'hard-take-over, che è un attacco asincrono, dove i segnali contraffatti non sono sincronizzati nel tempo con quelli autentici, e la variante che invece è sincronizzata temporalmente.
Oggi gli strumenti per farlo sono alla portata di tutti: basta un SDR (Software Defined Radio) economico e un software open source. I dispositivi di spoofing, del resto, possono essere piccoli, tascabili e costare poco, e si piazzano vicino al bersaglio, oppure entrano in scena portati a bordo di un aereo da un passeggero o lanciati con un drone. Ecco perché il fenomeno è cresciuto così in fretta: la barriera tecnica si è abbassata, mentre l'impatto potenziale su aviazione, navigazione marittima e infrastrutture critiche resta altissimo.
Chi effettua il GPS spoofing e perché
A monte del GPS spoofing c'è un insieme piuttosto variegato di attori. Sul fronte statale, la Russia è stata indicata più volte come responsabile di campagne su larga scala: gli osservatori stimano quasi 10.000 casi potenziali. Non mancano poi gli usi militari e di intelligence, e uno degli episodi sospetti più citati resta la cattura di un drone Lockheed RQ-170 nel nord-est dell'Iran, nel dicembre 2011, spesso ricordato come possibile esempio di manipolazione del segnale. Infine ci sono criminali e semplici utenti privati, che sfruttano lo spoofing per frodi, contrabbando, elusione di controlli o, più banalmente, per cambiare la posizione dentro un'app.
Le ragioni dietro a queste operazioni sono parecchio diverse tra loro: c'è chi vuole nascondere la posizione reale di una nave o di un veicolo, chi punta a dirottare un drone, chi cerca di sabotare la sincronizzazione temporale di reti critiche e chi, più semplicemente, vuole ottenere qualche vantaggio in app di gaming o social. Quando si parla di app per falsificare la posizione, poi, gli obiettivi sono spesso molto più banali: sbloccare contenuti geolocalizzati, simulare spostamenti in giochi tipo Pokémon GO oppure proteggere un po' la propria privacy. E alla domanda "lo spoofing GPS è illegale?" non esiste una risposta valida per tutti: dipende dal contesto, dalla giurisdizione e dall'uso che se ne fa. In molti Paesi, però, interferire con i segnali GNSS o sfruttarli per commettere una frode è comunque perseguibile.
Impatto reale: aviazione, navigazione e infrastrutture critiche
L'aviazione resta il settore più monitorato di tutti. Grazie ai report ADS-B degli aerei, ogni giorno emergono molteplici episodi di spoofing: si parla di una media di 1.500 voli coinvolti quotidianamente, contro i circa 300 registrati nel primo e secondo trimestre del 2024. Le ripercussioni possono essere serie: rotte che deviano dal percorso previsto, avvicinamenti tutt'altro che sicuri e, più in generale, una perdita di fiducia nei sistemi di navigazione. Per questo compagnie e piloti sono costretti a controllare di continuo la posizione con metodi alternativi, dato che un ricevitore ingannato può restituire coordinate del tutto credibili ma completamente sbagliate.
Anche il mondo marittimo e le infrastrutture critiche, però, non se la passano meglio. Pensiamo alla rete elettrica, ai sistemi di telecomunicazione o alle transazioni finanziarie: tutti questi ambiti si affidano spesso al tempo precisissimo fornito dai satelliti GNSS. Se uno spoofing va a manipolare il timing, possono saltare gli allineamenti e verificarsi malfunzionamenti o veri e propri blackout. Ecco perché aziende come Septentrio, Swift Navigation, CRFS — con i suoi ricevitori RFeye e il modulo GPS holdover — e Incognia, che sviluppa tecnologie di localizzazione resistenti allo spoofing, stanno lavorando su soluzioni di rilevamento e mitigazione. Tra i centri di ricerca anti-spoofing più citati c'è poi lo Stanford GPS Lab, sostenuto dalla FAA.
Statistiche e tendenze degli incidenti di GPS spoofing
I numeri aiutano a capire la scala del fenomeno. Dal 2023 gli attacchi sono aumentati in modo costante e il rapporto finale del WorkGroup del 6 settembre 2024 ha registrato un incremento del 500% rispetto ai periodi precedenti. La media di 1.500 voli al giorno spoofati nel 2024, contro i 300 del primo e secondo trimestre, è uno degli indicatori più citati da chi monitora il settore. GPSwise analizza più di 250 milioni di messaggi ADS-B al giorno e pubblica mappe live di spoofing e jamming con allerte, analisi e accesso API.
Questi dati vanno letti con cautela: il rilevamento dipende dalla copertura dei sensori e dalla disponibilità di report. Tuttavia la tendenza è chiara e riguarda aree geografiche specifiche, in particolare il Mar Nero, il Medio Oriente e il Baltico. La combinazione tra aumento degli eventi, abbassamento dei costi degli strumenti e dipendenza crescente da GNSS rende lo spoofing una minaccia strutturale, non un episodio isolato. Per questo sempre più organizzazioni integrano sistemi di monitoraggio continuo e fonti di posizionamento alternative.
Come rilevare il GPS spoofing: segnale, timing e metodi crittografici
Il rilevamento combina più tecniche. Si va dal monitoraggio dell'intensità del segnale all'analisi del tempo di arrivo, fino all'analisi dell'angolo di arrivo con array di antenne. Un approccio efficace è la correlazione incrociata tra più sistemi GNSS come GPS, GLONASS, BeiDou e Galileo: se le posizioni calcolate non coincidono, c'è un'anomalia. A questo si aggiungono i dati crowd-sourced dei ricevitori e l'autenticazione crittografica, come i segnali Galileo PRS e GPS III.
Sul fronte pratico, gli strumenti di difesa includono ricevitori anti-spoofing, moduli di holdover per mantenere il tempo quando il GNSS è compromesso e piattaforme di analisi come GPSwise, SkAI Data Services e Flightradar24, che mostrano mappe di jamming e interferenze. La domanda “come affrontare jamming e spoofing GPS?” trova quindi risposta in una strategia a più livelli: ridondanza delle fonti, verifica incrociata, autenticazione del segnale e monitoraggio continuo. Nessun metodo da solo è sufficiente, ma la combinazione riduce drasticamente la vulnerabilità.
App per falsificare la posizione GPS: cosa fanno davvero
Le app di localizzazione falsa su Android senza root devono usare la Mock Location API integrata nel sistema, attivabile dalle Opzioni sviluppatore. La API richiede cinque variabili: latitudine, longitudine, altitudine, velocità e accuratezza. La maggior parte delle app cambia solo latitudine e longitudine, impostando altitudine, velocità e accuratezza a valori costanti come 0, 1 o casuali. GPS JoyStick, sviluppata da TheAppNinjas, è descritta come l'unica app nel Google Play Store che simula dati realistici e sempre aggiornati per tutti i valori GPS necessari, con impostazioni personalizzabili, preferiti, percorsi per teletrasporto e camminata automatizzata, e una finestra per inserire coordinate.
I valori GPS reali fluttuano ogni secondo quando ci si muove e anche da fermi; il movimento non segue mai una linea perfettamente retta. Le app che non replicano questa variabilità sono più facili da individuare. Su Android 6.0 e versioni successive si seleziona l'app specifica nelle Opzioni sviluppatore, mentre nelle versioni precedenti si usava una casella di controllo. Per chi cerca un tutorial su come falsificare il GPS, la procedura base prevede l'attivazione delle Opzioni sviluppatore, la selezione dell'app di mock location e la configurazione delle coordinate desiderate.
Confronto tra le principali app e strumenti di spoofing
Sul mercato esistono soluzioni diverse per iOS e Android, con caratteristiche e rischi differenti. La tabella seguente riassume le più note in base alle informazioni pubbliche disponibili.
| Strumento | Piattaforma | Punti di forza | Limiti e rischi |
|---|---|---|---|
| iMyFone AnyTo | iOS e Android | Rischio ban basso, stabilità molto alta, prova gratuita, supporto iOS 26 senza jailbreak o root, modalità camminata, teletrasporto e joystick | Alcune funzioni avanzate solo a pagamento |
| PGSharp | Solo Android | Installazione semplice via APK, versione gratuita, joystick virtuale, teletrasporto istantaneo, auto-hatching e rotazione PokéStop | Rischio ban medio-alto, simulazione del movimento poco realistica |
| iPOGO | Solo iOS | Ricca di funzioni: auto catch, auto spin, map radar, scanner Shiny, aggiornamenti frequenti | Installazione complicata, più facile da rilevare per Niantic, instabile nel lungo periodo |
| GPS JoyStick | Android | Dati GPS realistici e aggiornati, percorsi e teletrasporto, finestra coordinate | Richiede Mock Location API, nessun supporto iOS |
La scelta dipende dall'uso e dal livello di rischio accettabile. Per chi vuole solo cambiare posizione in un'app senza root, la Mock Location API resta il punto di partenza obbligato su Android. Per chi cerca maggiore realismo, le app che simulano velocità e accuratezza variabili sono preferibili. Va ricordato che l'uso di queste app può violare i termini di servizio delle piattaforme e, in alcuni contesti, le leggi locali.
Come difendersi: VPN, impostazioni e buone pratiche
Molti utenti associano lo spoofing GPS alle VPN, ma i due strumenti fanno cose diverse. Una VPN cambia l'indirizzo IP e può nascondere la posizione a livello di rete, non manipola i segnali satellitari. Alcuni provider offrono funzioni aggiuntive: NordVPN dispone di oltre 9.300 server in 211 località, dati illimitati, nessun log e rimborso entro 30 giorni; Surfshark offre connessioni simultanee illimitate e l'opzione Override GPS Location nelle impostazioni avanzate, con il piano Starter a 1,78 dollari al mese. Servizi come Surfshark, NordVPN ed ExpressVPN sono citati per queste funzionalità, ma non sostituiscono un sistema anti-spoofing professionale.
Per attivare la localizzazione falsa con una VPN su Android, ad esempio, si installa l'app, si effettua il login, si aprono le impostazioni, si entra in VPN Settings e poi in Advanced Settings per abilitare Override GPS Location; se le Opzioni sviluppatore non sono disponibili, si tocca sette volte il numero di build. Con l'estensione browser di NordVPN si cerca l'estensione nello store, si effettua l'accesso, si attiva lo spoofing del fuso orario e si seleziona il Paese desiderato. Sono procedure semplici, ma vanno usate con consapevolezza: la vera difesa contro lo spoofing resta la verifica incrociata delle fonti di posizionamento e l'adozione di ricevitori autenticati.
Domande frequenti sul GPS spoofing
Che cos'è il GPS spoofing in parole semplici?
Il GPS spoofing è una tecnica che manipola i dati del sistema di posizionamento trasmettendo segnali GPS contraffatti, inducendo un ricevitore a credere di trovarsi in un luogo o in un orario diversi. Un trasmettitore radio vicino sovrascrive i deboli segnali satellitari con coordinate false, così dispositivi, veicoli o app riportano una posizione non reale.
Come funziona concretamente il GPS spoofing?
Un attaccante usa un generatore di segnale o un software defined radio per trasmettere segnali GPS falsi più forti di quelli satellitari autentici. Il ricevitore aggancia i codici contraffatti e l'attaccante invia coordinate errate. I codici PRN civili non sono cifrati e sono pubblici, il che rende i ricevitori vulnerabili a questo tipo di sovrascrittura.
Qual è la differenza tra jamming e spoofing GPS?
Il jamming soffoca i segnali GPS con rumore radio, quindi il ricevitore non riesce a calcolare alcuna posizione. Lo spoofing è più insidioso: imita le trasmissioni satellitari genuine facendo credere al ricevitore che informazioni false siano vere. Può funzionare come una forma mirata di jamming che colpisce solo determinati ricevitori.
Come si può rilevare il GPS spoofing?
I metodi di rilevamento includono il monitoraggio dell'intensità del segnale, l'analisi del tempo di arrivo, l'analisi dell'angolo di arrivo con array di antenne, la correlazione incrociata tra più sistemi GNSS come GPS, GLONASS, BeiDou e Galileo, i dati crowd-sourced dei ricevitori e l'autenticazione crittografica come Galileo PRS e GPS III.