Protection des infrastructures critiques : secteurs, normes et stratégies de sécurité
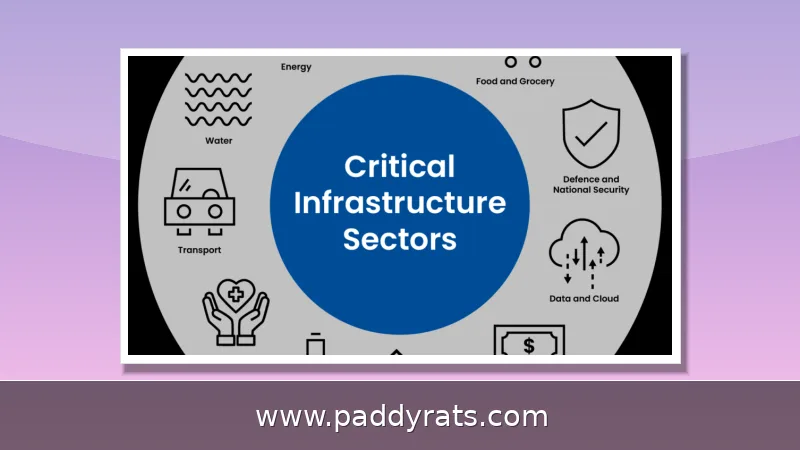
La protection des infrastructures critiques (CIP) consiste à sécuriser les systèmes physiques et numériques vitaux des industries essentielles. Face à la hausse des cyberattaques étatiques et des ransomwares, elle combine analyse des risques, contrôle d'accès et collaboration public-privé.
Qu'est-ce que la protection des infrastructures critiques et pourquoi est-elle essentielle ?
La protection des infrastructures critiques, ou CIP, regroupe l'ensemble des moyens mis en œuvre pour sécuriser les infrastructures — physiques et virtuelles — des organisations dont les services sont vitaux pour le fonctionnement de la société. Cyberattaques, catastrophes naturelles, actes terroristes : le champ des menaces est large. L'idée, c'est d'abord de repérer les failles, puis de mettre en place les protections nécessaires pour que ces services essentiels continuent de tourner, quoi qu'il arrive.
En réalité, la protection des infrastructures critiques ne se résume pas à la cybersécurité. Elle couvre aussi la sécurité physique des sites, la capacité à maintenir les opérations en toutes circonstances et la manière dont les risques sont pilotés au plus haut niveau. Prenons un exemple concret : un gestionnaire de réseau électrique, un hôpital ou une usine de traitement d'eau potable ne peuvent pas se permettre de s'arrêter, que ce soit sous attaque informatique ou après un incident grave. C'est précisément cette obligation de continuité qui fait la différence entre la CIP et une politique de sécurité informatique classique.
Le problème est d'autant plus complexe qu'une majorité des infrastructures critiques appartient au secteur privé. Selon les secteurs, cette part oscille entre 50 et 85 % environ, ce qui donne un paysage très hétérogène en matière de cybersécurité. Résultat : la coordination entre les autorités publiques et les exploitants privés devient incontournable si l'on veut une stratégie qui tienne la route.
Quels sont les 16 secteurs d'infrastructures critiques aux États-Unis ?
Aux États-Unis, le DHS (Department of Homeland Security) et la CISA (Cybersecurity and Infrastructure Security Agency) ont dressé une liste de 16 secteurs dont les actifs, les systèmes et les réseaux sont considérés comme vitaux pour le pays. C'est sur cette classification que reposent en grande partie les politiques fédérales, les obligations de déclaration et les programmes d'assistance technique.
Les systèmes électoraux ont quant à eux été ajoutés plus tard à cette liste par le DHS, qui les a lui-même désignés comme infrastructures critiques. Ce qui porte à 16 le nombre de secteurs officiels, que voici :
| Secteur | Exemples d'actifs critiques |
|---|---|
| Chimie | Usines, stockage de substances dangereuses |
| Installations commerciales | Stades, gratte-ciel, centres commerciaux |
| Communications | Réseaux télécom, câbles sous-marins |
| Fabrication critique | Chaînes de production stratégiques |
| Barrages | Ouvrages hydrauliques, contrôle des crues |
| Base industrielle de défense | Fournisseurs militaires, chaînes d'approvisionnement |
| Services d'urgence | Pompiers, SAMU, centres d'appels |
| Énergie | Réseaux électriques, pipelines, raffineries |
| Secteur | Exemples d'actifs critiques |
|---|---|
| Services financiers | Banques, marchés, infrastructures de paiement |
| Alimentation et agriculture | Fermes, transformation, distribution |
| Bâtiments gouvernementaux | Administrations, tribunaux, sites sensibles |
| Santé et santé publique | Hôpitaux, laboratoires, chaînes du froid |
| Technologies de l'information | Cloud, data centers, réseaux d'entreprise |
| Réacteurs, matières et déchets nucléaires | Centrales, stockage, transport |
| Systèmes de transport | Ports, aéroports, rail, routes |
| Eau et eaux usées | Usines de traitement, réseaux de distribution |
Comment fonctionne la CIP : sécurité physique, cyber et opérationnelle ?
La protection des infrastructures critiques ne peut pas reposer sur un seul pilier : elle exige une approche en plusieurs couches, qui combine sécurité physique, cybersécurité et sécurité opérationnelle. Prises isolément, ces dimensions montrent vite leurs limites. Un site peut être parfaitement gardé, avec gardiens et badges d'accès, mais si ses automates sont exposés en ligne, il reste une cible facile. À l'inverse, un réseau bien segmenté ne sert pas à grand-chose si n'importe qui peut ouvrir une armoire de contrôle sans être inquiété. C'est justement cette articulation entre les trois niveaux qui fait la solidité de l'ensemble.
Sur le plan physique, la protection repose sur tout un éventail de mesures : barrières, clôtures, portails, mais aussi biométrie et badges d'accès. On y ajoute des caméras de chantier, des dispositifs audiovisuels dissuasifs, des gyrophares et des sirènes. Côté cyber, la panoplie est tout aussi large : pare-feu, authentification multifacteur, contrôle d'accès, détection des menaces, antivirus et antimalwares. Et pour aller plus loin, certaines technologies plus poussées entrent en jeu, comme le Deep CDR (content disarm and reconstruction), la DLP proactive ou encore le multiscanning.
Sur le plan opérationnel, la protection des environnements SCADA, OT et ICS est devenue un enjeu central. Pendant longtemps, ces systèmes vivaient à l'écart d'Internet, protégés par ce qu'on appelle des « air gaps ». Sauf que l'intégration progressive du Net, motivée par la recherche d'efficacité et la volonté de gérer les équipements à distance, a fissuré cet isolement — et donc mécaniquement élargi la surface d'attaque. À cela s'ajoutent des parades complémentaires : redondance des systèmes, sauvegardes régulières et surveillance continue.
Parmi les agences et organisations qui font référence en la matière, on peut citer la CISA, le DHS, le PNNL (Pacific Northwest National Laboratory), MITRE, RAND, l'OSCE, le CSIS, la NERC (North American Electric Reliability Corporation), le FBI ou encore la NSA. La CISA, de son côté, œuvre au quotidien pour protéger les systèmes qui font tourner le pays : elle coordonne les alertes, diffuse les bonnes pratiques et organise des exercices.
Quelles menaces pèsent sur les infrastructures critiques ?
Le paysage des menaces combine acteurs étatiques, groupes ransomware, hacktivistes et risques naturels. Les cybermenaces parrainées par des États, notamment l'Iran, la Corée du Nord, la Chine et la Russie, ciblent en priorité les réseaux industriels et les chaînes d'approvisionnement. Ces attaquants cherchent moins le gain immédiat que la persistance et la capacité de perturbation en cas de crise.
Un cas documenté illustre cette tendance : le groupe Volt Typhoon, lié à la Chine, a maintenu un accès non autorisé au réseau OT des Littleton Electric Light & Water Departments dans le Massachusetts pendant près d'un an. Cette intrusion prolongée montre la difficulté à détecter des présences discrètes dans les environnements industriels.
Les chiffres confirment l'intensification. Check Point Research a documenté 1 162 cyberattaques contre des services publics américains en 2024, soit une hausse de 75 % sur un an. La NERC a averti que les points de vulnérabilité du réseau électrique augmentaient d'environ 60 par jour. Les attaques par ransomware ont bondi de 9 % en 2024, avec des pertes record de 16,6 milliards de dollars.
La santé, les services financiers et les technologies de l'information figurent parmi les secteurs les plus ciblés. En août 2025, le FBI a identifié le FSB russe comme ciblant des infrastructures Cisco. En décembre 2024, des hacktivistes iraniens ont provoqué un débordement dans des systèmes d'eau américains. Plus de 420 millions d'attaques ont été enregistrées sur l'année écoulée, soit environ 13 attaques par seconde.
Les menaces ne sont pas uniquement numériques. Sabotages, terrorisme, ouragans, inondations, pandémies et dépendances technologiques font partie du spectre. La fragilité des chaînes d'approvisionnement et la dépendance à des fournisseurs uniques ajoutent une couche de risque difficile à quantifier.
Quelles stratégies pour protéger les infrastructures critiques ?
La première étape consiste à conduire des évaluations de risques régulières, secteur par secteur et actif par actif. Il s'agit d'identifier les dépendances critiques, les scénarios de défaillance et les impacts opérationnels. Sans cette cartographie, les investissements de sécurité restent dispersés et peu priorisés.
Vient ensuite l'établissement de protocoles de contrôle d'accès : barrières physiques, clôtures, portails, biométrie, cartes à puce, gestion des privilèges et authentification multifacteur. Ces mesures doivent couvrir à la fois les accès humains et les accès machines, souvent négligés alors qu'ils constituent une porte d'entrée privilégiée pour les attaquants.
Les solutions technologiques jouent un rôle d'amplificateur : caméras de surveillance, dispositifs audiovisuels dissuasifs, gyrophares, sirènes, détection des menaces cyber, antivirus et antimalwares. La redondance et les systèmes de sauvegarde garantissent la continuité en cas d'incident. Enfin, la collaboration public-privé et la surveillance continue transforment ces mesures isolées en dispositif cohérent.
Une approche en profondeur combine sécurité physique, cybersécurité et sécurité opérationnelle. Les technologies citées par les acteurs du secteur incluent le Deep CDR, la DLP proactive, le multiscanning, la sécurité SCADA, la sécurité OT et la protection ICS. Le choix dépend du niveau de maturité, du budget et des contraintes réglementaires de chaque opérateur.
Quelles réglementations, normes et programmes encadrent la CIP ?
L'histoire de la CIP américaine remonte à mai 1998, avec la PDD-63 émise par le président Bill Clinton, qui documentait les infrastructures critiques et esquissait les étapes de protection. La même année, l'Executive Order 13010 créait la Commission on Critical Infrastructure Protection. Le National Infrastructure Protection Plan (NIPP) a été formulé en 2006.
Le Cybersecurity and Infrastructure Security Agency Act de 2018 a établi la CISA au sein du DHS. Plus récemment, le National Security Memorandum (NSM) sur la sécurité et la résilience des infrastructures critiques, publié le 30 avril 2024, a remplacé la PPD-21. Ces textes structurent les responsabilités fédérales et les attendus vis-à-vis des opérateurs.
Le programme PCII (Protected Critical Infrastructure Information Program), créé par le Critical Infrastructure Information Act de 2002, protège les informations partagées volontairement contre les demandes FOIA, les lois de divulgation étatiques et locales, les procédures réglementaires et les actions civiles. Seuls les employés fédéraux, étatiques et locaux autorisés, ayant besoin d'en connaître et des responsabilités de sécurité intérieure, peuvent y accéder. Les documents PCII sont marqués d'une page de couverture verte et d'un numéro d'identification unique.
Du côté international, l'OSCE a lancé le 4 novembre 2025 un Technical Guide on Physical Security Considerations for Protecting Critical Infrastructure against Terrorist Attacks. Ce guide s'adresse aux décideurs, aux propriétaires et opérateurs d'infrastructures critiques ainsi qu'aux parties prenantes de la sécurité privée. Il est disponible en albanais, bosnien, anglais, kazakh, kirghize, macédonien, russe, serbe, tadjik, turkmène et ouzbek.
Le marché mondial de la CIP était valorisé à 171,91 milliards de dollars en 2026, avec une projection à 288,82 milliards d'ici 2034. Une autre estimation situe le marché à 151,2 milliards de dollars en 2025, avec une attente de 196,6 milliards et un CAGR de 2,84 %. Le marché nord-américain était évalué à 9 650,4 millions de dollars en 2025, avec une projection à 11 842 millions d'ici 2030. Market Research Future estimait le marché à 124,86 milliards de dollars en 2024. Ces écarts entre sources rappellent que les périmètres comptables varient fortement.
Comment les entreprises peuvent-elles renforcer leur résilience face aux attaques ?
La résilience ne se décrète pas, elle se construit par étapes. Commencez par un inventaire complet des actifs critiques, puis hiérarchisez les risques selon leur impact opérationnel et leur probabilité. Cette priorisation permet d'éviter les investissements uniformes qui ne traitent pas les vulnérabilités les plus dangereuses.
Ensuite, segmentez les réseaux OT et IT, appliquez le principe du moindre privilège et déployez l'authentification multifacteur sur les accès distants. Les environnements industriels héritent souvent de systèmes legacy non supportés par les fournisseurs, ce qui impose des mesures compensatoires comme la surveillance renforcée et l'isolation réseau.
La dimension humaine reste décisive. Former les équipes aux réflexes de cybersécurité, tester régulièrement les plans de réponse et organiser des exercices de crise avec les autorités locales permettent de réduire le temps de détection et de rétablissement. La collaboration public-privé, encouragée par la CISA et les associations sectorielles, facilite le partage d'informations sur les menaces émergentes.
Enfin, documentez et testez vos plans de continuité. La redondance des systèmes critiques, les sauvegardes isolées et les procédures de basculement manuel doivent être vérifiées périodiquement. La CIP est un processus d'amélioration continue, pas un projet ponctuel.
Questions fréquentes
Combien de secteurs d'infrastructures critiques existe-t-il aux États-Unis ?
Les États-Unis comptent 16 secteurs d'infrastructures critiques, dont l'énergie, les communications, l'eau, les transports, la santé et les services financiers. Leurs actifs, systèmes et réseaux sont jugés vitaux pour le pays. Les systèmes électoraux ont ensuite été désignés comme infrastructures critiques par le Department of Homeland Security.
Quelles sont les principales menaces qui pèsent sur les infrastructures critiques ?
Les menaces incluent les cyberattaques contre les systèmes de contrôle, les attaques physiques comme le sabotage ou le terrorisme, les catastrophes naturelles, les pandémies, les vulnérabilités de la chaîne d'approvisionnement et les dépendances technologiques. Les acteurs étatiques, les hacktivistes et les groupes ransomware représentent des risques majeurs.