Software Defined Radio Signal Jammer: cómo funciona el jamming con SDR
Un jammer de radio definida por software genera interferencia en la capa física usando software como GNU Radio y hardware como HackRF o LimeSDR. Aquí explico modos de jamming, especificaciones reales, detección y límites legales.
¿Qué es un software defined radio signal jammer?
Un software defined radio signal jammer es, básicamente, un sistema que se apoya en la radio definida por software para generar y lanzar señales de interferencia en contra de comunicaciones legítimas. La diferencia clave es que no depende de hardware analógico dedicado: filtros, corrección de errores, sincronizadores, moduladores/demoduladores y sintonizadores de frecuencia pasan a ser software corriendo sobre DSPs, FPGAs o procesadores de propósito general (GPP). Un sistema básico puede ir desde una computadora con tarjeta de sonido u otro convertidor analógico-digital, siempre precedida por un front end de RF.
El jamming ataca sobre todo la capa física, aunque en la práctica puede combinarse con ataques cross-layer que explotan otras capas del stack. Cuando la señal interferente llega al receptor, corrompe los paquetes y tumba la tasa de entrega de paquetes (PDR); al mismo tiempo, el transmisor legítimo siente el canal ocupado y eso le baja su tasa de éxito de paquetes (PSR). Es un doble golpe: no nada más se pierde lo que se transmite, sino que el propio protocolo frena sus envíos al detectar el medio saturado. En mis pruebas con HackRF y GNU Radio, la diferencia entre una interferencia mal calibrada y una que de verdad funciona casi siempre está en la ganancia, el ancho de banda y la sincronización, no en la potencia bruta. De poco sirve subir vatios si la señal no cae dentro del canal objetivo o si el barrido no coincide con la ventana de transmisión. Por eso conviene entender el jamming como un problema de precisión espectral antes que de fuerza, y ajustar cada parámetro con calma antes de sacar conclusiones.
¿Cómo funciona el jamming con SDR: modos constante, barrido y reactivo?
Cuando hablamos de jamming proactivo, nos referimos a equipos que emiten señales sin preocuparse por saber qué nodos o canales están siendo afectados en ese momento. Dentro de esta categoría hay varias estrategias: el jammer constante mantiene el medio ocupado todo el tiempo, sin pausas; el de barrido va saltando de un canal al siguiente de manera secuencial, y el de salto aleatorio escoge canales al azar. Cada uno tiene su carácter. El barrido, por ejemplo, es predecible y por lo mismo más fácil de caracterizar; en cambio, el salto aleatorio le complica bastante las cosas a quien intenta defenderse, porque no sigue un patrón claro que se pueda anticipar.
El jamming reactivo es más astuto que el constante: primero sensa el espectro objetivo y solo cuando detecta una transmisión cercana enciende su señal bloqueadora, lo que le permite ahorrar energía al no estar transmitiendo todo el tiempo. El detalle es que esa inteligencia tiene un costo: existe una ventana de milisegundos entre el momento en que se detecta la transmisión y el instante en que arranca la interferencia, y durante esa ventana algo de información alcanza a demodularse en el receptor. Para dimensionar qué tan crítica es esa carrera contra el tiempo, basta un dato: 1 byte sobre una PHY de 1 Mbps permanece en el aire apenas 8 microsegundos. Es decir, mientras el jammer reacciona en milisegundos, la trama ya pudo haberse entregado. Por eso, para que el jamming reactivo sea realmente efectivo, la reacción debe ser muy rápida, y en la práctica eso lo vuelve un esquema útil contra transmisiones largas o continuas, pero vulnerable frente a ráfagas cortas que se cuelan antes del bloqueo.
En una red Wi-Fi de 2.4 GHz con 14 canales, un jammer de barrido no se queda fijo en una sola frecuencia: va brincando de un canal al siguiente de forma secuencial y continua, recorriendo el espectro una y otra vez. Esto explica justamente por qué se recurre al barrido en lugar de una interferencia fija de banda ancha. El HackRF, uno de los SDR más populares para experimentar, tiene un ancho de banda máximo de 20 MHz, insuficiente para cubrir todo el espectro Wi-Fi de un solo golpe. Y como no puede ahogar todos los canales al mismo tiempo, la salida práctica es irlos recorriendo uno por uno a gran velocidad. Esa limitación de hardware no es un detalle menor: marca buena parte de las estrategias prácticas de interferencia con SDR y obliga a ver el jamming como una carrera contra el reloj, porque mientras el jammer salta de un canal a otro, el receptor legítimo todavía alcanza a demodular pequeños fragmentos de datos antes de que le llegue la señal bloqueadora.
Hardware y software que se usan para jamming con SDR
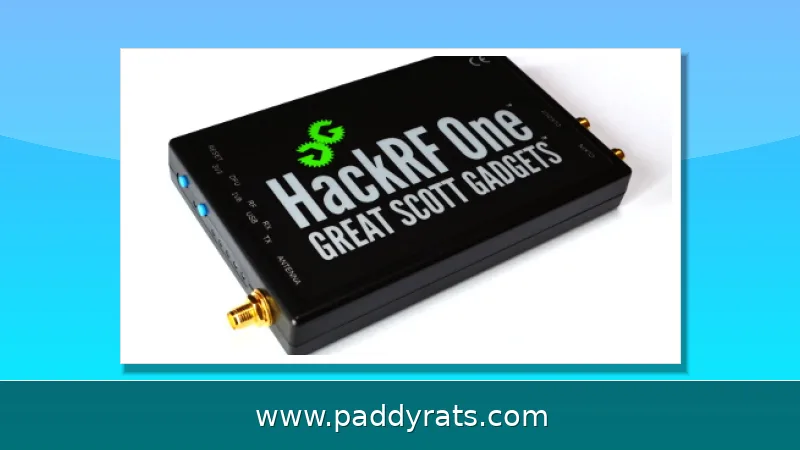
El ecosistema de hardware para jamming con SDR es amplio y variado: hay equipos como HackRF, LimeSDR, USRP B-210, PlutoSDR, KrakenSDR y RTL-SDR, y cada uno tiene capacidades distintas según lo que quieras hacer. El HackRF, por ejemplo, cubre de 10 MHz a 6 GHz y puede generar señales, así que se ha vuelto una opción muy popular para experimentar. Con el LimeSDR, en cambio, puedes interferir si transfieres una señal de ruido en GNU Radio justo sobre la frecuencia objetivo. Ahora bien, si alguien quiere armar el jamRF, necesita dos SDR HackRF (uno que transmite y otro que recibe), una GUI de analizador de espectro para hackrf_sweep y una máquina con Linux. Es un punto de entrada bastante accesible si lo comparas con plataformas más robustas como el USRP B-210, que suele usarse en escenarios de investigación más controlados.
| Hardware SDR | Uso principal en jamming | Requisito o característica clave |
|---|---|---|
| HackRF | Generación de señales | Cobertura de 10 MHz a 6 GHz |
| LimeSDR | Interferencia por señal de ruido | Transferencia de ruido en GNU Radio sobre la frecuencia objetivo |
| jamRF (montaje) | Implementación de jammers proactivos y reactivos | Dos HackRF (TX/RX), GUI de analizador de espectro para hackrf_sweep, máquina Linux |
En el terreno del software, GNU Radio se lleva el papel protagónico: ahí se arman los flujos de señal, se conectan los bloques de procesamiento y se define qué forma de onda va a salir al aire. Sobre esa base, el repositorio jamRF_v1 implementa jammers proactivos y reactivos con formas de onda de tono único, seno barrido y ruido gaussiano; jamRF_v2 va un paso más allá y le suma formas de onda moduladas en QPSK, además de otras funciones extra. Del lado práctico, Jerry Olla echó mano de firmware personalizado HAVOC en un HackRF con PortaPack, con modos de barrido de tonos FSK y presets configurables, lo que deja claro que no hace falta un laboratorio enorme para empezar a experimentar. Estas herramientas muestran que el jamming con SDR es bastante accesible, sí, pero también evidencian que la verdadera barrera no está en conseguir el hardware ni en instalar el software, sino en la calibración fina de los parámetros y, sobre todo, en el cumplimiento normativo.
Al revisar estos flujos de trabajo, hay un detalle que salta luego luego: el filtrado estático acaba usando nada más una fracción del ancho de banda digital que el receptor tiene disponible. O sea, aunque el hardware sea capaz de capturar un espectro amplio, el filtro fijo recorta esa capacidad y deja fuera buena parte de la información. El control automático de ganancia (AGC) aprovecha mejor ese ancho de banda, porque ajusta la amplificación según la potencia de la señal recibida; sin embargo, ese mismo ajuste reduce la sensibilidad a señales pequeñas, que son justo las que suelen importar cuando quieres detectar un jammer o una transmisión débil. Y si además le pones limitadores de señal para proteger la etapa de entrada, aparece la distorsión por cross-modulation, donde una señal fuerte le "pega" su modulación a otras más débiles. Total, todo esto se traduce en un tire y afloje entre cobertura, sensibilidad y distorsión: no puedes maximizar las tres a la vez, y cada decisión de diseño favorece una a costa de las otras.
Ejemplos reales de SDR jammer y sus especificaciones
Más allá de lo que se puede hacer con un HackRF en el escritorio, hay productos comerciales y programas de defensa con números bien concretos. Ahí está el RSJ470PL, por ejemplo: es un jammer responsivo que entrega 150 W de potencia total, con un máximo de 30 W por banda y un mínimo de 1 W, y permite ajustar la potencia en pasos de 1 dB. Su tiempo de respuesta ronda los 10 ms, mientras que el ciclo de jamming va de 100 ms a 10 segundos. Del lado de recepción cubre de 20 a 520 MHz con una sensibilidad de -132 dBm, y el equipo completo, ya con batería, pesa 15 kg.
En el ámbito de defensa, un USRP B-210 controlado con GNU Radio consiguió generar una señal de jamming contra GPS con un radio de protección de unos 29 metros, usando una antena monopolo omnidireccional. O sea, no estamos hablando de un montaje imposible: es una configuración de laboratorio bastante accesible que, aun así, ya provoca efectos claros sobre la recepción satelital. Ya en el plano institucional, el programa WARP de DARPA va tras el filtrado de RF adaptativo con una relación de sintonía de 9:1, suficiente para cubrir de lleno la banda de 2 a 18 GHz, y en ese contexto L3Harris se llevó un contrato de 7.2 millones de dólares. El habilitador tecnológico detrás de todo esto son los convertidores A/D de banda ancha, que hoy rebasan los 10 GHz de ancho de banda instantáneo con 8-10 ENOB. Ese rango de resolución efectiva es justo lo que permite digitalizar y procesar señales anchísimas sin perder la fidelidad necesaria para distinguir una amenaza del simple ruido de fondo.
Para que te des una idea más clara de cómo se ven estas plataformas en la práctica, la siguiente tabla resume especificaciones clave de dos equipos representativos: el HackRF, muy popular entre aficionados y desarrolladores por su flexibilidad, y el RSJ470PL, un jammer responsivo de corte más profesional. Con estos datos lado a lado resulta más fácil comparar rangos de frecuencia, potencia y modos de operación, y así valorar para qué tipo de uso conviene cada uno.
| Plataforma | Tipo | Rango de frecuencia | Ancho de banda / potencia | Detalles relevantes |
|---|---|---|---|---|
| HackRF | SDR de propósito general | 10 MHz a 6 GHz | Hasta 20 MHz de ancho de banda | No cubre todo el espectro Wi-Fi de una sola vez; requiere barrido. Se usa con GNU Radio o firmware como HAVOC con PortaPack. |
| RSJ470PL | Jammer responsivo | Banda VHF/UHF; receptor de 20 a 520 MHz | 150 W totales, 30 W máx. por banda, 1 W mín.; pasos de 1 dB | Ancho de canal de 15 kHz a 2 MHz, separación mínima de 10 kHz, 4000 canales con escaneo automático, respuesta ~10 ms, ciclo de jamming de 100 ms a 10 s, sensibilidad -132 dBm, batería Li Po de 25.9 V/24 Ah para 2 h de operación continua, rango de temperatura de -10 °C a +65 °C, peso de 15 kg con batería. |
| Plataforma | Rango de frecuencia | Ancho de banda / potencia | Uso típico |
|---|---|---|---|
| HackRF | 10 MHz a 6 GHz | 20 MHz máximo | Experimentación, jamRF, PortaPack |
| RSJ470PL | 20 a 520 MHz (receptor) | 150 W total, 30 W por banda | Jamming responsivo VHF/UHF |
| USRP B-210 | Banda amplia con GNU Radio | Depende de la configuración | Pruebas de jamming GPS |
| WARP (DARPA) | 2 a 18 GHz | Relación de sintonía 9:1 | Filtrado RF adaptativo |
El RSJ470PL también maneja un ancho de banda de canal de 15 KHz a 2 MHz, espaciado mínimo de canal de 10 KHz, escaneo automático de memoria de 4000 canales, batería Li Po de 25.9 V/24 AH con 2 horas de operación continua y temperatura de operación de -10 °C a +65 °C. Estos números importan porque marcan la diferencia entre un experimento de laboratorio y un equipo desplegable en campo.
¿Cómo se detecta y mitiga el jamming con SDR?
La detección con SDR se apoya en monitoreo continuo de un rango de frecuencia y registro de señales que superan cierto umbral de potencia y duración. Herramientas como rtl-sdr-analyzer usan análisis de z-score para marcar cuándo la media de la señal se desvía de la línea base, lo que indica un evento de jamming o interferencia. En la práctica, esto permite distinguir un pico momentáneo de una interferencia sostenida.
Para mitigar, las implementaciones no estándar de PHY y MAC pueden evitar el jamming reactivo manteniendo paquetes cortos combinados con técnicas de diversidad. También existen enfoques de resiliencia en infraestructura: ISCO International y ODC anunciaron una alianza estratégica para integrar la cancelación de jamming de ISCO en la plataforma AI-RAN RANIQ de ODC, buscando resiliencia de capa 1 en redes inalámbricas de misión crítica.
Otra vía es el filtrado adaptativo y la cancelación activa, que en el programa WARP apunta a cubrir de 2 a 18 GHz con una relación de sintonía de 9:1. En mi experiencia, la detección temprana vale más que la potencia de transmisión: si puedes identificar el patrón de barrido o el salto aleatorio, puedes ajustar la respuesta antes de que la comunicación se degrade por completo.
Consideraciones legales y operativas del jamming
El jamming se usa en guerra electrónica y en aplicaciones contra drones conocidas como soft kill; el hard kill emplea láseres y misiles. Saturar receptores de drones requiere amplitudes de campo grandes, corrientes directas elevadas y radiadores térmicos, lo que explica por qué no es un equipo trivial. En el ámbito civil, la interferencia de comunicaciones está regulada y prohibida en la mayoría de las jurisdicciones, por lo que estos conocimientos deben aplicarse en laboratorios autorizados o entornos de prueba controlados.
También hay limitaciones técnicas que conviene tener presentes. El filtrado estático usa solo una fracción del ancho de banda digital del receptor; el control automático de ganancia aprovecha el ancho de banda pero disminuye la sensibilidad a señales pequeñas, y los limitadores pueden causar distorsión por cross-modulation. El jamming reactivo ahorra energía pero deja pasar algo de datos antes de activarse, y el salto aleatorio de canal es más difícil de caracterizar que el barrido.
En cuanto a cronología, el repositorio jamRF fue archivado el 9 de septiembre de 2025, la alianza ISCO/ODC se anunció el 1 de septiembre de 2026, y entre las referencias técnicas aparecen Perotoni et al. 2025, Bhojani 2016, Thanakan 2021 y Lehmann 2024. Estos hitos muestran que el campo avanza tanto en software abierto como en infraestructura de defensa.
¿Vale la pena experimentar con SDR jamming?
Para quien viene del mundo SDR, experimentar con jammers es una forma intensiva de entender la capa física: obliga a dominar ganancia, ancho de banda, sincronización y análisis espectral. Herramientas como GNU Radio, HackRF y LimeSDR permiten construir desde un jammer de tono único hasta uno reactivo con ruido gaussiano, y el repositorio jamRF ofrece un punto de partida documentado con dos SDR, una GUI de analizador de espectro y Linux.
Mi recomendación es empezar con detección antes que con transmisión: monitorear el espectro y practicar la identificación de interferencias con análisis de z-score enseña más que saturar canales. Después, si el objetivo es defensivo, conviene estudiar mitigación, paquetes cortos y diversidad. Si el objetivo es ofensivo, la ley y la ética marcan el límite: sin autorización, interferir comunicaciones es ilegal en México y en la mayoría de los países.
Este artículo no constituye asesoría legal ni de inversión. La tecnología SDR es poderosa y accesible, pero su uso responsable exige entender tanto los mecanismos como las consecuencias regulatorias.
Preguntas frecuentes sobre SDR jamming
¿Cómo funciona un software defined radio jammer?
Un jammer transmite señales de RF en la misma frecuencia que las comunicaciones legítimas, ya sea superponiéndose con más potencia o bajando la relación señal-ruido en el receptor. Los jammers basados en SDR generan esas formas de onda por software con herramientas como GNU Radio, en lugar de hardware analógico dedicado.
¿Cuál es la diferencia entre jamming constante, de barrido y reactivo?
Un jammer constante emite señales de forma continua para mantener el medio ocupado. Un jammer de barrido salta canales secuencialmente, mientras que uno de salto aleatorio elige canales al azar. Los jammers reactivos primero sensan el espectro y solo transmiten una señal bloqueadora ante una transmisión cercana, lo que ahorra energía.
¿Se puede usar un HackRF o un LimeSDR como jammer?
Sí. HackRF tiene un ancho de banda máximo de 20 MHz y puede emitir señales de jamming, y LimeSDR puede interferir transfiriendo una señal de ruido en GNU Radio sobre la frecuencia objetivo. Firmware personalizado como HAVOC para PortaPack agrega modos de generador de señales y de jammer.
¿Cómo se detecta el jamming con SDR?
Los detectores basados en SDR monitorean continuamente un rango de frecuencia y registran señales que superan cierta potencia y duración. Herramientas como rtl-sdr-analyzer usan análisis de z-score para marcar cuándo la media de la señal se desvía de la línea base, lo que indica un evento de jamming o interferencia.