Los signal jammers protegen infraestructura crítica al inundar el espectro con interferencia RF controlada, pero su operación está reservada a entidades gubernamentales autorizadas. Te explico cómo funciona la técnica, qué especificaciones importan y qué dice la ley.
¿Qué es un signal jammer y por qué la infraestructura crítica necesita protección?
Un signal jammer es un aparato que emite señales de radio de alta potencia en la misma frecuencia del equipo que quiere interferir. ¿El resultado? Satura el canal con ruido o con señales falsas, la relación señal-ruido (signal-to-noise ratio) se desploma y los receptores legítimos ya no pueden interpretar datos válidos. En la práctica, hablamos de un ataque de denegación de servicio (DoS) que saca de operación Wi-Fi, Bluetooth, GPS, redes celulares y enlaces de radio. Y cuando se trata de infraestructura crítica, esta capacidad se ve desde dos lados: como una amenaza real y como una posible herramienta de defensa, eso sí, siempre bajo control del Estado.
El Departamento de Seguridad Nacional de Estados Unidos (DHS, por sus siglas en inglés) insiste en un punto que a veces se pasa por alto: el jamming es, antes que nada, una señal de radio, y como toda señal puede bloquearse o debilitarse con barreras físicas. No hace falta un equipo sofisticado para comprobarlo; basta con ver cómo un estacionamiento subterráneo, un edificio de concreto reforzado o el puro metal de un vehículo reducen drásticamente el alcance de una interferencia. Por eso los sitios más protegidos suelen combinar sensores cableados con respaldo satelital, en lugar de confiar todo a un solo enlace inalámbrico. Un detalle práctico que uno termina comprobando en campo es que mover el receptor entre 10 y 20 pies (3 a 6 metros) en cualquier dirección puede cambiar por completo la recepción, incluso bajo ataque: lo que en una esquina del cuarto se oye como ruido puro, dos metros más allá puede recuperarse lo suficiente para sostener una llamada. Por eso los equipos de respuesta nunca se quedan quietos; recorren el perímetro con el receptor en mano hasta dar con el punto donde la interferencia pierde fuerza. Ahora bien, el problema no es menor si pensamos en cuánto depende el país de estas señales. La CISA identifica 16 sectores de infraestructura crítica, desde energía y agua hasta transporte, comunicaciones y servicios financieros, y prácticamente todos se apoyan en enlaces inalámbricos para monitoreo, control o coordinación. Un ataque de jamming no necesita dañar la infraestructura; le basta con cegar la comunicación el tiempo suficiente para que la operación se detenga.
| Sector de infraestructura crítica (CISA) | Dependencia típica de enlaces inalámbricos |
|---|---|
| Energía | Telemetría de subestaciones, monitoreo de red |
| Agua | Sensores de presión y calidad, control de bombas |
| Transporte | GPS/GNSS, señalización ferroviaria, tráfico aéreo |
| Comunicaciones | Enlaces microondas, respaldo celular, radio trunking |
| Servicios financieros | Sincronización de tiempo, transacciones móviles |
| Salud y respuesta a emergencias | Llamadas 911, alertas masivas, radio de despacho |
Esto no es solo teoría, ya hay datos que lo respaldan. El informe Dragos 2025 OT Cybersecurity Year in Review, que retomó BeeSense, documentó que el 75% de los incidentes de ransomware industrial que se atendieron durante 2024 provocaron un paro parcial en la tecnología operativa, y que el otro 25% terminó en un apagón total. Hay que aclarar que no en todos esos casos hubo jamming de por medio, pero el dato por sí solo ya dice mucho: los entornos OT son bastante frágiles, y eso explica por qué tantos operadores están buscando la manera de tener visibilidad sobre su espectro.
¿Cómo funciona el jamming RF: ruido, barrage, spot y sweep?
En términos técnicos, el jamming es un ataque de denegación de servicio: básicamente se trata de saturar el canal con interferencia de radio o con señales falsas. ¿Y cómo le hacen? Los atacantes echan mano de generadores de señal, antenas de alta ganancia o radios definidos por software (SDR) que transmiten justo en la frecuencia que quieren interferir. El punto clave es que no buscan dañar el equipo; lo que quieren es que su señal tenga más potencia que la señal legítima justo en el punto donde se recibe.
Si nos ponemos a analizar el comportamiento del atacante, nos encontramos con cuatro modalidades bien diferenciadas. El constant jamming es el más rudimentario de todos: manda ruido sin parar, y justo por eso es el que más fácil se detecta. El reactive jamming, en cambio, nomás se activa cuando detecta una señal válida, lo cual le ayuda a gastar menos energía y, de pasada, vuelve mucho más complicado ubicarlo. Luego está el deceptive jamming, que lo que hace es enviar datos falsos para que el receptor se los trague como si fueran legítimos. Y al final queda el random jamming, que se la pasa alternando ratos de silencio con ratos de transmisión nada más para enredar a los algoritmos de detección.
Si lo vemos por el lado de la frecuencia que atacan, nos topamos con tres variantes que vale la pena poner una al lado de la otra para compararlas de un vistazo.
| Técnica | Espectro cubierto | Ventaja | Limitación |
|---|---|---|---|
| Barrage | Amplio (varias bandas) | Bloquea múltiples objetivos a la vez | Requiere mucha potencia |
| Spot | Banda angosta | Eficiente en energía | Solo afecta una frecuencia |
| Sweep | Salto rápido entre frecuencias | Cubre rangos amplios con menos potencia | Deja ventanas de oportunidad |
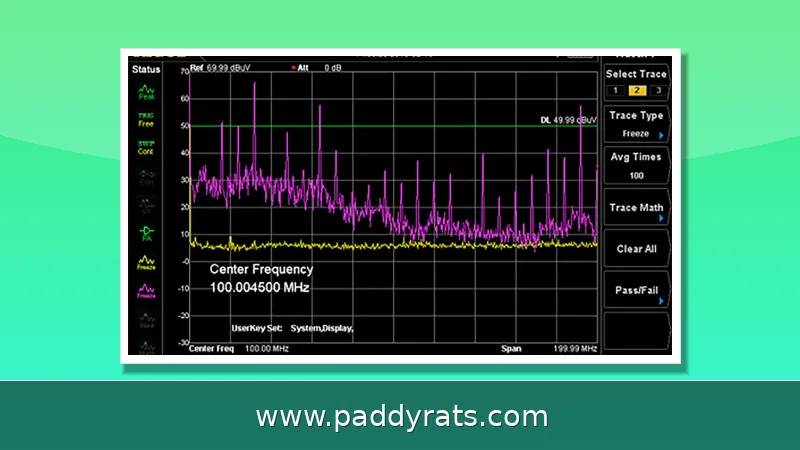
Los ataques de jamming no van contra lo que sea: el atacante busca dónde hay menos resistencia y, más que nada, dónde saca mayor provecho. Ahí es donde entran las redes inalámbricas —Wi-Fi, Bluetooth, Zigbee, 4G/5G—, que cargan desde telemetría hasta comunicaciones de voz. También la navegación GPS/GNSS, de la que dependen la sincronización de tiempo y el rastreo de flotas. Súmale las redes de sensores e IoT, que ya son pan de cada día en plantas y almacenes, y la seguridad de hogar inteligente, que por su mezcla de protocolos se vuelve un blanco fácil. Luego están los sistemas de control industrial que mueven redes eléctricas, sistemas de agua y transporte, y los drones o UAV, cuyo enlace de control y video se cae con relativa facilidad. Detectar estos ataques tampoco se resuelve con una sola señal. Se monitorean varias métricas a la vez: el Packet Delivery Ratio (PDR), el RSSI/SS, el Bad Packet Ratio (BPR), el Carrier Sensing Time (CST) y el Packet Inter-Arrival Time (IAT). En conjunto, estas revelan caídas de rendimiento, paquetes corruptos y comportamientos raros en el espectro. A esa vigilancia se le suman analizadores de espectro y modelos de machine learning, que alcanzan a distinguir una interferencia maliciosa de una falla normal y permiten reaccionar antes de que el incidente crezca.
| Objetivo | Ejemplos | Riesgo principal |
|---|---|---|
| Redes inalámbricas | Wi-Fi, Bluetooth, Zigbee, 4G/5G | Pérdida de conectividad y telemetría |
| Navegación GPS/GNSS | Receptores y sincronización de tiempo | Errores de ubicación y desfase horario |
| Redes de sensores e IoT | Sensores industriales y de campo | Lecturas incompletas o falsas |
| Seguridad de hogar inteligente | Cámaras, cerraduras, hubs | Pérdida de monitoreo y alertas |
| Control industrial | Redes eléctricas, agua, transporte | Interrupción de procesos críticos |
| Drones/UAV | Enlace de control y video | Pérdida de mando o derribo |
Despliegue de un stationary jammer: bandas, potencia y antenas
Un stationary jammer se conecta directo a la red eléctrica, y esa alimentación fija es justo lo que le permite sostener hasta 100 watts por canal sin problema, algo que un equipo portátil difícilmente podría igualar. De acuerdo con el fabricante Prodefence, con esa potencia se logra asegurar un radio confiable de hasta tres kilómetros en zonas abiertas, aunque el dato hay que tomarlo con reservas: el concreto reforzado reduce la distancia efectiva, así que dónde lo instales pesa tanto como la potencia en sí. Aquí entra otro factor que en campo suele marcar la diferencia entre una cobertura útil y una que solo existe en el papel: las antenas montadas en mástiles de 15 metros dan línea de vista limpia, o sea, un camino despejado entre la antena y el área que quieres proteger. Sin esa línea de vista, los obstáculos físicos —edificios, vehículos, muros de carga— atenúan la señal y el alcance real se queda corto frente a lo que promete la ficha técnica. Por eso, antes de fijarte nada más en los watts, conviene evaluar el terreno y la altura de montaje con la que cuentas.
El gabinete para exteriores viene con protección IP66 y enfriamiento activo, así que el equipo no se degrada cuando pasa de los 40 grados Celsius. En zonas donde el calor aprieta de verdad, esto no es un detalle menor: bien puede ser lo que marque la diferencia entre que el sistema aguante o se venga abajo. Por otro lado, el apantallamiento direccional mantiene la radiación de los lóbulos laterales por debajo del 2%, y con eso se reduce la interferencia que se escapa hacia afuera del sector que se quiere proteger. Al final, ese tipo de detalles de ingeniería son los que distinguen un despliegue bien planeado de una instalación hechiza.
Más allá de los equipos de gran potencia que se montan en torres o gabinetes reforzados, en el mercado también existen módulos compactos pensados para la protección de infraestructura crítica. Un ejemplo es el que Shenzhen Jingwei Technology lista en Made-in-China: opera en la banda de 2150 a 2350 MHz con 100 W, pesa apenas 590 gramos y mide 150x80x23 milímetros, lo que lo hace fácil de integrar en instalaciones donde el espacio es limitado. Su precio es de 298 dólares por pieza con un MOQ de 1, algo poco común en equipos de este tipo, y su velocidad de barrido analógico se puede personalizar de 50 KHz a 300K, con 200K como valor por defecto. Además, cuenta con certificación ISO y código HS 8543904000, con una capacidad de producción de 1000 piezas al año.
| Especificación | Valor |
|---|---|
| Fabricante / listado | Shenzhen Jingwei Technology (Made-in-China) |
| Banda de operación | 2150–2350 MHz |
| Potencia | 100 W |
| Peso | 590 g |
| Dimensiones | 150x80x23 mm |
| Precio / MOQ | US$298.00 por pieza / MOQ 1 |
| Velocidad de barrido analógico | Personalizable de 50 KHz a 300K; por defecto 200K |
| Certificación | ISO |
| Código HS | 8543904000 |
| Capacidad de producción | 1000 piezas al año |
Más allá del hardware, la defensa real vive en la arquitectura de la red. De poco sirve instalar un jammer o un detector si el resto del sistema no está preparado para resistir. Por eso, entre las mitigaciones recomendadas están el frequency hopping (FHSS), que cambia de frecuencia miles de veces por segundo para que el atacante no logre fijar el ruido; el control de potencia, que evita sobreexponer la señal; las antenas direccionales, que concentran la cobertura hacia donde se necesita; la conmutación de canal, la redundancia de red, el cifrado y la autenticación, la localización de jammers y los protocolos adaptativos, capaces de reconfigurarse solos cuando detectan interferencia. Vale la pena aclarar una diferencia que suele confundirse: los dispositivos anti-jamming no bloquean la señal del atacante, sino que actúan como un guardaespaldas digital del receptor, filtrando o cancelando el ruido antes de que arruine la comunicación. Es decir, protegen la señal útil en lugar de pelear de frente contra la interferencia.
¿Qué especificaciones conviene comparar: alcance, watts, barrido y gabinete?
Al evaluar equipos para protección de infraestructura crítica, las especificaciones que realmente importan son el alcance efectivo, la potencia por canal, la velocidad de barrido y la resistencia del gabinete. La potencia nominal sin línea de vista es un número de laboratorio; el alcance real depende del entorno construido, la altura de la antena y el ruido de fondo del espectro.
Antes de entrar de lleno a la tabla, vale la pena aclarar por qué conviene fijarse en estos cuatro criterios y no solo en el precio o en la potencia anunciada. Al comparar fichas técnicas de jammers estacionarios y equipos de monitoreo, me interesa ver cómo se comporta cada parámetro en condiciones reales, porque un número bonito en el papel no siempre se traduce en cobertura útil. El alcance, por ejemplo, rara vez es el que promete el fabricante: el DHS recuerda que una jammer es una señal y por lo tanto puede debilitarse con barreras físicas como vehículos o edificios, y que basta moverse entre 10 y 20 pies en cualquier dirección para que la recepción cambie; el concreto reforzado reduce todavía más la distancia efectiva. Los watts importan, pero hay que leerlos por canal y no como un total: un equipo que entrega hasta 100 watts por canal con alimentación de red puede cubrir de forma confiable hasta tres kilómetros en campo abierto, siempre que las antenas vayan montadas en mástiles de unos 15 metros para lograr línea de vista limpia. El barrido también pesa: en equipos comerciales vemos velocidades analógicas personalizables desde 50 KHz hasta 300 K, con 200 K como valor por defecto, y ese ritmo determina qué tan bien se cubre un espectro cambiante. Y el gabinete no es un detalle menor: un encierro exterior con protección IP66 y enfriamiento activo evita la degradación del equipo por arriba de los 40 grados centígrados, mientras que un blindaje direccional que limite la radiación de lóbulos laterales a menos del 2 % ayuda a no interferir más allá de lo previsto. La tabla que sigue reúne estos criterios para que la comparación sea directa.
| Criterio | Qué revisar en la ficha técnica | Referencia práctica |
|---|---|---|
| Alcance | Radio confiable en campo abierto y factores que lo reducen (concreto reforzado, obstáculos, mobiliario urbano) | Hasta 3 km con línea de vista limpia; el DHS señala que mover 10-20 pies ya altera la recepción |
| Watts | Potencia por canal, no solo el total; consumo y tipo de alimentación | Hasta 100 watts por canal con alimentación de red en equipos estacionarios |
| Barrido | Velocidad analógica configurable y valor por defecto | Personalizable de 50 KHz a 300 K; 200 K como ajuste predeterminado |
| Gabinete | Grado de protección exterior, enfriamiento activo y control de lóbulos laterales | IP66 y enfriamiento activo contra degradación arriba de 40 °C; lóbulos laterales menores al 2 % |
| Especificación | Valor de referencia | Impacto operativo |
|---|---|---|
| Potencia por canal | Hasta 100 W | Mayor alcance, mayor consumo y calor |
| Alcance en área abierta | Hasta 3 km | Se reduce con concreto reforzado |
| Altura de antena | Mástil de 15 m | Línea de vista limpia |
| Protección de gabinete | IP66 | Operación exterior confiable |
| Enfriamiento activo | Requerido sobre 40 °C | Evita degradación térmica |
| Lóbulos laterales | Menos de 2% | Menos interferencia colateral |
Para el monitoreo, Loch AirShield ofrece seguimiento de ubicación que cierra la brecha de respuesta a incidentes con precisión de hasta una pulgada, monitoreando superficies de ataque GPS, Cellular/CBRS, IoT, Wi-Fi y EMI. La detección también se apoya en investigación académica: la Universidad de Bath desarrolló MIDAS (Multi-Instrument Data Analysis System), que reconstruye imágenes 3D de la ionósfera en tiempo real tras 20 años de trabajo y se usa bajo licencia en instituciones académicas globales. Sus sensores IDM identifican ubicación y dirección de jammers GPS, y JammerCam de Chronos Technology se describe como el primer detector de jamming GPS capaz de fotografiar una fuente en movimiento.
¿Es legal operar un signal jammer? Marco FCC y SAFER SKIES Act
En Estados Unidos, operar, comercializar o vender equipos de jamming RF es un delito federal, salvo que se trate de una entidad gubernamental debidamente autorizada. La base legal está en la Communications Act of 1934, en particular en las secciones 47 U.S.C. 301, 302a y 333, que regulan el uso del espectro radioeléctrico y prohíben interferir señales autorizadas. Según documenta Airsight, las multas pueden alcanzar los 112,500 dólares por incidente, sin contar el posible procesamiento penal. Y no es un tema menor: la FCC advierte que la interferencia de los jammers RF puede impedir que alguien marque al 911 o reciba alertas de emergencia, lo que retrasa la respuesta crítica justo cuando cada minuto cuenta. Por eso, aunque la protección de infraestructura crítica sea una necesidad real, la vía legal no pasa por instalar un jammer por cuenta propia.
El SAFER SKIES Act, incluido en la NDAA del año fiscal 2026, representa un cambio de fondo en la manera en que se reparten las autorizaciones para interferir señales, pues por primera vez abre la puerta a agencias estatales y locales de aplicación de la ley. Eso sí, no se trata de un permiso automático: cada corporación debe capacitarse primero en el National Counter-UAS Training Center del FBI, ubicado en Huntsville, Alabama, y solo entonces queda habilitada para operar este tipo de equipos. La ley también contempla a las agencias de seguridad de instalaciones correccionales que obtengan la certificación federal correspondiente, así como a las agencias que protegen Eventos Nacionales de Seguridad Especial y eventos con calificación SEAR, entre ellos la Copa Mundial FIFA 2026, que por su magnitud y exposición exige coordinación antiaérea. Fuera de estos supuestos, conviene recordarlo, siguen sin autorización las empresas privadas —incluidos los operadores de infraestructura crítica—, los dueños de propiedades y las firmas de seguridad privada, salvo que trabajen bajo autoridad federal directa o por contrato con una agencia autorizada.
Lo que no está autorizado es igual de importante: empresas privadas, incluidos operadores de infraestructura crítica, a menos que actúen bajo autoridad federal directa; propietarios individuales; y empresas de seguridad privada sin contrato con una agencia autorizada. En México y Latinoamérica la regulación varía, pero la tendencia internacional apunta a reservar estas capacidades al Estado. Si tu organización opera infraestructura crítica, la ruta correcta es coordinarse con la autoridad federal correspondiente, no adquirir equipos por cuenta propia.
Conviene recordar que el mercado de jammers crece con fuerza, lo que aumenta el riesgo de uso indebido. Technavio estimó en mayo de 2024 que el mercado de signal jammers aumentaría 1,080 millones de dólares con una CAGR de 5.66% entre 2023 y 2028, con crecimiento año contra año de 5.27% en 2023-2024. Coherent Market Insights valoró el mercado en 1,800 millones de dólares en 2026 con proyección a 3,600 millones para 2033 y CAGR de 10.4%, con los jammers portátiles concentrando 45% de la participación y América del Norte como región más grande.
¿Cómo detectar y mitigar ataques de jamming en infraestructura crítica?
La detección temprana depende de vigilar métricas de red y espectro. Caídas en el Packet Delivery Ratio, picos inusuales de RSSI, aumento del Bad Packet Ratio, variaciones en el Carrier Sensing Time y análisis de espectro son las señales de alerta más confiables. Complementar esto con machine learning permite distinguir interferencia accidental de un ataque deliberado, algo esencial para no generar falsas alarmas en entornos industriales.
La mitigación combina capas. El frequency hopping (FHSS) cambia constantemente de frecuencia para evadir el bloqueo; el control de potencia y las antenas direccionales reducen la exposición; la conmutación de canal y la redundancia de red mantienen la operación; y el cifrado con autenticación evita que el deceptive jamming inyecte datos falsos. La localización de jammers, con herramientas como IDM o JammerCam, permite actuar sobre la fuente.
Un caso real ilustra el riesgo: una banda criminal usó jamming GPS para ocultar robo y desarme de autos en talleres clandestinos conocidos como chop shops. La policía del Reino Unido recuperó 30 vehículos robados y realizó 12 arrestos. El episodio muestra que el jamming no es solo una preocupación militar o de infraestructura: afecta la seguridad pública cotidiana y la cadena de respuesta.
Los dispositivos anti-jamming son la última capa: protegen los receptores de radio filtrando o cancelando el ruido deliberado en lugar de intentar bloquear la señal del atacante. En un despliegue serio, la estrategia correcta es combinar detección, mitigación y cumplimiento legal, porque la tecnología sin autorización solo traslada el problema a terreno penal.
Preguntas frecuentes sobre signal jammers e infraestructura crítica
¿Cómo interrumpe un signal jammer la comunicación inalámbrica?
Un jammer transmite señales de radio potentes en la misma frecuencia que el dispositivo objetivo, inundando el canal con ruido o señales falsas. Esto reduce el signal-to-noise ratio y provoca que los equipos legítimos no puedan interpretar datos válidos, generando una denegación de servicio que bloquea Wi-Fi, Bluetooth, GPS, redes celulares y enlaces de radio.
¿Es legal operar un signal jammer en Estados Unidos?
No. Bajo la Communications Act of 1934, en los artículos 47 U.S.C. 301, 302a y 333, la FCC prohíbe operar, comercializar o vender dispositivos que bloqueen comunicaciones de radio autorizadas. Las violaciones conllevan multas de hasta 112,500 dólares por incidente y posible procesamiento penal. Solo entidades gubernamentales autorizadas pueden operar equipos de jamming legalmente.
¿Qué técnicas de jamming se usan contra infraestructura crítica?
Las técnicas comunes incluyen constant jamming con ruido continuo, reactive jamming que se activa al detectar una señal válida, deceptive jamming que envía datos falsos, random jamming y métodos por frecuencia como barrage, spot y sweep. Estos ataques suelen dirigirse contra GPS/GNSS, Wi-Fi, Bluetooth y redes celulares que sostienen operaciones industriales.
¿Cómo pueden las organizaciones detectar y mitigar ataques de jamming?
La detección se apoya en caídas del Packet Delivery Ratio, picos inusuales de RSSI, mayor Bad Packet Ratio, Carrier Sensing Time y análisis de espectro. La mitigación incluye frequency hopping (FHSS), control de potencia, antenas direccionales, conmutación de canal, redundancia de red, cifrado, localización de jammers y protocolos adaptativos que mantienen la operación bajo interferencia.