Cifrado caótico antijamming: principios, radar, GNSS y enlaces IoT
El cifrado caótico antijamming usa secuencias impredecibles tipo ruido para que un jammer no pueda copiar ni anticipar la señal. Reviso patentes, radar de espoleta, saltos de frecuencia en FPGA y defensas GNSS como nulling, beamforming y excision.
¿Qué es el cifrado caótico y por qué resiste el jamming?
El cifrado caótico se basa en ecuaciones no lineales que se comportan de forma muy parecida al ruido. Al iterarlas, generan una secuencia periódica con un ciclo larguísimo. Luego, una transformación de dominio convierte los valores de punto flotante en binario y ese resultado se suma a los datos digitales, así el mensaje no se puede modificar, reemplazar ni entender por alguien más. En la práctica, esto sirve para autenticar enlaces de datos y video, o para generar hashes de contraseñas, ya sea en hardware o en software.
La patente US5048086A, titulada “Encryption system based on chaos theory”, se presentó el 16 de julio de 1990 y se publicó el 10 de septiembre de 1991. Detrás de ella estuvieron Mark E. Bianco y Dana A. Reed, con Hughes Aircraft Co como asignante original y, más adelante, AT&T MVPD Group LLC como asignante actual; su vigencia terminó el 16 de julio de 2010. Para ubicarla en su contexto, conviene recordar que en esos años el cifrado comercial todavía dependía en gran medida de esquemas como DES, robusto pero pesado en software y complicado de implementar en hardware. Este documento propuso otro camino: usar ecuaciones no lineales con propiedades parecidas al ruido, iterarlas para obtener una secuencia periódica de ciclo extremadamente largo y convertir esos valores de punto flotante a binario mediante una transformación de dominio, de modo que el resultado se suma a los datos digitales. Sus clasificaciones incluyen H04L9/001, señales caóticas, y H04L27/001. Por eso se le considera la base histórica de muchas implementaciones actuales.
Cuando tienes un jammer enfrente, lo que te salva con el cifrado caótico no es únicamente la parte criptográfica. Va más allá: la señal que sale al aire no tiene una periodicidad corta ni un patrón que el atacante pueda aprenderse con paciencia. ¿Y eso por qué? Porque las ecuaciones no lineales que la generan producen iteraciones que se comportan como ruido; al repetirlas, se forma una secuencia periódica con un ciclo larguísimo. Eso le cambia el juego por completo a un jammer reactivo, o sea, al que primero escucha el espectro para ubicar el canal o la forma de onda correcta y luego lanza ahí toda su interferencia. En vez de hallar una regularidad que pueda explotar, se encuentra con una trayectoria que evoluciona de forma impredecible, y anticipar dónde ni cómo pegarle se le vuelve cuestión casi imposible. Por eso se dice que el cifrado caótico funciona como una capa de seguridad con costo computacional bajo: en el fondo solo pide operaciones de punto flotante, así que se puede montar tanto en hardware como en software y el gasto de recursos no se dispara. Su solidez queda a la par de los esquemas convencionales, pero con menos carga de hardware, y eso pesa bastante cuando lo que quieres es proteger enlaces de radar, espoletas, GNSS, UAV o IoT sin que el rendimiento se caiga.
¿Cómo suprimen las secuencias caóticas el jamming repetidor en espoletas Doppler de pulso?
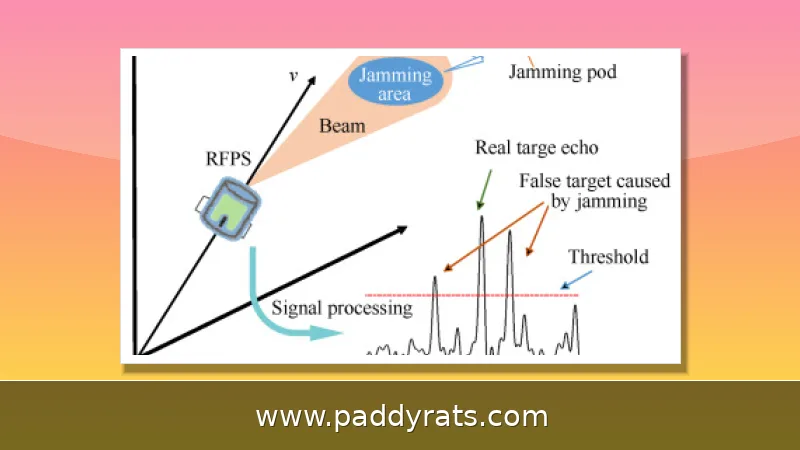
En las espoletas Doppler de pulso, cada unidad que sale de fábrica lleva su propia identidad, un ID único que la distingue de todas las demás. Ese detalle es la base de una defensa bastante ingeniosa: dentro de cada periodo de ID, la identidad se cifra con una secuencia caótica, y el resultado binario cifrado se usa para modular por desplazamiento de fase binario, o sea, BPSK. El punto clave está en que un jammer repetidor tendría que anticipar esa secuencia para reconstruir la forma de onda legítima, y no puede, porque la naturaleza caótica de la secuencia la vuelve impredecible. Al no poder replicar la señal correcta, su intento de interferencia pierde eficacia y el jamming repetidor queda suprimido. Este esquema lo describió J. Dai en 2021, en un trabajo sobre supresión de jamming repetidor mediante reconocimiento de ID y cifrado caótico, que hasta la fecha acumula 14 citas.
Ojo: este esquema no es perfecto ni de lejos. Su rendimiento se cae conforme aumenta el desplazamiento Doppler y baja la relación señal-ruido (SNR). Es una limitación real que hay que dimensionar bien, porque no se trata de inmunidad absoluta, sino de encarecerle el ataque al adversario. Dicho de otro modo, la meta no es volver imposible el jamming, sino obligar al agresor a meterle más recursos, tiempo y cómputo si quiere tener alguna chance de éxito. Con Doppler alto, la secuencia cifrada pierde correlación con la réplica esperada, y con SNR bajo al receptor le cuesta trabajo distinguir la señal legítima del ruido o de una réplica inyectada. Aun así, la lógica de identidad verificable se mantiene en pie: un trabajo relacionado de J. Dai, publicado en 2020 sobre el diseño antijamming de una señal de radar de compresión de pulsos basada en ID de radar, junta 25 citas y refuerza justo esa misma idea. O sea, el patrón se repite: identidad propia, secuencia impredecible y cifrado por periodo, con la ventaja de que el atacante nunca sabe qué esperar en el siguiente ciclo.
| Elemento | Función | Efecto antijamming |
|---|---|---|
| ID de espoleta | Identifica cada unidad en su periodo | El jammer no conoce la identidad vigente |
| Secuencia caótica | Cifra el ID en cada periodo | Secuencia impredecible y de ciclo largo |
| BPSK | Modula la secuencia cifrada | El repetidor no replica la onda correcta |
| Doppler y SNR | Condiciones de operación | El desempeño cae con más Doppler y menos SNR |
La tabla resume el mecanismo en cuatro pasos: identidad, cifrado caótico, modulación y condiciones de desempeño. Vale la pena fijarse en el orden, porque no es casual. Primero, cada espoleta lleva su propia ID; luego esa ID se cifra con una secuencia caótica distinta en cada periodo; después, la secuencia binaria cifrada alimenta la modulación por desplazamiento de fase binaria (BPSK); y al final, el desempeño real depende del entorno. De ahí sale la conclusión práctica: suprimir el jamming repetidor no es como apretar un interruptor, sino que depende de mantener la sincronía entre los periodos de ID y de aceptar que el margen de supresión se reduce cuando la dinámica del escenario se complica. El cifrado caótico logra que el jammer repetidor no pueda predecir la secuencia, pero esa ventaja tiene un costo: entre mayor sea el desplazamiento Doppler y menor la relación señal-ruido, peor será el desempeño. Para un integrador, esto deja una jerarquía de prioridades bastante clara: antes de prometer cifras de supresión, hay que garantizar la estabilidad del reloj y la calidad de la estimación Doppler, porque de poco sirve una secuencia caótica impecable si el sistema pierde el ritmo o mide mal el movimiento relativo. Dicho de otro modo, el cifrado protege la forma de la señal, pero la sincronía y la estimación Doppler son las que sostienen todo el sistema.
¿Cómo se implementan los saltos de frecuencia caóticos en FPGA para enlaces IoT?
En 2024, H.G. Ayoub propuso un esquema de mapas caóticos para implementar saltos de frecuencia directamente en FPGA; hasta ahora, ese trabajo suma 5 citas. La propuesta de fondo es un enfoque de resistencia antijamming para enviar y recibir datos de forma confiable y segura en entornos de IoT, y se apoya en un esquema cooperativo de dos saltos: un nodo intermedio retransmite la información mientras ambos extremos coordinan sus patrones de salto. Ahí la FPGA juega un papel clave, porque permite generar la secuencia de saltos en tiempo real en vez de depender de una tabla precalculada que un atacante podría sacar del firmware. Eso reduce la superficie de ataque y da margen para cambiar la secuencia sobre la marcha, algo que vale mucho cuando el jamming es dinámico y obliga a reaccionar rápido sin sacrificar el desempeño del enlace.
En 2024, C. Atheeq publicó "Securing UAV Networks: A Lightweight Chaotic-Frequency", un artículo que ya acumula 28 citas y que explora saltos de canal, regulación de potencia y estrategias direccionales para reducir el impacto del jamming. La propuesta nace de una situación bastante incómoda: en una red de drones, el enlace nunca se queda quieto. El dron se mueve, la topología cambia y el jammer puede estar fijo en tierra o montado en otra aeronave que persigue al objetivo, de modo que las defensas tienen que ajustarse sobre la marcha y no confiar en un canal predecible. Ahí entra el salto caótico: como la secuencia de canales no sigue un patrón fácil de anticipar, al jammer reactivo se le vuelve complicado saber hacia dónde saltar después. La regulación de potencia cumple un papel complementario, ya que bajar la potencia de transmisión justo a lo necesario disminuye la probabilidad de que el jammer detecte la señal y se decida a interferirla; el salto, por su lado, le dificulta mantener el seguimiento una vez que ya la encontró. La combinación de ambas técnicas, junto con estrategias direccionales, busca mantener el enlace activo el mayor tiempo posible sin sacrificar sigilo ni consumo de energía, un equilibrio delicado cuando se opera con baterías y en escenarios donde cada milisegundo de comunicación pesa.
En 2017, B. Gopalakrishnan describió una forma de comunicación antijamming para redes de área corporal basada en señales caóticas; ese trabajo acumula 31 citas. El punto medular de su propuesta es que el comportamiento de la señal caótica desorienta por completo al jammer reactivo, al grado de que este no acierta al elegir el canal de salto correcto. Piensa en sensores médicos o wearables, donde la potencia disponible y el tamaño del dispositivo son limitaciones muy estrictas: ahí esa característica vale oro, porque no obliga a cargar con un hardware de cifrado voluminoso ni costoso.
En 2021, H. Choi propuso una comunicación encubierta antijamming basada en modulación tiempo-frecuencia con codificación gaussiana; el trabajo lleva 7 citas acumuladas. Lo interesante es que logra dos objetivos que normalmente se buscan por separado: aguantar la interferencia y, al mismo tiempo, pasar desapercibido. ¿Cómo le hace? Codifica la señal en el dominio tiempo-frecuencia con un patrón gaussiano, de manera que la transmisión se mezcla con el ruido de fondo y el jammer no alcanza a distinguir con claridad que hay tráfico útil. Además, el autor plantea dos algoritmos de receptor distintos para recuperar la información bajo esas condiciones. La lección para el diseño de producto es que la seguridad puede ir de la mano con la discreción: no basta con resistir la interferencia, también hay que evitar que el jammer sepa que existe una transmisión que vale la pena atacar. En la práctica, esto sugiere que los enlaces IoT, de radar o de UAV deberían combinar defensas activas con sigilo, porque un atacante que no identifica la señal difícilmente puede elegir el canal o la forma de onda correcta para bloquearla.
¿Cómo funciona el antijamming en GNSS: nulling, beamforming y excision?
El antijamming en navegación satelital protege señales GNSS que llegan muy débiles a la Tierra frente a interferencia intencional. Las técnicas incluyen antenas de patrón de recepción controlado, CRPAs, que orientan nulos hacia el jammer; filtros digitales adaptativos que aprenden y evolucionan en tiempo real; diversidad de frecuencia en L1, L2 y L5; y autenticación y cifrado de señal para prevenir suplantación o spoofing. Un INS puentea las interrupciones de GNSS durante minutos u horas, lo que mantiene la navegación cuando la interferencia gana temporalmente.
Chelton describe tres métodos concretos. El nulling crea un nulo hacia el jammer, uno por dirección, y la cantidad de nulos la determina el número de canales. El beamforming dirige un haz de RF hacia un satélite GNSS reconocido. La excision elimina interferencia de banda angosta que supera un umbral estadístico de potencia, y las señales restantes se transforman para aplicar nulling. En conjunto, estos métodos atacan el problema desde la geometría, la dirección y el dominio espectral.
| Método | Qué hace | Límite práctico |
|---|---|---|
| Nulling | Crea un nulo hacia el jammer | Un nulo por dirección; depende de canales |
| Beamforming | Haz de RF hacia satélite GNSS reconocido | Requiere identificar el satélite correcto |
| Excision | Elimina interferencia de banda angosta sobre umbral | No cubre interferencia de banda ancha |
| INS | Puentea cortes de GNSS | Deriva con el tiempo sin corrección |
La tabla muestra que ninguna técnica basta sola. En campo, la combinación de CRPA, filtrado adaptativo, diversidad L1/L2/L5, autenticación y respaldo inercial es lo que sostiene el desempeño. Para aplicaciones críticas, como aviación o vehículos autónomos, conviene documentar el tiempo de puenteo del INS y el número de nulos disponibles, porque son los parámetros que definen la resiliencia real ante un ataque sostenido.
¿Qué muestran CSK, DCSK y el circuito de Chua sobre señales caóticas antijamming?
Se ha analizado el desempeño antijamming de sistemas de comunicación digital caótica coherente CSK y no coherente DCSK. La diferencia clave está en el receptor: CSK exige coherencia y por tanto mejor sincronía, mientras DCSK tolera una detección no coherente a cambio de otras concesiones. Para quien diseña un enlace, la elección depende del presupuesto de sincronización y de la complejidad admisible en el receptor, no solo de la tasa de error en condiciones ideales.
Daqin 96, en "ANTI-JAMMING OF CHAOTIC SIGNALS", documenta que una perturbación por modulación de amplitud puede hacer que las señales de salida caóticas del circuito de Chua salten a un ciclo límite. El trabajo propone cuatro métodos a prueba de jamming y señala que reiniciar el circuito es otra medida antijamming. Es un recordatorio útil: la dinámica caótica puede perder sus propiedades deseadas si el atacante logra empujarla a un régimen periódico.
Sprott propuso un nuevo sistema caótico tridimensional, disipativo y reversible en el tiempo, sin equilibrio. A.A. Shukur presentó en 2025 un sistema caótico novedoso con un término absoluto, con 12 citas, combinado con una matriz de Toeplitz de 4x4 para generar un algoritmo de cifrado validado mediante análisis de seguridad y desempeño. Estos desarrollos amplían el catálogo de mapas disponibles para diseñar secuencias que resistan ataques estadísticos y de ruido.
En cifrado de imágenes también hay evidencia relevante. Yang y Tong propusieron un sistema logístico caótico 2D con un esquema de bloques novedoso. M. Sun publicó en 2024 cifrado caótico CS que resiste ataques estadísticos y de ruido, y su cifrado caótico de imágenes a color basado en RNA reporta alta entropía y alta capacidad antijamming. A. Dinu, en 2025, genera claves de cifrado a partir de secuencias caóticas filtradas mediante una prueba de independencia estadística.
¿Cómo se logra comunicación encubierta antijamming con modulación tiempo-frecuencia gaussiana?
La modulación tiempo-frecuencia con codificación gaussiana, propuesta por H. Choi en 2021 con 7 citas, busca antijamming y encubrimiento al mismo tiempo. El trabajo plantea dos algoritmos de receptor para recuperar la información en condiciones adversas. La idea de fondo es que una señal que no parece una transmisión convencional reduce el incentivo del atacante y complica la detección, incluso antes de que el jammer intente interferir.
Este enfoque se conecta con la tendencia general descrita en la literatura: el antijamming es una carrera tecnológica. Los jammers usan barridos de frecuencia, transmisiones en ráfaga y formas de onda engañosas, lo que empuja a las defensas hacia detección con aprendizaje automático, autenticación resistente a computación cuántica y navegación por señales de oportunidad. Ninguna técnica aislada gana de forma permanente; la ventaja se mantiene actualizando el diseño.
En cuanto a compromisos, DES es robusto pero lento en software y complejo en hardware, y los algoritmos propietarios tienen fortaleza difícil de verificar. Los sistemas basados en caos solo necesitan operaciones de punto flotante en su núcleo, lo que permite menor costo y mayor desempeño con seguridad criptográfica equivalente a los sistemas convencionales. Esa es la razón práctica por la que el caos aparece en enlaces IoT, UAV y redes de área corporal, donde el costo y el consumo importan tanto como la seguridad.
Para un equipo que evalúa adopción, la recomendación es medir tres cosas antes de comprometerse: la tasa de error en presencia de un jammer reactivo, el tiempo de resincronización tras una perturbación y el costo de hardware de la secuencia caótica. Con esos datos, la decisión deja de depender del entusiasmo por el caos y se apoya en métricas comparables contra esquemas convencionales. Este artículo no constituye asesoría de inversión.
¿Qué aplicaciones y productos usan defensas antijamming hoy?
En el mercado de sistemas inerciales y navegación, SBG Systems ofrece Ellipse-D y Ekinox Micro INS, que combinan sensores inerciales con apoyo GNSS. Chelton aporta RDS Control y experiencia en ATC, con especialistas como Joe Humphrey y el Dr. Neil Tisdale. NovAtel cuenta con GRIT, Septentrio con AIM+, y Safran con la suite IDM. También aparecen Spire, Infinidome y Evolution Flight en el ecosistema de defensa y aviación.
Estos productos no implementan necesariamente cifrado caótico de forma directa, pero sí materializan la arquitectura de defensa descrita: antenas controladas, filtrado adaptativo, autenticación y respaldo inercial. La relevancia para el cifrado caótico está en que comparten el mismo problema operativo, proteger un enlace débil y predecible frente a interferencia deliberada. Para un integrador, la elección entre una capa caótica y una solución comercial depende del nivel de control que se tenga sobre el firmware y la radio.
En espoletas y radar, el ID cifrado con caos ya tiene respaldo académico con citas verificables. En GNSS, la defensa madura es la combinación de CRPA, filtrado, diversidad de frecuencia e INS. En IoT y UAV, los mapas caóticos en FPGA y los saltos de frecuencia ligeros son la vía más práctica. La convergencia de estas líneas sugiere que el cifrado caótico no reemplaza a las defensas clásicas, sino que agrega una capa de imprevisibilidad donde el hardware lo permite.
¿Qué tendencias marcan el futuro del antijamming basado en caos?
La trayectoria apunta a integrar caos con aprendizaje automático para detección adaptativa, autenticación resistente a ataques cuánticos y navegación por señales de oportunidad. La razón es simple: los jammers modernos ya no solo interfieren, también imitan y engañan. Un esquema caótico aporta imprevisibilidad, pero necesita una capa de decisión que distinga entre interferencia, suplantación y condiciones normales de operación.
En el corto plazo, lo más probable es ver más implementaciones en FPGA y ASIC de bajo consumo, porque ahí el caos demuestra su ventaja de costo. También se espera mayor adopción en enlaces de UAV y redes de sensores, donde el peso y la batería son restricciones dominantes. La validación seguirá dependiendo de análisis de seguridad y desempeño publicados, como los de Shukur y Dinu, más que de afirmaciones de proveedores.
Para quien toma decisiones técnicas, la recomendación es tratar el cifrado caótico como un componente dentro de una arquitectura por capas: caos para imprevisibilidad, autenticación para integridad, CRPA y filtrado para rechazo espacial y espectral, e INS para continuidad. Esa combinación es la que sostiene el desempeño cuando el atacante cambia de táctica. La carrera tecnológica no termina, pero cada capa bien implementada eleva el costo del ataque.
Preguntas frecuentes sobre cifrado caótico antijamming
¿Cómo ayuda el cifrado caótico a suprimir el jamming repetidor?
Cada espoleta o radar lleva su propia identidad (ID). Dentro de cada periodo de ID, el ID se cifra con una secuencia caótica y la secuencia binaria cifrada modula por desplazamiento de fase binario. Como la secuencia caótica es impredecible, un jammer repetidor no puede reproducir la forma de onda correcta y el jamming queda suprimido.
¿Qué es el antijamming en navegación satelital?
El antijamming protege las señales GNSS, que llegan muy débiles a la Tierra, frente a interferencia intencional. Las técnicas incluyen antenas de patrón de recepción controlado que orientan nulos hacia el jammer, filtrado digital adaptativo, diversidad de frecuencia en L1, L2 y L5, y autenticación y cifrado de señal para prevenir suplantación.
¿Cuáles son los principales métodos antijamming en receptores GPS?
Chelton describe tres métodos: el nulling, que crea un nulo hacia el jammer; el beamforming, que dirige un haz de RF hacia un satélite GNSS reconocido; y la excision, que elimina interferencia de banda angosta que supera un umbral estadístico de potencia y transforma las señales restantes para aplicar nulling.
¿Por qué son útiles las señales caóticas para la comunicación antijamming?
Las señales caóticas exhiben un comportamiento impredecible, parecido al ruido. En redes de área corporal, ese comportamiento confunde al jammer reactivo que intenta elegir el canal de salto correcto. Los estudios de sistemas CSK coherente y DCSK no coherente analizan el desempeño antijamming, y la investigación del circuito de Chua muestra que una perturbación de amplitud puede empujar la salida caótica a un ciclo límite.