Hvordan virker en Wi-Fi-jammer: RF-forstyrrelser, bånd og forsvar
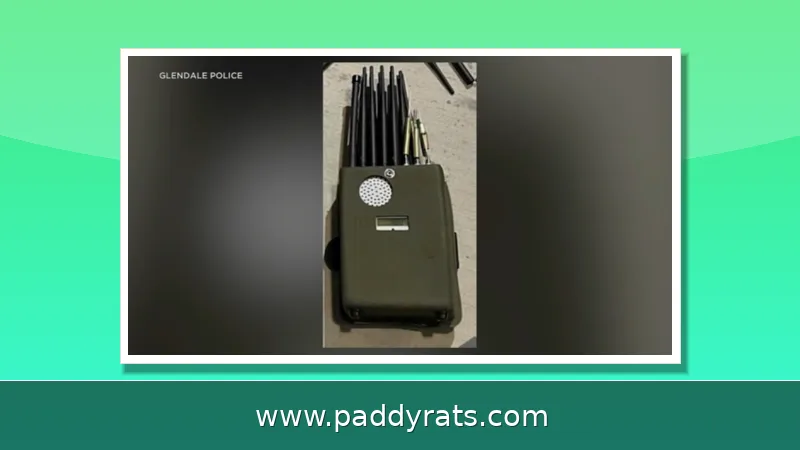
En Wi-Fi-jammer oversvømmer de samme radiofrekvenser som dit netværk, typisk 2,4 GHz og 5 GHz, med støj, så dine trådløse enheder ikke kan tale med routeren. Her får du den klare forklaring på mekanismen, lovligheden, advarselstegnene og de konkrete forsvarstiltag til hjem og institutioner.
Hvad er en Wi-Fi-jammer, og hvad rammer den?
En Wi-Fi-jammer er en dims, der sender voldsomme RF-signaler ud på præcis de samme bånd, som dit lokale netværk kører på. Resultatet er så meget digital støj, at trådløse enheder simpelthen ikke kan få forbindelse til routeren eller accesspunktet. Selve enhederne tager dog ikke skade – jammeren slår dem ikke fra eller ødelægger dem, den kvæler bare netværket, de er koblet op på. Forestil dig en trafikprop for radiosignalerne, hvor den ægte trafik ikke kan slippe igennem. Ekahau kalder da også en Wi-Fi-jammer for en bredbåndsforstyrrer på både 2,4 GHz og 5 GHz, altså reelt et denial-of-service-angreb (DoS) mod radioen.
For at en jammer overhovedet kan gøre sin virkning, er den nødt til at kende den frekvens, målet udsender på – det kan for eksempel være 315 MHz, 433 MHz eller 900 MHz – og oveni kræver det det helt rigtige udstyr. Alt efter hvor kraftig den er, og hvordan den er indstillet, kan en jammer blokere transmission hen over hele frekvensbånd. Og så er det altså værd at bide mærke i: jamming slår hverken routeren eller kameraet ihjel – den gør bare den trådløse samtale umulig. Derfor kører kablede Ethernet-enheder som regel uforstyrret videre, mens alt det trådløse mister forbindelsen.
Hvordan fungerer Wi-Fi-jamming i praksis på 2,4 GHz og 5 GHz?
Mekanismen er egentlig ret ligetil, når man først har accepteret den der radioanalogi: jammeren oversvømmer det frekvensbånd, routeren bruger, med stærke signaler. De legitime signaler drukner simpelthen i støjen, og så kan de trådløse enheder hverken sende eller modtage data til og fra routeren. Det her er ikke hacking, og det er heller ikke datatyveri – det er snarere en rå fysisk overtagelse af luftrummet. Derfor kalder man også en Wi-Fi-jammer for en bredbåndsforstyrrer, fordi den spreder støjen ud over et helt bånd i stedet for at ramme én bestemt kanal præcist.
Det er værd at have in mente, at langt de fleste forbrugerjammere primært går efter 2,4 GHz-båndet. Det giver nemlig sig selv: det er det mest udbredte bånd, og det er billigst at forstyrre. 5 GHz derimod kræver typisk dyrere og mere målrettet udstyr, men det betyder altså ikke, at båndet er immun. Tabellen nedenfor opsummerer de vigtigste tekniske forskelle, og dem læner jeg mig faktisk op ad, når jeg skal vurdere en mistænkelig hændelse derhjemme eller på en skole.
| Bånd | Typisk rækkevidde | Jammertype | Ramte enheder |
|---|---|---|---|
| 2,4 GHz | Længere, trænger bedre gennem vægge | Billig bredbåndsforstyrrer, meget udbredt | Routere, kameraer, IoT, Bluetooth |
| 5 GHz | Kortere, mere følsom over for forhindringer | Dyrere og mere målrettet udstyr | Nyere routere, telefoner, tablets |
| Kablet Ethernet | Ikke påvirket af RF-støj | Ingen effekt | Fastnet-kameraer, alarmpaneler |
Tabellen forklarer også, hvorfor et automatisk båndskift mellem 2,4 GHz og 5 GHz kan være en del af forsvaret: når det ene bånd drukner i støj, kan enhederne i visse tilfælde flytte trafikken over på det andet bånd. Det er dog langt fra nogen garanti, for en tilstrækkelig kraftig jammer kan sagtens dække begge frekvensbånd på én gang. Man bør altså betragte båndskift som ét lag i en bredere beskyttelsesstrategi frem for en selvstændig løsning.
Hvorfor kan jamming sammenlignes med et denial-of-service-angreb?
DoS-sammenligningen rammer hovedet på sømmet og gør det faktisk nemt at forstå, hvad der foregår. Tag et DoS-angreb mod en webserver: Angriberen spammer serveren med så mange forespørgsler, at de rigtige brugere ikke kan få svar. Præcis samme dynamik gør sig gældende ved Wi-Fi-jamming, bare på radiofronten. Her sender jammeren så meget radioenergi ud, at routeren ikke længere kan skelne de rigtige pakker fra støjen. For brugeren føles resultatet identisk: pakker forsvinder, forsinkelsen stiger, og til sidst ryger forbindelsen helt. Ekahau kalder det da også en bredbåndsforstyrrer – et DoS-angreb i radiofrekvenser, om man vil.
Forskellen er, at DoS-angrebet foregår i software og kan filtreres væk med trafikregler, mens jammingen foregår fysisk i luften og ikke kan filtreres væk af routerens software. Det er netop derfor, at kablede enheder bliver ved med at køre uden problemer: de er ikke afhængige af det samme luftrum. For en virksomhed eller en skole betyder det, at redundans i form af kabler og mobil-failover er langt mere effektivt end at prøve at "rense" det trådløse signal.
Hvilke tegn viser, at en Wi-Fi-jammer er aktiv i nærheden?
Der er nogle ret konkrete advarselstegn, som jeg personligt ville tage alvorligt, hvis de dukkede op samtidig. Det kan være, at signalstyrken pludselig falder, selv når man står lige ved routeren. Eller at forbindelsen hele tiden bliver afbrudt og genopkoblet. Hastigheden kan også blive markant lavere, mens latenstiden stiger, og der begynder at optræde pakketab. Hvis flere enheder mister forbindelsen på samme tid, er det et ekstra vink med en vognstang. Nogle gange kommer forstyrrelserne i korte udbrud, som så forsvinder igen. Og endelig kan routeren eller selve enhederne blive uventet varme. Det sidste hænger sandsynligvis sammen med, at enhederne hele tiden prøver at genoprette forbindelsen.
Det helt afgørende skel er, at kablede Ethernet-enheder typisk kører videre, som om intet er hændt, mens alt det trådløse pludselig svigter. Den forskel er faktisk ret brugbar, når man skal skelne jamming fra mere almindelige netværksproblemer. Hvis det kun er den trådløse del, der ryger, og det endda sker i korte, gentagne burst, så peger mistanken i langt højere grad på ekstern RF-forstyrrelse, end hvis hele netværket – inklusive det kablede – er nede.
| Signal | Hvad det tyder på |
|---|---|
| Signalstyrke falder tæt på routeren | Lokal RF-støj |
| Mange enheder fejler samtidigt | Bredbåndsforstyrrelse |
| Kun trådløst rammes, kabel virker | Jamming frem for netværksfejl |
| Korte burst der forsvinder | Mobil eller periodisk jammer |
Hvilke enheder er mest sårbare over for Wi-Fi-jamming?
Alt, der udelukkende er afhængigt af trådløse forbindelser, er mest sårbart, især hvis det kører på 2,4 GHz-båndet. Routeren er det primære mål, fordi alle andre enheder afhænger af den. Wi-Fi-sikkerhedskameraer, video-dørklokker, smart home-IoT-enheder som lys, højttalere og stik, smartphones og tablets kan alle miste forbindelsen. Telefoner kan dog skifte til mobildata og dermed bevare en vis funktionalitet, hvilket er en vigtig pointe i trusselsbilledet.
I skolesammenhæng er afhængigheden langt større og mere kritisk. Her taler vi om IP-kameraer, elektroniske dørlåse, nødvarslingssystemer, panikknapper, tablets til besøgsregistrering, skuddetektionssystemer, VoIP-intercoms, apps til elevsporing, alarmlys og højttalere samt bygningsstyringssystemer. Når hele denne kæde hviler på Wi-Fi, bliver en jammer ikke bare et praktisk problem, men et sikkerhedsproblem. Derfor bør man overveje, hvilke af disse funktioner der absolut skal kunne køre uden trådløs forbindelse.
Er Wi-Fi-jammere lovlige? FCC's regler og håndhævelse
Nej. Ifølge FCC forbyder amerikansk føderal lovgivning at betjene, markedsføre eller sælge jammingsudstyr, der forstyrrer autoriseret radiokommunikation, herunder mobil, PCS, politiradar og GPS. Der findes ingen undtagelser for brug i virksomheder, klasselokaler, boliger eller køretøjer, og selv lokalt politi mangler selvstændig myndighed til at bruge dem, selvom føderale agenturer i visse tilfælde kan være autoriserede. Mange andre lande forbyder også jammere, og Danmark er ingen undtagelse i praksis.
Håndhævelsen er samtidig et godt eksempel på forskellen mellem lov og virkelighed. CNET rapporterer, at jammere sælges billigt online på trods af FCC's forbud. Et opslag i Wyze-forummet nævner jammere, der angiveligt er købt for 40 dollars, og en artikel i Riedman Report nævner en Wi-Fi-jammer til 250 dollars, som lagde et droneforsvarssystem til cirka 50.000 dollars om året ned. Siden 2021 har U.S. Customs and Border Protection set en stigning på omkring 830 procent i beslaglæggelser af signaljammere.
Trusselsbilledet er ikke teoretisk. I juni rapporterede U.S. Department of Homeland Security om jammingsenheder brugt i flere bankrøverier i Vermont, og jammingsenheder blev også fundet i et forsøgt røveri mod en smykkeforretning i La Verne, Californien. LAPD advarede i en udtalelse 4. marts om, at en gruppe i Wilshire brugte Wi-Fi-jamming til at slå Wi-Fi-afhængige kameraer og alarmer ud. Lignende advarsler kom fra politiet i Minnesota og Connecticut. Det er værd at bemærke, at politiets udmeldinger ofte siger, at indbrudstyve "kan være" i gang med at bruge jammere, snarere end at der er bekræftede anholdelser i hver sag.
Hvordan opdager og forebygger man Wi-Fi-jamming i hjemmet?
Forebyggelse handler om at gøre det svært at ramme og dyrt at mislykkes. Brug WPA3-kryptering og stærke, unikke adgangskoder. Skift til 5 GHz med automatisk båndskift, da de fleste jammere først og fremmest går efter 2,4 GHz. Fastkobl kameraer og indbrudsalarmer med Ethernet, og vælg kameraer, der optager lokalt frem for kun i skyen. Brug timere eller smart home-enheder til at simulere, at nogen er hjemme, og opsæt smart home-advarsler, der reagerer på afbrudte forbindelser. LAPD anbefaler desuden at låse døre, få naboer til at holde øje og rapportere mistænkelige køretøjer med midlertidige eller forhandlerplader.
Det er også vigtigt at have realistiske forventninger. CNET rapporterer, at jammingssignaler skal være meget tæt på for at virke, og at de i praksis er begrænsede og sjældne. Smart home-kryptering og mobil-failover hjælper, og jamming stopper ikke lokal videooptagelse, sirener, bevægelseslys eller låse. Mistænkelige fejl skyldes oftere døende batterier eller indstillinger for bevægelsesregistrering end en avanceret jammer.
For skoler og virksomheder betyder det, at man bør dokumentere kritiske funktioner, der skal kunne køre uden Wi-Fi, og teste dem regelmæssigt. En simpel øvelse er at trække det trådløse netværk ud i et kort tidsrum og se, hvad der stadig fungerer. Det giver et ærligt billede af sårbarheden, uden at man behøver at vente på en faktisk hændelse.
Historisk set er indbrud kun 16 procent af ejendomsforbrydelser ifølge en FBI-rapport fra 2019, hvor omkring 60 procent involverer indbrud i boliger, og omkring halvdelen involverer indtrængen med magt. Indbrud faldt omkring 50 procent mellem 2010 og 2020. Det perspektiv er nyttigt, når man vurderer trusselsniveauet: jammere er et reelt fænomen, men de er ikke hverdagskost i de fleste danske hjem.
Hvilke begrænsninger og modargumenter bør man kende?
Der er flere vigtige forbehold, som jeg altid nævner, når emnet kommer op. Jammingssignaler skal være meget tæt på for at være effektive og er i praksis begrænsede og sjældne. Politiet skriver ofte, at indbrudstyve "kan være" i gang med at bruge jammere, snarere end at der foreligger en bekræftet anholdelse. Smart home-kryptering og mobil-failover hjælper i praksis, og jamming stopper ikke lokal videooptagelse, sirener, bevægelseslys eller låse.
Mistænkelige fejl skyldes oftere døende batterier eller indstillinger for bevægelsesregistrering end en avanceret jammer. Det betyder ikke, at man skal ignorere problemet, men at man skal undgå at overreagere. Den bedste tilgang er at kombinere teknisk beskyttelse, kablede backups og almindelig sund fornuft, så man både kan opdage en reel hændelse og undgå at bruge unødige ressourcer på falske alarmer.
Endelig er der et økonomisk aspekt: billige jammere kan købes online, men de er stadig ulovlige at bruge, og de skaber reelle sikkerhedsproblemer for både hjem og institutioner. Derfor bør fokus være på at gøre sit netværk modstandsdygtigt frem for at jagte det perfekte forsvar mod enhver tænkelig jammer.
Ofte stillede spørgsmål om Wi-Fi-jammere
Hvordan blokerer en Wi-Fi-jammer egentlig et netværk?
Den oversvømmer det samme frekvensbånd, som din router bruger, oftest 2,4 GHz eller 5 GHz, med kraftig radiostøj. Støjen overdøver det legitime signal, så trådløse enheder hverken kan sende eller modtage data med routeren. Den hacker eller ødelægger ikke enhederne; den gør ganske enkelt kommunikationen umulig.
Er det lovligt at eje eller bruge Wi-Fi-jammere?
Nej. Ifølge FCC forbyder føderal lovgivning at betjene, markedsføre eller sælge jammingsudstyr, der forstyrrer autoriseret radiokommunikation, herunder mobil, PCS, politiradar og GPS. Der er ingen undtagelser for brug i virksomheder, klasselokaler, boliger eller køretøjer, og selv lokalt politi mangler selvstændig myndighed til at bruge dem.
Hvilke advarselstegn viser, at en Wi-Fi-jammer er i nærheden?
Vær opmærksom på pludselige signalfald selv tæt på routeren, gentagne afbrydelser og genopkoblinger, langsommere hastigheder med høj latenstid og pakketab, flere enheder der fejler samtidigt, og korte udbrud af forstyrrelser. Kablede Ethernet-enheder fortsætter normalt, hvilket hjælper med at skelne jamming fra almindelige netværksfejl.
Hvilke enheder er mest sårbare over for Wi-Fi-jamming?
Alt, der udelukkende er afhængigt af trådløse forbindelser, især på 2,4 GHz-båndet, er mest sårbart. Routeren er et primært mål, fordi alle enheder afhænger af den. Wi-Fi-sikkerhedskameraer, video-dørklokker, smart home-IoT-enheder, smartphones og tablets kan alle miste forbindelsen, selvom telefoner måske skifter til mobildata.