Critical Infrastructure Protection: Sektorer, Standarder og Sikkerhedsstrategier
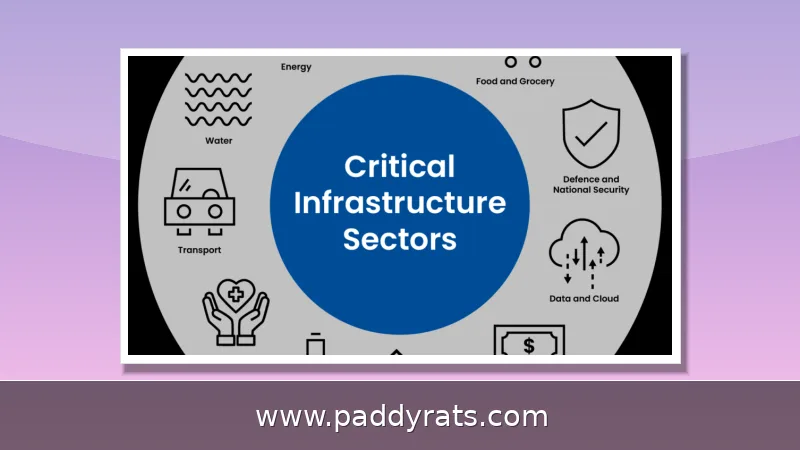
Critical infrastructure protection (CIP) handler om at sikre de fysiske og digitale systemer, som samfundet ikke kan fungere uden. Her gennemgår jeg de 16 sektorer i USA, trusselsbilledet, de vigtigste strategier og de standarder, der styrer arbejdet.
Hvad er critical infrastructure protection, og hvorfor er det vigtigt?
Critical infrastructure protection (CIP) handler om at sikre infrastrukturen hos organisationer i kritiske industrier, så vitale systemer beskyttes mod cybertrusler, naturkatastrofer og terrorangreb. Det dækker både fysisk og virtuel infrastruktur, og målet er helt grundlæggende at finde sårbarhederne, sætte beskyttelsen i værk og holde de essentielle tjenester kørende. For mig at se er CIP en disciplin, der lever i spændingsfeltet mellem driftssikkerhed, IT-sikkerhed og beredskab – ikke bare endnu et isoleret IT-projekt.
Det afgørende her er, at når strømmen, vandet, betalingerne eller hospitalernes systemer svigter, så rammer det hele samfundet med det samme. Derfor sidder myndigheder som CISA (Cybersecurity and Infrastructure Security Agency) under DHS dag efter dag og arbejder på at beskytte de systemer, der holder landet kørende. Og CIP handler ikke bare om at forhindre angreb — det handler i lige så høj grad om at kunne modstå dem, absorbere dem og komme hurtigt på benene igen.
Hvilke 16 kritiske infrastruktursektorer findes der i USA?
USA's Department of Homeland Security (DHS) har udpeget 16 kritiske infrastruktursektorer, hvor aktiver, systemer og netværk betragtes som vitale for landet. Det dækker alt fra energi og vand til finansielle tjenester og informationsteknologi – og fælles for dem er, at de i høj grad hænger sammen. Et nedbrud i én sektor vil derfor sjældent kunne mærkes isoleret; det forplanter sig typisk til flere andre.
| Sektor | Eksempler på aktiver |
|---|---|
| Kemisk | Produktionsanlæg og transport af farlige stoffer |
| Kommercielle faciliteter | Stadioner, hoteller, kontorkomplekser |
| Kommunikation | Tele- og bredbåndsnetværk |
| Kritisk fremstilling | Fabrikker med specialiseret produktion |
| Dæmninger | Vandkraft og flombeskyttelse |
| Forsvarsindustriens base | Militære leverandørkæder |
| Nødtjenester | Brandvæsen, politi, ambulance |
| Energi | Elproduktion, olie og gas |
| Finansielle tjenester | Banker, betalingssystemer, børser |
| Fødevarer og landbrug | Landbrug, forarbejdning, distribution |
| Offentlige bygninger | Myndighedsbygninger og domstole |
| Sundhed og folkesundhed | Hospitaler, medicinlager, laboratorier |
| Informationsteknologi | Cloud, datacentre, netværksinfrastruktur |
| Kernereaktorer, materialer og affald | Kraftværker og opbevaringsfaciliteter |
| Transportsystemer | Lufthavne, havne, jernbaner |
| Vand og spildevand | Vandværker og rensningsanlæg |
Senere blev også valgsystemer udpeget som kritisk infrastruktur af DHS. Det siger egentlig meget godt, at listen over sektorer ikke er hugget i sten – den ændrer sig i takt med, at trusselsbilledet udvikler sig, og samfundet bliver mere og mere afhængigt af digitale systemer. For mig at se er den mest centrale pointe her, at sektorerne hænger uløseligt sammen. Et cyberangreb på elnettet er ikke bare et problem for elselskaberne; det kan i praksis lamme hospitaler, betalingssystemer og transport på én og samme tid.
Hvordan fungerer CIP i praksis – fysisk, cyber og operationel sikkerhed?
CIP hviler ikke på én ting, men på tre lag, der nødt til at fungere i samspil: fysisk sikkerhed, cybersikkerhed og operationel sikkerhed. Det fysiske lag består af ret håndfaste ting – hegn, porte, adgangskort, biometri, overvågningskameraer, audiovisuelle afskrækkelsesmidler, lys og sirener. Cybersikkerheden derimod dækker over firewalls, multifaktorautentificering, adgangskontrol, cybertrusselsdetektion samt antivirus- og antimalware-værktøjer.
Den operationelle sikkerhed drejer sig om selve driften – altså SCADA-sikkerhed, OT-sikkerhed (operational technology) og beskyttelse af ICS-systemer (industrial control systems). Og det er faktisk her, man finder en af de sværeste udfordringer. Mange anlæg kører nemlig stadig på legacy-systemer, som leverandørerne for længst er holdt op med at understøtte. Oveni det er de klassiske "air gaps" blevet færre og færre, i takt med at industrielle systemer er blevet koblet på internettet – alt sammen for at opnå effektivitet og muligheden for fjernstyring.
Jeg plejer at kalde det et forsvar i dybden – ingen enkelt kontrol kan stå alene. Teknologier som Deep CDR (content disarm and reconstruction), proaktiv DLP (data loss prevention) og multiscanning supplerer de mere traditionelle værktøjer. På den måde får man flere chancer for at opdage og stoppe et angreb, før det når ind til de kritiske processer.
Hvilke trusler er størst – statsaktører, ransomware og naturkatastrofer?
Trusselsbilledet er sammensat, og det er svært at tale om én dominerende trussel. Statsstøttede cyberangreb fra Iran, Nordkorea, Kina og Rusland udgør en konstant risiko. I et dokumenteret tilfælde formåede den Kina-relaterede gruppe Volt Typhoon at holde uautoriseret adgang til OT-netværket hos Littleton Electric Light & Water Departments i Massachusetts i næsten et helt år. Samtidig registrerede Check Point Research 1.162 cyberangreb på amerikanske forsyningsselskaber i 2024, hvilket er en stigning på 75 procent fra året før. NERC har desuden advaret om, at antallet af sårbarhedspunkter i elnettet voksede med omkring 60 om dagen.
I 2024 steg ransomware-angrebene med 9 procent, og tabene nåede et rekordhøjt niveau på 16,6 milliarder dollars. Særligt sundhedssektoren, finansielle tjenester og IT var udsatte. FBI kunne i august 2025 pege på russisk FSB-aktivitet rettet mod Cisco-infrastruktur, og i december 2024 lykkedes det iranske hacktivister at fremkalde vandoversvømmelser i amerikanske vandsystemer. Set over det seneste år er der registreret over 420 millioner angreb – det svarer i gennemsnit til 13 angreb i sekundet.
Ondsindede aktører er langtfra den eneste trussel. Naturkatastrofer, pandemier, sårbarheder i forsyningskæderne og vores teknologiske afhængighed kan også ramme de kritiske systemer hårdt. Mit indtryk er, at når statsaktører, hacktivister og ransomware-grupper optræder samtidig, så ændrer det selve trusselsbilledet: Så handler det ikke længere om at forberede sig på enkelte hændelser, men om at kunne stå imod et vedvarende pres.
Hvilke strategier beskytter kritisk infrastruktur bedst?
De mest effektive strategier kombinerer forebyggelse, detektion og genopretning. Det starter med risikovurderinger, der kortlægger, hvilke aktiver der er kritiske, og hvor sårbarhederne ligger. Derefter etablerer man adgangskontrolprotokoller – fysiske barrierer, hegn, porte, biometri og nøglekort – og supplerer med teknologiske løsninger som overvågningskameraer, audiovisuelle afskrækkelsesmidler, blinklys og sirener.
Redundans og backupsystemer er afgørende, fordi de sikrer, at driften kan genoptages, selv hvis et system kompromitteres. Offentligt-privat samarbejde er en anden bærebjælke, eftersom en stor del af infrastrukturen ejes af private aktører. Endelig er kontinuerlig overvågning nødvendig for at opdage angreb i tide og for at kunne reagere, før skaden spreder sig.
| Strategi | Formål | Eksempel |
|---|---|---|
| Risikovurdering | Kortlægge sårbarheder | Gennemgang af OT- og IT-aktiver |
| Adgangskontrol | Begrænse fysisk og digital adgang | Biometri og nøglekort |
| Teknologi | Detektere og afskrække | Kameraer og DLP-værktøjer |
| Redundans | Sikre genopretning | Backup-systemer og failover |
| Samarbejde | Dele trusselsinformation | Offentligt-private partnerskaber |
| Overvågning | Opdage angreb tidligt | Døgnovervågning af netværk |
Jeg anbefaler altid et lagdelt sikkerhedsprincip, hvor fysisk sikkerhed, cybersikkerhed og operationel sikkerhed understøtter hinanden. Ingen enkelt foranstaltning er tilstrækkelig, men tilsammen hæver de barren betydeligt for en angriber.
Hvilken rolle spiller regler, standarder og PCII-programmet?
Regulering og standarder giver rammerne for CIP-arbejdet. Historisk begyndte det med PDD-63, som præsident Bill Clinton udstedte i maj 1998, og som dokumenterede kritisk infrastruktur og skitserede beskyttelsesskridt. Executive Order 13010 fra 1998 etablerede Commission on Critical Infrastructure Protection, National Infrastructure Protection Plan (NIPP) blev formuleret i 2006, og Cybersecurity and Infrastructure Security Agency Act fra 2018 etablerede CISA under DHS. Den 30. april 2024 blev National Security Memorandum (NSM) om Critical Infrastructure Security and Resilience offentliggjort og erstattede PPD-21.
PCII-programmet (Protected Critical Infrastructure Information Program) blev oprettet under Critical Infrastructure Information Act fra 2002. Det beskytter frivilligt delt information mod FOIA-anmodninger, statslige og lokale offentlighedslove, regulatoriske sager og civile søgsmål. Kun autoriserede føderale, statslige og lokale embedsmænd med behov for indsigt og hjemlandssikkerhedsansvar må tilgå PCII, som markeres med et grønt forsideskema og et unikt identifikationsnummer.
OSCE udgav den 4. november 2025 Technical Guide on Physical Security Considerations for Protecting Critical Infrastructure against Terrorist Attacks, målrettet beslutningstagere, ejere og operatører af kritisk infrastruktur samt private sikkerhedsaktører. Vejledningen findes på albansk, bosnisk, engelsk, kasakhisk, kirgisisk, makedonsk, russisk, serbisk, tadsjikisk, turkmensk og usbekisk. Organisationer som MITRE, RAND, CSIS, NERC, FBI og NSA bidrager også med analyser og standarder, der former praksis.
Hvor stort er markedet for critical infrastructure protection?
Markedet for CIP vokser markant. Ifølge Fortune Business Insights var det globale CIP-marked vurderet til 171,91 milliarder dollars i 2026 og forventes at nå 288,82 milliarder dollars i 2034. En anden estimat peger på 151,2 milliarder dollars i 2025 med en forventning om 196,6 milliarder dollars og en CAGR på 2,84 procent.
| Kilde/område | Værdi | Periode |
|---|---|---|
| Globalt CIP-marked | 171,91 mia. USD | 2026 |
| Globalt CIP-marked (prognose) | 288,82 mia. USD | 2034 |
| Globalt CIP-marked (alternativt estimat) | 151,2 mia. USD | 2025 |
| Nordamerika | 9.650,4 mio. USD | 2025 |
| Nordamerika (prognose) | 11.842 mio. USD | 2030 |
| Market Research Future | 124,86 mia. USD | 2024 |
Forskellene i estimaterne afspejler, at CIP dækker mange teknologier og tjenester, og at afgrænsningen varierer mellem analysehuse. For investorer og indkøbere betyder det, at man bør se på de underliggende drivkræfter – regulatoriske krav, trusselsniveau og behovet for modernisering af legacy-systemer – snarere end på en enkelt markedsprognose. Artiklen her er ikke en investeringsanbefaling.
Hvordan hænger offentligt og privat ejerskab sammen med sikkerheden?
En strukturel udfordring er, at cirka 50 til 85 procent af den kritiske infrastruktur er privatejet, afhængigt af sektoren. Det fragmenterede ejerskab skaber et lappetæppe af forskellige niveauer af cybersikkerhedsberedskab, hvor nogle operatører er langt fremme, mens andre kæmper med basale tiltag. Mange kører stadig legacy-systemer, som ikke længere understøttes af leverandørerne.
Samtidig er de tidligere så effektive air gaps blevet færre, fordi industrielle systemer er blevet integreret med internettet for at opnå effektivitet og fjernadministration. Det øger angrebsfladen betydeligt. Jeg mener, at løsningen ligger i tættere offentligt-privat samarbejde, fælles trusselsinformation og incitamenter, der gør det økonomisk bæredygtigt for private ejere at investere i sikkerhed.
Hvad kan man konkret gøre for at beskytte kritisk infrastruktur?
For organisationer, der vil i gang, vil jeg anbefale en trinvis tilgang: Start med en risikovurdering, der identificerer de mest kritiske aktiver og de mest sandsynlige trusler. Etabler derefter adgangskontrol, både fysisk og digitalt, og indfør multifaktorautentificering på alle administrative systemer. Implementer redundans og testede backups, så driften kan genoprettes hurtigt.
Dernæst bør man investere i kontinuerlig overvågning og trusselsdetektion, herunder SCADA- og OT-specifikke værktøjer, og sørge for at medarbejdere trænes regelmæssigt. Endelig bør man deltage i offentligt-private netværk og følge de standarder, der er relevante for ens sektor. CIP er ikke et engangsprojekt, men en vedvarende proces, hvor trusselsbilledet hele tiden ændrer sig.
Hvad er perspektivet for danske og europæiske organisationer?
Selv om de 16 sektorer og CISA er amerikanske størrelser, er principperne bag CIP universelle. Europæiske organisationer arbejder typisk inden for rammer som NIS2-direktivet og nationale beredskabsplaner, men udfordringerne er de samme: privat ejerskab, legacy-systemer, stigende statsstøttede trusler og behovet for at dele information uden at kompromittere fortroligheden.
Jeg ser en klar tendens til, at myndigheder i stigende grad stiller krav til dokumentation, hændelsesrapportering og ledelsesansvar. For danske organisationer betyder det, at CIP-arbejdet bør tænkes ind i den overordnede risikostyring og ikke overlades alene til IT-afdelingen. Samarbejde på tværs af sektorer og landegrænser er efter min vurdering den mest effektive måde at hæve det samlede sikkerhedsniveau på.
Hvordan ser fremtiden ud for critical infrastructure protection?
Fremtiden for CIP vil i høj grad være præget af automatisering, kunstig intelligens og øget konnektivitet. Det giver mulighed for hurtigere detektion og respons, men skaber også nye angrebsflader, fordi flere enheder og systemer kobles sammen. Jeg forventer, at kravene til dokumentation, segmentering og overvågning vil stige yderligere i takt med, at myndighederne skærper reguleringen.
Samtidig vil trusselsbilledet fortsat være dynamisk, med statsaktører, hacktivister og kriminelle grupper, der hele tiden tilpasser sig forsvaret. Den mest robuste tilgang er derfor at bygge systemer, der kan modstå, absorbere og genoprette sig efter angreb – og at betragte CIP som en løbende disciplin snarere end et afsluttet projekt.
Ofte stillede spørgsmål om critical infrastructure protection
Hvad er critical infrastructure protection (CIP)?
CIP er processen med at sikre infrastrukturen hos organisationer i kritiske industrier, så vitale systemer beskyttes mod cybertrusler, naturkatastrofer og terrorangreb. Det omfatter både fysisk og virtuel infrastruktur og har til formål at identificere sårbarheder, implementere beskyttelsesforanstaltninger og sikre kontinuerlig drift af essentielle tjenester.
Hvor mange kritiske infrastruktursektorer findes der i USA?
Der er 16 kritiske infrastruktursektorer, hvis aktiver, systemer og netværk anses for vitale for USA. Det omfatter blandt andet energi, kommunikation, vand, transport, sundhed og finansielle tjenester. Vælgsystemer blev senere udpeget som kritisk infrastruktur af Department of Homeland Security.
Hvad er de største trusler mod kritisk infrastruktur?
De mest almindelige trusler omfatter cyberangreb rettet mod kontrolsystemer og netværk, fysiske angreb som sabotage eller terrorisme, naturkatastrofer, pandemier, sårbarheder i forsyningskæden og teknologisk afhængighed. Statsstøttede aktører, hacktivister og ransomware-grupper udgør alle betydelige risici.
Hvilke strategier beskytter kritisk infrastruktur?
Centrale strategier omfatter risikovurderinger, adgangskontrolprotokoller, teknologiske løsninger som overvågning og cybersikkerhedsværktøjer, redundans og backupsystemer samt offentligt-privat samarbejde. En lagdelt sikkerhedstilgang, der kombinerer fysisk sikkerhed, cybersikkerhed og operationel sikkerhed, er afgørende.