Crittografia caotica anti-jamming: principi, radar e applicazioni GNSS
La crittografia caotica sfrutta equazioni non lineari con proprietà simili al rumore per generare sequenze imprevedibili che proteggono radar, spoofing GNSS e collegamenti IoT dalle interferenze intenzionali. Dalla crittografia delle sequenze nei radar a impulsi Doppler alle tecniche di nulling, beamforming ed excision nei ricevitori GNSS, ecco come funziona e cosa dicono le evidenze.
Che cos'è la crittografia caotica e perché resiste al jamming?
La crittografia caotica si basa su equazioni non lineari che hanno proprietà simili a quelle del rumore: iterate più volte, generano una sequenza periodica dal ciclo estremamente lungo. A quel punto una trasformazione di dominio converte gli iterati in virgola mobile in forma binaria, che poi viene sommata ai dati digitali — così il messaggio non può essere modificato, sostituito o capito da altri. Il riferimento storico di questo approccio è il brevetto US5048086A, depositato nel 1990 e pubblicato nel 1991 da Mark E. Bianco e Dana A. Reed per conto di Hughes Aircraft Co, con classificazioni H04L9/001 per i segnali caotici e H04L27/001.
Al centro di questa robustezza c'è l'imprevedibilità: se un jammer non conosce la sequenza caotica, non ha alcun modo di ricostruire la forma d'onda corretta e quindi non può né replicarla né sovrapporvisi in maniera efficace. Ed è proprio qui che la crittografia caotica fa valere i suoi vantaggi rispetto a schemi più consolidati come il DES: robusto quanto si vuole, ma lento se implementato via software e tutt'altro che semplice da realizzare in hardware. I sistemi caotici, invece, nel loro nucleo richiedono soltanto operazioni in virgola mobile: costi più bassi, prestazioni più alte, e una sicurezza crittografica che resta equivalente a quella dei sistemi convenzionali. C'è poi la questione degli algoritmi proprietari: la loro forza non è verificabile dall'esterno, resta chiusa dentro implementazioni poco trasparenti, mentre l'approccio caotico si appoggia a principi matematici aperti e analizzabili da chiunque. In pratica, chi sceglie le sequenze caotiche ottiene un doppio beneficio: la leggerezza computazionale di un'operazione tutto sommato semplice e la solidità di una cifratura che un attaccante non può prevedere senza conoscere le condizioni iniziali del sistema.
Negli ultimi anni la ricerca ha continuato ad allargare il campo di applicazione della crittografia caotica, e ciò che era stato teorizzato agli inizi degli anni Novanta trova oggi riscontri concreti in contesti parecchio diversi tra loro. Un esempio recente è quello di A.A. Shukur, che nel 2025 ha proposto un sistema caotico costruito attorno a un solo termine assoluto: una formulazione volutamente essenziale, che riduce il carico computazionale senza però sacrificare la ricchezza del comportamento dinamico. A questo si aggiunge una matrice di Toeplitz 4x4, la cui struttura a diagonali costanti si presta bene a generare sequenze pseudo-casuali con buone proprietà di diffusione. Ne esce un algoritmo di cifratura che gli autori hanno sottoposto a una doppia verifica: da un lato le classiche analisi di sicurezza, come la sensibilità alla chiave e la resistenza agli attacchi statistici, dall'altro le misure di prestazione in termini di velocità ed efficienza. Sul fronte della cifratura delle immagini il panorama è altrettanto movimentato. Yang e Tong hanno sviluppato un sistema logistico caotico bidimensionale abbinato a uno schema a blocchi innovativo: l'idea di fondo è che lavorare per blocchi, anziché su un unico flusso, permetta di sfruttare meglio l'irregolarità della mappa logistica 2D, che rispetto alla versione monodimensionale offre uno spazio delle chiavi più ampio e traiettorie meno prevedibili. M. Sun, nel 2024, ha invece dimostrato sperimentalmente che la cifratura caotica basata su compressed sensing (CS) regge bene sia agli attacchi statistici sia a quelli di rumore — un risultato tutt'altro che scontato, visto che il campionamento compresso riduce di per sé i dati e potrebbe quindi indebolire la ridondanza su cui si regge la protezione. Sempre a M. Sun si deve un altro contributo, la cifratura caotica di immagini a colori basata su RNA, che nei test mostra valori di entropia elevati, segno di una distribuzione dei pixel vicina all'ideale casuale, e una spiccata capacità anti-jamming, cioè la resistenza a perturbazioni introdotte deliberatamente nel canale. Chiude questa rassegna A. Dinu, che nel 2025 ha proposto di generare le chiavi di cifratura partendo da sequenze caotiche filtrate attraverso un test di indipendenza statistica, così da scartare le porzioni troppo correlate e tenere solo quelle davvero sfruttabili a fini crittografici.
| Autore / Anno | Contributo | Elemento distintivo |
|---|---|---|
| A.A. Shukur, 2025 | Sistema caotico con un termine assoluto + matrice di Toeplitz 4x4 per un algoritmo di cifratura | Validazione tramite analisi di sicurezza e di prestazioni; 12 citazioni |
| Yang e Tong | Sistema logistico caotico 2D con schema a blocchi innovativo | Approccio a blocchi per la cifratura delle immagini |
| M. Sun, 2024 | Cifratura caotica CS resistente ad attacchi statistici e di rumore | Integrazione con compressed sensing |
| M. Sun | Cifratura caotica di immagini a colori basata su RNA | Entropia elevata e alta capacità anti-jamming |
| A. Dinu, 2025 | Generazione di chiavi di cifratura da sequenze caotiche | Filtraggio tramite test di indipendenza statistica |
Anche il modo in cui nascono le chiavi di cifratura riflette lo stesso principio di fondo: invece di affidarsi a un algoritmo deterministico e prevedibile, si sfrutta l'imprevedibilità intrinseca di un sistema caotico. È la strada seguita da A. Dinu nel 2025, che genera le chiavi partendo da sequenze caotiche per poi filtrarle con un test di indipendenza statistica: in pratica, solo le sequenze che superano questa verifica — dimostrandosi cioè sufficientemente prive di correlazioni sfruttabili — vengono promosse a materiale crittografico vero e proprio. Il vantaggio è duplice: da un lato la chiave eredita la sensibilità alle condizioni iniziali tipica del caos, dall'altro il filtro statistico riduce il rischio che un attaccante riesca a ricostruire il processo generatore. Va detto però che questo approccio non sostituisce gli schemi classici, semmai li affianca: la robustezza dipende tanto dalla qualità della sequenza caotica quanto dalla correttezza dell'implementazione. Sul piano pratico, la crittografia caotica si presta bene sia all'hardware sia al software, il che la rende adattabile a contesti molto diversi tra loro. La si ritrova, per esempio, nell'autenticazione di dati e collegamenti video, dove serve a garantire che il flusso non venga alterato o sostituito, ma anche nell'hashing delle password, ambito in cui una buona sequenza caotica può contribuire a rendere più ostica la ricostruzione delle credenziali originali.
Come le sequenze caotiche sopprimono il repeater jamming nei radar a impulsi Doppler
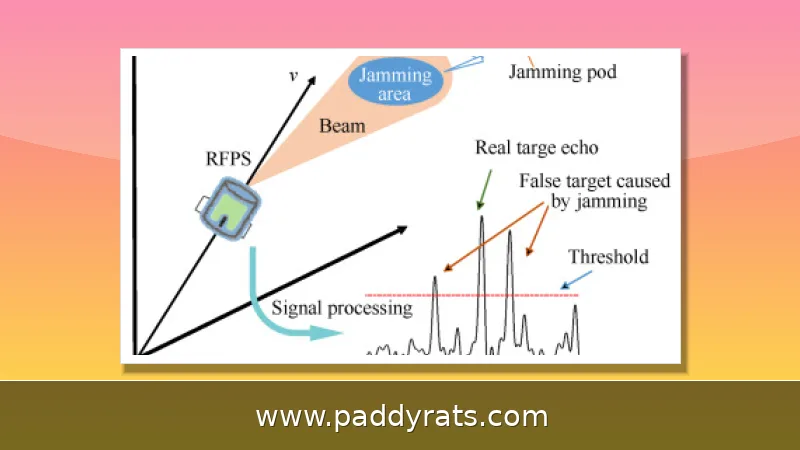
Il repeater jamming è una delle minacce più subdole per i radar a impulsi Doppler: il jammer capta il segnale trasmesso, lo ritarda di un intervallo controllato e lo rispedisce al radar, creando echi fantasma che sembrano bersagli veri e mandano in confusione l'elaborazione Doppler. La contromisura proposta da J. Dai nel 2021 capovolge però questa logica, usando l'identità come chiave crittografica. A ogni radar o spoletta viene assegnato un ID univoco e, all'interno di ogni periodo ID, quest'identità viene cifrata con una sequenza caotica, la cui imprevedibilità nasce dall'iterazione di equazioni non lineari dal comportamento simile al rumore. La sequenza binaria che ne risulta pilota poi una modulazione a spostamento di fase binaria (BPSK), così la forma d'onda trasmessa cambia in modo imprevedibile da un periodo all'altro. Dato che il jammer non conosce né l'ID né la sequenza caotica collegata, non riesce ad anticipare la modulazione e a rigenerare un eco coerente: le sue ritrasmissioni restano scorrelate rispetto al segnale atteso e vengono respinte. C'è però da dire che l'efficacia dello schema cala all'aumentare dello spostamento di frequenza Doppler e al diminuire del rapporto segnale-rumore: resta quindi una soluzione promettente, ma non immune a condizioni operative particolarmente severe.
La sequenza caotica prodotta dal sistema è, per sua natura, imprevedibile: le equazioni non lineari che la generano, una volta iterate, danno vita a una sequenza periodica dal ciclo lunghissimo e dall'andamento simile al rumore. Proprio per questo il jammer repeater non riesce a ricostruire né a replicare la forma d'onda corretta, e il suo tentativo di disturbo si rivela alla fine inefficace. Del resto, la strategia del jammer si basa sull'ascolto e sulla ritrasmissione ritardata del segnale radar: se non è in grado di prevedere la sequenza di crittografia che modula ogni impulso, la copia ritrasmessa giunge al ricevitore con una codifica sbagliata e viene scartata come rumore. Le prestazioni, però, non restano uniformi in ogni condizione operativa: peggiorano con l'aumentare dello spostamento di frequenza Doppler, che altera la coerenza della sequenza ricevuta, e con il diminuire del rapporto segnale-rumore (SNR), che rende più difficile distinguere il segnale utile dalla copia interferente. Che l'argomento interessi la comunità scientifica lo dimostra un lavoro correlato del 2020, sempre firmato da J. Dai e dedicato all'anti-jamming di un nuovo segnale radar a compressione d'impulso basato sull'ID radar, che ha totalizzato 25 citazioni: segno che l'idea di legare l'identità del sistema alla forma d'onda trasmessa è ormai un punto di riferimento riconosciuto nel settore.
La tabella che segue mette a confronto i parametri principali di questa tecnica con i limiti che si incontrano sul campo, così da offrire un quadro immediato di vantaggi e criticità.
| Parametro | Ruolo nella soppressione | Limite operativo |
|---|---|---|
| ID della spoletta/radar | Identifica univocamente il trasmettitore | Gestione sicura delle chiavi ID |
| Sequenza caotica | Cifra l'ID in ogni periodo | Richiede sincronizzazione fine |
| BPSK | Trasmette la sequenza binaria cifrata | Sensibile a bassi SNR |
| Spostamento Doppler | Rivela il movimento relativo | Degrada le prestazioni se elevato |
Il punto è questo: la crittografia caotica non fa sparire il jamming, però lo rende così sconveniente — e tecnicamente proibitivo — che a un jammer non conviene più provarci. E questo si capisce meglio se lo si inquadra nella cornice più ampia, quella di una vera e propria corsa agli armamenti tecnologica. Da una parte i jammer che usano frequenze a spazzata, trasmissioni a burst e forme d'onda ingannevoli; dall'altra le difese che si spostano verso il rilevamento con machine learning, l'autenticazione resistente ai quantistici e la navigazione signal-of-opportunity.
Frequency hopping caotico su FPGA per collegamenti IoT anti-jamming
H.G. Ayoub, nel 2024, ha proposto di usare mappe caotiche per realizzare il frequency hopping su FPGA, con l'obiettivo di rendere affidabile e sicuro lo scambio di dati IoT in uno schema cooperativo a due hop. In sostanza, invece di affidarsi ai soliti generatori pseudo-casuali, la sequenza di salto di frequenza viene generata direttamente da una mappa caotica implementata su logica programmabile. È un approccio che incuriosisce, perché le mappe caotiche producono traiettorie estremamente sensibili alle condizioni iniziali, e quindi tutt'altro che facili da prevedere. Ed è proprio questa imprevedibilità a fare da difesa: il jammer, che di norma reagisce osservando il canale occupato per colpirlo, non riesce a ricostruire in tempo utile la sequenza di salto e finisce per inseguire il canale sbagliato. Il contesto è quello dei collegamenti IoT, dove i nodi sono spesso a bassa potenza e a basso costo, e dove uno schema cooperativo a due hop consente di estendere la copertura facendo inoltrare i dati da un nodo relay. L'implementazione su FPGA si presta bene a questo scenario, perché permette di generare la sequenza caotica in tempo reale, con un overhead contenuto e senza pesare troppo sulle risorse hardware dei dispositivi finali. Il lavoro di Ayoub si colloca così nel filone più ampio delle contromisure anti-jamming basate sul caos, dove la sicurezza non dipende tanto dalla segretezza dell'algoritmo, quanto dalla difficoltà di prevedere il comportamento del sistema.
Sempre nel 2024, C. Atheeq propone l'approccio "Securing UAV Networks: A Lightweight Chaotic-Frequency" — citato 28 volte — che combina channel hopping, regolazione di potenza e strategie direzionali per ridurre l'effetto del jamming sulle reti di droni. Qualche anno prima, nel 2017, B. Gopalakrishnan aveva invece applicato i segnali caotici alle comunicazioni anti-jamming per le body area network, un lavoro citato 31 volte: qui il punto è che il comportamento del segnale caotico riesce a confondere del tutto il jammer reattivo, il quale non è più in grado di individuare il canale di hopping corretto.
Nel 2021, H. Choi ha proposto un approccio di comunicazione anti-jamming covert basato sulla modulazione tempo-frequenza con codifica gaussiana, un lavoro che ha raccolto 7 citazioni e che merita attenzione perché affronta due esigenze spesso in conflitto tra loro: resistere alle interferenze intenzionali e, allo stesso tempo, restare invisibile agli occhi di un osservatore ostile. Il punto chiave è che anti-jamming e covertness non vengono trattati come obiettivi separati, ma raggiunti insieme grazie a due algoritmi di ricezione appositamente sviluppati, che permettono al legittimo destinatario di estrarre il messaggio anche in presenza di disturbi, mentre il segnale rimane difficile da individuare per chi non è autorizzato. Questo tipo di risultato si inserisce in una tendenza più ampia che attraversa tutta la letteratura recente: la crittografia caotica, e più in generale l'uso di segnali caotici, non serve soltanto a proteggere il contenuto informativo del messaggio, ma diventa uno strumento per rendere il segnale stesso sfuggente, difficile da rilevare e ancora più difficile da seguire nel tempo e in frequenza. È una convergenza significativa, perché suggerisce che le due dimensioni della sicurezza — riservatezza dei dati e sopravvivenza del collegamento — possano essere affrontate con gli stessi strumenti matematici, semplificando la progettazione di sistemi robusti per contesti come IoT, UAV e comunicazioni militari.
Anti-jamming nei GNSS: nulling, beamforming ed excision
L'anti-jamming nella navigazione satellitare serve a proteggere i segnali GNSS, che arrivano sulla Terra già molto deboli e quindi facilmente vulnerabili a interferenze intenzionali. Per affrontare questo problema, Chelton descrive tre metodi principali, spesso usati in combinazione tra loro. Il primo è il nulling: si crea un "nullo" — cioè una zona di sensibilità ridotta — orientato verso il jammer, uno per ciascuna direzione di interferenza, e il numero di nulli che è possibile generare dipende da quanti canali ha a disposizione il sistema. Il secondo è il beamforming, che invece dirige un fascio RF verso un satellite GNSS riconosciuto, rafforzando il segnale utile anziché limitarsi a schermare il disturbo. Il terzo è l'excision, che elimina l'interferenza a banda stretta quando questa supera una soglia statistica di potenza; i segnali rimanenti vengono poi trasformati per essere gestiti dal nulling. In pratica, questi tre approcci coprono esigenze diverse: il nulling contrasta il jammer direzionale, il beamforming valorizza il satellite desiderato e l'excision ripulisce il rumore a banda stretta, rendendo la difesa più robusta e adattiva.
A questi si aggiungono antenne direzionali o CRPA (Controlled Reception Pattern Antenna) che orientano i nulli verso il jammer, filtri digitali adattivi che apprendono ed evolvono in tempo reale, e il supporto INS che colma le interruzioni GNSS per minuti o ore. La diversità di frequenza su L1, L2 e L5 aumenta la resilienza, mentre autenticazione ed encryption del segnale prevengono lo spoofing.
Sul mercato, soluzioni come SBG Systems (Ellipse-D, Ekinox Micro INS), NovAtel (GRIT), Septentrio (AIM+), Safran (suite IDM), Spire, Infinidome ed Evolution Flight mostrano quanto l'ecosistema sia maturo. La tabella seguente confronta i tre metodi Chelton.
| Metodo | Meccanismo | Punto di forza | Limite |
|---|---|---|---|
| Nulling | Nullo verso il jammer | Efficace su direzioni note | Limitato dal numero di canali |
| Beamforming | Fascio RF verso il satellite | Migliora il guadagno utile | Richiede riconoscimento satellitare |
| Excision | Rimuove banda stretta sopra soglia | Utile contro interferenze strette | Non copre il jamming a banda larga |
Nel quadro delle frequenze protette rientrano anche GPS M-Code e Galileo PRS, che combinano crittografia e autenticazione per impedire lo spoofing. La lezione è che nessun metodo da solo basta: la difesa efficace combina antenna, filtro, inerziale e crittografia in modo stratificato.
Segnali caotici anti-jamming: risultati da CSK, DCSK e circuito di Chua
Le prestazioni anti-jamming dei sistemi di comunicazione digitale caotica coerente CSK e non coerente DCSK sono state analizzate in letteratura, mostrando che la natura caotica del segnale offre una resistenza intrinseca alle interferenze. Sprott ha proposto un nuovo sistema caotico tridimensionale dissipativo e reversibile nel tempo, privo di equilibrio, ampliando la cassetta degli attrezzi disponibile per progettare sequenze difficili da prevedere.
Il documento "ANTI-JAMMING OF CHAOTIC SIGNALS" (Daqin 96) riporta un risultato interessante: una perturbazione di modulazione di ampiezza può far saltare i segnali caotici di uscita del circuito di Chua in un ciclo limite. Vengono proposti quattro metodi jamproof, e un circuito di riavvio rappresenta un'ulteriore misura anti-jamming. Questo mostra come il comportamento caotico possa essere perturbato e come la progettazione debba tenerne conto.
Sul fronte delle immagini, M. Sun ha mostrato nel 2024 che la cifratura caotica CS resiste ad attacchi statistici e di rumore, mentre la cifratura caotica di immagini a colori basata su RNA riporta entropia elevata e alta capacità anti-jamming. Sono risultati che, pur lontani dalle applicazioni radar, confermano la robustezza generale delle sequenze caotiche sotto perturbazioni.
Comunicazione covert anti-jamming con modulazione tempo-frequenza a codifica gaussiana
H. Choi, nel 2021, ha proposto un approccio di comunicazione covert anti-jamming basato su modulazione tempo-frequenza con codifica gaussiana, citato 7 volte, in cui l'anti-jamming e la covertness vengono ottenuti insieme. L'idea è che il segnale non solo resista alle interferenze, ma sia anche difficile da rilevare, e vengono proposti due algoritmi di ricezione per gestire la demodulazione.
Questo filone si collega direttamente alla crittografia caotica: se la sequenza è imprevedibile e il segnale è a bassa probabilità di intercettazione, il jammer reattivo fatica sia a trovarlo sia a disturbarlo. In pratica, la combinazione di covertness e anti-jamming riduce la superficie di attacco e aumenta il costo per l'avversario.
Per chi progetta sistemi radar, GNSS o IoT, la scelta dipende dal vincolo dominante: se il problema è la potenza di jamming, contano nulling e beamforming; se è la prevedibilità della forma d'onda, la crittografia caotica e il frequency hopping restano centrali. La tendenza è integrare più livelli, non affidarsi a una singola tecnica.
Applicazioni, compromessi e prospettive della crittografia caotica anti-jamming
Le applicazioni coprono radar, spolette, GNSS, UAV e collegamenti IoT. Nei radar e nelle spolette, l'ID cifrato con sequenza caotica e la BPSK rendono il repeater jamming inefficace; negli UAV, channel hopping e regolazione di potenza mitigano le interferenze; nei body area network, il segnale caotico confonde il jammer reattivo; nei GNSS, la combinazione di antenna, filtri adattivi, INS e autenticazione protegge il PNT.
Il compromesso principale riguarda i costi e la complessità: il DES è robusto ma lento in software e complesso in hardware, mentre gli algoritmi proprietari hanno una forza non verificabile. I sistemi caotici richiedono solo operazioni in virgola mobile nel nucleo, permettendo costi inferiori e prestazioni più alte con sicurezza crittografica equivalente. Tuttavia, le prestazioni degradano a bassi SNR e alti spostamenti Doppler, e la sincronizzazione delle sequenze resta critica.
Guardando al futuro, la corsa agli armamenti tra jammer e difese spinge verso rilevamento con machine learning, autenticazione resistente ai quantistici e navigazione basata su signal-of-opportunity. La crittografia caotica, con la sua natura imprevedibile e il costo contenuto, resta una delle fondamenta su cui costruire le prossime generazioni di sistemi anti-jamming.
Domande frequenti
Come aiuta la crittografia caotica a sopprimere il repeater jamming?
Ogni spoletta o radar porta una propria identità (ID). All'interno di ogni periodo ID, l'ID viene cifrato con una sequenza caotica e la sequenza binaria cifrata pilota una modulazione BPSK. Poiché la sequenza caotica è imprevedibile, il jammer repeater non può riprodurre la forma d'onda corretta e il jamming viene soppresso. Le prestazioni degradano con spostamenti Doppler elevati e bassi SNR.
Che cos'è l'anti-jamming nella navigazione satellitare?
L'anti-jamming protegge i segnali GNSS, già deboli quando raggiungono la Terra, da interferenze intenzionali. Le tecniche includono antenne a pattern di ricezione controllato che orientano nulli verso il jammer, filtri digitali adattivi, diversità di frequenza su L1, L2 e L5, e autenticazione ed encryption del segnale per prevenire lo spoofing. Il supporto INS colma le interruzioni per minuti o ore.
Quali sono i principali metodi anti-jam nei ricevitori GPS?
Chelton descrive tre metodi: il nulling, che crea un nullo verso il jammer; il beamforming, che dirige un fascio RF verso un satellite GNSS riconosciuto; e l'excision, che elimina l'interferenza a banda stretta superiore a una soglia statistica di potenza e trasforma i segnali rimanenti per il nulling. Il numero di nulli dipende dal numero di canali disponibili.
Perché i segnali caotici sono utili per la comunicazione anti-jamming?
I segnali caotici mostrano un comportamento simile al rumore e imprevedibile. Nei body area network questo confonde un jammer reattivo che cerca di scegliere il canale di hopping corretto. Gli studi sui sistemi coerenti CSK e non coerenti DCSK analizzano le prestazioni anti-jamming, e la ricerca sul circuito di Chua mostra che una perturbazione di modulazione di ampiezza può spingere l'uscita caotica in un ciclo limite.