Kaotisk kryptering mod jamming: principper, radar- og GNSS-anvendelser
Kaotisk kryptering mod jamming bruger kaosteori og kaotiske signaler til at modstå bevidst forstyrrelse i radar, fuzes, GNSS, droner og IoT-links. Her gennemgår jeg mekanismerne, nøgletallene og de konkrete anvendelser inden for repeater-jamming, frekvensspring på FPGA og GNSS-beskyttelse.
Hvad er kaotisk kryptering, og hvorfor modstår den jamming?
Kaotisk kryptering tager udgangspunkt i ikke-lineære ligninger, der opfører sig som støj. Kører man dem gentagne gange, fremkommer en periodisk sekvens med en ekstremt lang cyklus, og en domænetransformation omsætter de flydende kommatal til binær form. Den binære sekvens lægges så sammen med de digitale data, og på den måde kan budskabet hverken ændres, erstattes eller forstås af uvedkommende. Metoden kan bygges i både hardware og software, og den bruges desuden til autentificering af data- og videolinks samt til password-hashing.
Patentet US5048086A, »Encryption system based on chaos theory«, blev indleveret den 16. juli 1990 og udgivet den 10. september 1991. Bag stod opfinderne Mark E. Bianco og Dana A. Reed, mens Hughes Aircraft Co var den oprindelige ansøger. Patentet løb frem til den 16. juli 2010, hvor det udløb. I klassifikationerne finder man blandt andet H04L9/001, der dækker kaotiske signaler, samt H04L27/001. Pointen er, at den kaotiske sekvens er praktisk taget umulig at forudsige for en modtager, der ikke sidder inde med nøglen – og netop derfor får en jammer svært ved at genskabe den rigtige bølgeform og dermed ved at lave meningsforstyrrende indgreb.
DES er robust, men langsom i software og besværlig at implementere i hardware. Proprietære algoritmer har til gengæld den ulempe, at man aldrig rigtig kan vide, hvor stærke de egentlig er, fordi styrken ikke kan efterprøves af udenforstående. Kaotiske systemer skiller sig ud her: de kræver i bund og grund bare flydende-komma-operationer. Det lyder måske ikke af meget, men det er faktisk hele pointen. I et indlejret system, hvor beregningskraft, pris og båndbredde alt sammen er knappe ressourcer, betyder et lettere beregningsgrundlag, at man kan få lavere omkostninger og bedre ydeevne uden at gå på kompromis med sikkerheden. Den kryptografiske styrke vurderes nemlig at ligge på niveau med konventionelle systemer, og derfor er kaotisk kryptering et praktisk kompromis snarere end et eksotisk alternativ. Kort sagt får man en løsning, der kan implementeres i både hardware og software, og som samtidig egner sig til autentificering af data- og videolinks eller til password-hashing. Det er den afvejning, jeg selv vil fremhæve, når ressourcerne er stramme.
Hvordan undertrykker kaotiske sekvenser repeater-jamming i pulse Doppler-fuzes?
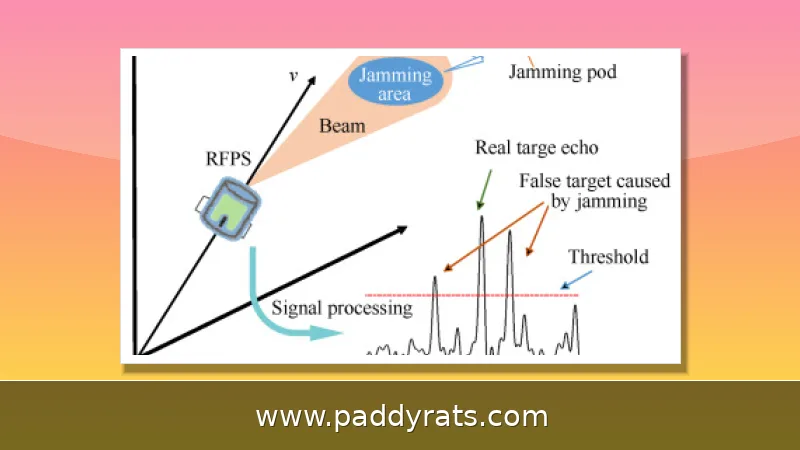
Repeater-jamming er en særligt drilsk størrelse i pulse Doppler-fuzes, fordi jammeren typisk lytter efter det udsendte signal og sender en forsinket kopi retur, der efterligner det ægte ekko. Derfor kombinerer man ofte identitetsgenkendelse med kaotisk kryptering. Hver fuze har sin egen unikke ID, og i hver ID-periode krypteres denne ID med en kaotisk sekvens genereret ud fra ikke-lineære ligninger med støjlignende egenskaber. Den krypterede binære sekvens styrer direkte binary phase shift keying, BPSK, så faseläget skifter i takt med den kaotiske sekvens. Og netop fordi sekvensen er uforudsigelig og har en ekstremt lang cykluslængde, kan en repeater-jammer hverken genskabe den korrekte bølgeform eller gætte det næste faseläg. Jammingen mister dermed sammenhængen med det ægte signal og bliver undertrykt. Der er dog et men: Ved højere Doppler-frekvensskift og lavere signal-støjforhold falder undertrykkelsen, så metoden fungerer bedst under moderate dynamiske forhold.
I 2021 offentliggjorde J. Dai et arbejde om undertrykkelse af repeater-jamming i pulse Doppler-fuzes, baseret på ID-genkendelse og kaotisk kryptering – en artikel der siden er citeret 14 gange. Året før, i 2020, havde samme forfatter en beslægtet artikel om antijamming-design af et nyt pulse-komprimeret radarsignal baseret på radar-ID, og den er citeret hele 25 gange. En væsentlig detalje, man bør være opmærksom på, er dog, at ydeevnen falder ved højere Doppler-frekvensskift og lavere SNR. Det er altså en begrænsning, der vejer tungt, når systemet skal dimensioneres til hurtige mål eller til forhold med svage signaler.
Mekanismen er faktisk ret elegant, når man dykker ned i den. ID'et fungerer som en slags delt hemmelighed mellem sender og modtager, mens den kaotiske sekvens udgør den tidsvarierende nøgle. Pointen er, at selv hvis en jammer formår at opsnappe brudstykker af signalet, ændrer nøglen sig for hver periode. Sender jammeren derfor et tidligere opfanget signal retur, vil fasen være forkert, og hele forsøget falder til jorden. Grundtanken minder egentlig en del om frekvensspring, men her foregår det altså i fase- og kodespektret i stedet for i frekvensdomænet.
Kaotisk frekvensspring på FPGA til IoT-links med jammingsbeskyttelse
I 2024 foreslog H.G. Ayoub at bruge kaotiske maps til at implementere frekvensspring i FPGA – et arbejde, der er citeret 5 gange. Tanken bag er ret ligetil: man vil gøre kommunikationen mere modstandsdygtig over for jamming, samtidig med at data kan sendes og modtages både pålideligt og sikkert i IoT-sammenhænge. Løsningen er tænkt ind i et to-hop kooperativt system, altså hvor signalet videresendes gennem et mellemled, før det når modtageren. Den arkitektur giver i sig selv flere angrebspunkter, men netop derfor er der god mening i at lade frekvensspringmønsteret styre af kaotiske sekvenser, som er svære at forudsige. Den samme grundtanke finder man hos C. Atheeq i 2024 i arbejdet »Securing UAV Networks: A Lightweight Chaotic-Frequency«, der er citeret 28 gange. Her undersøges kanalhop, effektregulering og retningsbestemte strategier som midler til at afbøde jamming. Tilsammen viser de to arbejder, hvordan kaotisk frekvensstyring bevæger sig fra IoT-links til drone-netværk – med mange af de samme udfordringer undervejs.
B. Gopalakrishnan viste tilbage i 2017, hvordan man kan beskytte kommunikationen i body area networks – de små trådløse sensornetværk, som man bærer på eller i kroppen – mod jamming ved hjælp af kaotiske signaler. Artiklen er citeret 31 gange, og den er interessant, fordi den tager fat på et problem, som almindeligt frekvensspring har svært ved at håndtere: en reaktiv jammer, der lytter med og først forstyrrer, når den har fundet den kanal, der er i brug. Det kaotiske signal gør netop det umuligt, fordi dets mønster virker tilfældigt og uforudsigeligt – jammeren bliver fuldstændig forvirret, når den skal vælge den rigtige hopkanal, og det bliver dermed svært at følge med i, hvor kommunikationen egentlig foregår henne. H. Choi foreslog i 2021 en anden og mere skjult tilgang: covert anti-jamming-kommunikation baseret på Gaussian-kodet tid-frekvens-modulation, citeret 7 gange. Her opnår man anti-jamming og skjulthed på én og samme tid – signalet modstår altså forstyrrelser, samtidig med at det er svært at opdage i første omgang. Choi præsenterede desuden to forskellige modtager-algoritmer til at trække data ud af det skjulte signal, hvilket understreger, at skjulthed ikke kun handler om at sende, men i lige så høj grad om at kunne modtage pålideligt i praksis.
| Kilde | År | Metode | Nøglepointe | Citeringer |
|---|---|---|---|---|
| B. Gopalakrishnan | 2017 | Kaotiske signaler til body area networks | Kaotisk adfærd forvirrer den reaktive jammer ved valg af hopkanal | 31 |
| H. Choi | 2021 | Gaussian-kodet tid-frekvens-modulation | Anti-jamming og skjulthed opnås samtidigt; to modtager-algoritmer | 7 |
Til FPGA-implementeringer er den praktiske pointe, at kaotiske maps kan generere hopsekvenser med lav logikdybde og høj gennemstrømning. Det betyder, at selve sekvensgeneratoren kan ligge tæt på radiofrontenden uden at trække unødigt på strømbudgettet, hvilket især er værdifuldt i batteridrevne enheder, hvor hver milliwatt tæller. Samtidig gør den lave kompleksitet det muligt at køre genereringen lokalt på den enkelte node, så man ikke er afhængig af en central koordinator, der uddeler hopmønstre – et scenarie der ellers hurtigt bliver et sårbart punkt, hvis forbindelsen til koordinatoren svigter, eller hvis nogen forsøger at efterligne den. Netop kombinationen af lav kompleksitet og uforudsigelighed er efter min vurdering det, der gør kaotisk frekvensspring attraktivt frem for traditionelle pseudo-tilfældige sekvenser, fordi man får noget, der minder om styrken i et krypteringssystem, men uden at betale prisen i form af tung aritmetik eller store tabelopslag.
Anti-jamming i GNSS: nulling, beamforming og excision
GNSS-signaler rammer Jorden med en effekt, der ligger langt under den termiske støjgrænse. Det gør dem sårbare over for selv ret beskedne, bevidste interferenskilder. Beskyttelsen starter allerede i modtagekæden, hvor styrede antennemønstre og CRPAs – Controlled Reception Pattern Antennas – løbende danner nuller i de retninger, jammeren udstråler fra. På den måde dæmpes forstyrrelsen, før den overhovedet når signalbehandlingen. Oveni det kommer adaptiv digital filtrering, hvor filtrene tilpasser sig i realtid og efterhånden lærer jammerens signatur at kende, samt frekvensdiversitet over L1, L2 og L5, så modtageren kan skifte over til et bånd, der er mindre påvirket. Endelig bruges signalautentificering og kryptering til at afvise spoofing – altså falske signaler, der efterligner de ægte – og det er afgørende, hvis man skal kunne stole på sin position. Ingen af teknikkerne står dog alene. De suppleres af inertinavigationssystemer, INS, der ved GNSS-udfald overtager positionsberegningen og bygger bro i minutter eller endda timer. Den evne til at holde en troværdig navigation kørende uden satellitfix er især kritisk i bymiljøer med masser af refleksioner og afskærmninger, og i forsvarssammenhænge, hvor jamming er en reel og vedvarende trussel.
Chelton beskriver tre grundlæggende teknikker, som GPS-modtagere kan tage i brug for at modstå jamming. Den første er nulling, hvor der dannes et «nul» i antennens retningsmønster mod jammeren, så forstyrrelsen reelt set dæmpes, inden den når signalbehandlingen. Den anden er beamforming, hvor modtageren i stedet retter en smal RF-stråle mod en GNSS-satellit, den allerede har genkendt, og dermed forstærker det ønskede signal frem for at bruge kræfter på at undertrykke støjkilder. Den tredje metode, excision, angriber problemet i frekvensdomænet: Her fjernes smalbåndsinterferens, når den overstiger en statistisk effekttærskel, og de resterende signaler transformeres efterfølgende, så de kan bruges i nulling-processen. Antallet af nuller, der kan dannes, styres af antallet af kanaler i modtageren, og excision fungerer altså som et supplement til de retningsbestemte teknikker frem for en selvstændig løsning. Kort sagt kombinerer Chelton rumlig og spektral filtrering for at holde GNSS-modtagelsen brugbar under vanskelige forhold.
| Teknik | Virkemåde | Rolle |
|---|---|---|
| Nulling | Danner et nul i retningsmønstret mod jammeren | Retningsbestemt undertrykkelse |
| Beamforming | Retter en RF-stråle mod en genkendt GNSS-satellit | Forstærker ønsket signal |
| Excision | Fjerner smalbåndsinterferens over en statistisk effekttærskel | Supplement i frekvensdomænet |
Kommercielle værktøjer som Septentrio AIM+, NovAtel GRIT og Safran IDM-serien viser, hvordan flere af disse principper smelter sammen i én og samme modtager: AIM+ kombinerer adaptiv interferensundertrykkelse med spoofing-detektion, GRIT tilbyder tilsvarende beskyttelse til high-precision-brugere, og IDM-serien samler det i en integreret modulløsning til både militære og civile platforme. På den praktiske integrationsside står SBG Systems Ellipse-D og Ekinox Micro INS sammen med Chelton RDS Control som eksempler på, hvordan anti-jamming ikke længere er et isoleret filter, men en del af den samlede sensor- og navigationsarkitektur — hvor inertialenheder overtager positioneringen i de sekunder eller minutter, hvor GNSS-signalet midlertidigt forsvinder. Netop derfor giver det mening at betragte anti-jamming som et kapløb snarere end en fast løsning: jammere udvikler sig hele tiden og bruger sweepende frekvenser, burst-transmissioner og vildledende bølgeformer, der bevidst efterligner ægte signaler. Det presser forsvaret i retning af machine learning-baseret detektion, kvantemodstandsdygtig autentificering og signal-of-opportunity-navigation, hvor man udnytter eksisterende signaler i omgivelserne i stedet for udelukkende at stole på GNSS.
For GNSS er der en vigtig pointe omkring kryptering: GPS M-Code og Galileo PRS er eksempler på autentificerede signaler, der gør spoofing markant sværere. Kaotisk kryptering kan bruges som et supplerende lag i kommunikationslinks, men den erstatter ikke de fysiske antenneteknikker, der håndterer selve interferensen. De to lag bør derfor ses som komplementære.
Kaotiske signaler mod jamming: CSK, DCSK og Chua's kredsløb
Anti-jamming-ydeevnen for koherente CSK- og ikke-koherente DCSK-systemer til kaotisk digital kommunikation er blevet analyseret. Sprott foreslog et nyt tredimensionelt kaotisk system, der er dissipativt og tidsreversibelt uden ligevægtspunkter. A.A. Shukur præsenterede i 2025 et nyt kaotisk system med et absolutled, citeret 12 gange, kombineret med en 4x4 Toeplitz-matrix til generering af en krypteringsalgoritme, der er valideret gennem sikkerheds- og ydeevneanalyse.
Kilde: Daqin 96, »ANTI-JAMMING OF CHAOTIC SIGNALS«, viser, at amplitudemodulationsforstyrrelse kan få de kaotiske udgangssignaler fra Chua's kredsløb til at springe ind i en grænsecyklus. Der beskrives fire jamproof-metoder, og et genstartskredsløb er en yderligere anti-jamming-foranstaltning. Det illustrerer, at kaotiske systemer ikke er ufejlbarlige, men at de kan designes med genopretningsmekanismer, der bringer systemet tilbage til den ønskede kaotiske tilstand.
Også inden for billedkryptering er der relevant arbejde: Yang og Tong foreslog et 2D-logistisk kaotisk system med et nyt blokskema; M. Sun publicerede i 2024 kaotisk CS-kryptering, der modstår statistiske og støjbaserede angreb, og kaotisk farvebilledkryptering baseret på RNA med høj entropi og høj anti-jamming-evne. A. Dinu genererede i 2025 krypteringsnøgler fra kaotiske sekvenser filtreret gennem en statistisk uafhængighedstest. Disse resultater styrker argumentet om, at kaotisk genererede nøgler kan holde til statistisk analyse.
Skjult anti-jamming-kommunikation med Gaussian-kodet tid-frekvens-modulation
H. Choi viste i 2021, at anti-jamming og skjulthed kan opnås samtidigt gennem Gaussian-kodet tid-frekvens-modulation, citeret 7 gange. Der blev foreslået to modtager-algoritmer, og arbejdet er interessant, fordi det ikke kun handler om at afvise interferens, men også om at gøre signalet svært at opdage i første omgang. Det ændrer trusselsbilledet fra reaktiv jamming til proaktiv detektion.
I praksis betyder det, at man bør vælge modulation og kodning ud fra, om truslen er en jammer, der reagerer på signalet, eller en modtager, der forsøger at opdage og klassificere transmissionen. Kaotiske signaler har her en naturlig fordel, fordi de ligner støj. Kombinationen af kaotisk sekvensgenerering og Gaussian-kodet tid-frekvens-modulation peger mod systemer, hvor både robusthed og lav sandsynlighed for opdagelse er designmål.
For IoT og droner er dette særligt relevant, fordi enhederne ofte har begrænset effekt og ikke kan bruge store retningsbestemte antenner. C. Atheeqs arbejde om kanalhop, effektregulering og retningsstrategier i UAV-netværk understøtter den samme konklusion: lagdelte forsvar virker bedre end en enkelt teknik. Jeg vil derfor anbefale at kombinere frekvensspring, kaotisk kryptering og skjult modulation frem for at satse på ét enkelt værn.
Sammenligning af metoder og afvejninger
Når man vælger anti-jamming-strategi, er der flere afvejninger mellem sikkerhed, hastighed, hardwarekompleksitet og pris. Tabellen nedenfor opsummerer de vigtigste egenskaber ved de metoder, jeg har gennemgået, baseret på de citerede arbejder og de beskrevne principper.
| Metode | Styrke | Svaghed | Typisk anvendelse |
|---|---|---|---|
| DES og konventionel kryptering | Robust og velprøvet | Langsom i software, kompleks i hardware | Generelle datalinks |
| Kaotisk kryptering | Lav beregningsomkostning, støjlignende sekvens | Kræver omhyggelig parameterstyring | Fuzes, IoT, radar-ID |
| Repeater-jamming-undertrykkelse | Uforudsigelig BPSK-sekvens pr. ID-periode | Ydeevne falder ved høj Doppler og lav SNR | Pulse Doppler-fuzes |
| Kaotisk frekvensspring på FPGA | Høj gennemstrømning, lav logikdybde | Kræver koordination mellem hop | IoT og to-hop kooperativ |
| GNSS nulling og beamforming | Effektiv mod kendte jammerretninger | Begrænset af antal kanaler | GPS-modtagere |
| GNSS excision | Fjerner smalbåndsinterferens | Påvirker ikke bredbåndsjamming | GNSS-modtagere |
Tabellen viser, at der ikke findes én universel løsning. Kaotisk kryptering er stærkest, hvor beregningskraft og pris er begrænsede, mens GNSS-teknikkerne er stærkest, hvor antennegeometrien kan udnyttes. Repeater-jamming-undertrykkelse er mest følsom over for signalforhold, og FPGA-baseret frekvensspring er mest attraktivt i netværk med mange enheder.
En anden afvejning er mellem autentificering og tilgængelighed. GPS M-Code og Galileo PRS giver stærk autentificering, men kræver understøttende modtagerhardware. Kaotiske sekvenser kan implementeres billigere, men kræver, at nøglegenereringen er statistisk robust og ikke gentager sig. For både radar og GNSS gælder det, at systemet bør designes med flere lag, så et enkelt kompromitteret lag ikke vælter hele forsvaret.
Anvendelser og praktiske erfaringer
Anvendelserne spænder fra radar og fuzes over GNSS og PNT til droner, IoT og kropsbårne netværk. Fælles for dem er, at signalet skal kunne modstå bevidst interferens uden at bruge uforholdsmæssigt meget effekt eller regnekraft. I radar og fuzes er det afgørende, at målet ikke kan narre systemet med en gentaget bølgeform, og her er ID-baseret kaotisk kryptering en direkte løsning.
I GNSS og PNT er udfordringen snarere, at signalet er svagt og let at overdøve. Derfor kombineres retningsbestemte antenner med INS-broer og frekvensdiversitet. I droner og IoT er vægten på lav vægt, lav effekt og hurtig hopsekvens, hvilket passer godt til kaotiske maps i FPGA. Kropsbårne netværk har den særlige udfordring, at reaktiv jamming kan vælge kanal ud fra observeret trafik, og her hjælper den støjlignende kaotiske adfærd.
Min samlede vurdering er, at kaotisk kryptering mod jamming er mest værdifuld som et lag i en større arkitektur. Den erstatter ikke fysisk antennedesign eller autentificerede signaler, men den giver en billig og uforudsigelig sekvensgenerering, der kan bruges både til kryptering, frekvensvalg og skjult modulation. For udviklere, der arbejder med indlejrede systemer, er det derfor værd at overveje kaotiske maps som en standardkomponent i anti-jamming-stakken.
Ofte stillede spørgsmål
Hvordan hjælper kaotisk kryptering med at undertrykke repeater-jamming?
Hver fuze eller radar har sin egen identitet, et ID. Inden for hver ID-periode krypteres ID'et med en kaotisk krypteringssekvens, og den krypterede binære sekvens driver binary phase shift keying. Fordi den kaotiske sekvens er uforudsigelig, kan en repeater-jammer ikke reproducere den korrekte bølgeform, og jammingen undertrykkes derfor.
Hvad er anti-jamming i satellitnavigation?
Anti-jamming beskytter GNSS-signaler, der er svage, når de når Jorden, mod bevidst interferens. Teknikkerne omfatter styrede modtageantennemønstre, der styrer nuller mod jammeren, adaptiv digital filtrering, frekvensdiversitet over L1, L2 og L5 samt signalautentificering og kryptering for at forhindre spoofing. Inertinavigation kan bygge bro over kortere udfald.
Hvilke anti-jamming-metoder bruges typisk i GPS-modtagere?
Chelton beskriver tre metoder: nulling, der skaber et nul mod jammeren, beamforming, der retter en RF-stråle mod en genkendt GNSS-satellit, og excision, der fjerner smalbåndsinterferens over en statistisk effekttærskel og transformerer de resterende signaler til nulling. Antallet af nuller afhænger af antallet af kanaler.
Hvorfor er kaotiske signaler nyttige til anti-jamming-kommunikation?
Kaotiske signaler har en støjlignende og uforudsigelig adfærd. I kropsbårne netværk forvirrer denne adfærd en reaktiv jammer, der forsøger at vælge den korrekte hopkanal. Analyser af koherente CSK- og ikke-koherente DCSK-systemer viser anti-jamming-ydeevne, og forskning i Chua's kredsløb viser, at amplitudemodulationsforstyrrelse kan skubbe kaotisk output ind i en grænsecyklus.