Proteção de Infraestrutura Crítica: Setores, Normas e Estratégias de Segurança
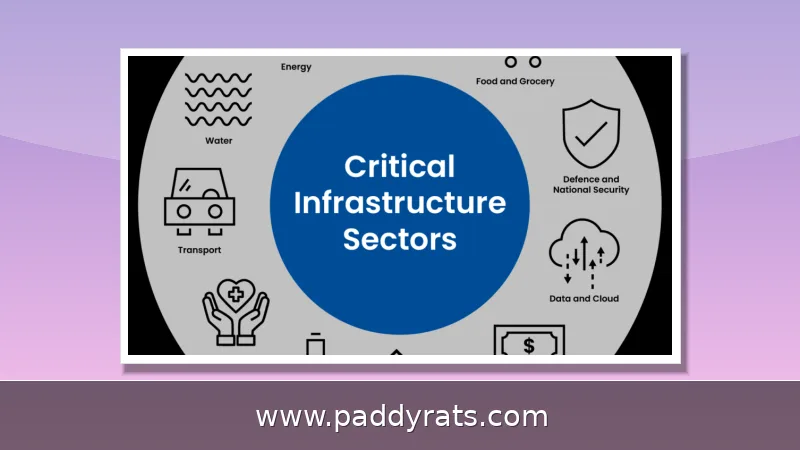
Entenda o que é proteção de infraestrutura crítica (CIP), quais são os 16 setores essenciais nos EUA e como ameaças cibernéticas e físicas estão redefinindo as estratégias de defesa.
O que é proteção de infraestrutura crítica e por que ela importa?
A proteção de infraestrutura crítica, ou CIP (do inglês Critical Infrastructure Protection), é o esforço de resguardar a infraestrutura de organizações que atuam em setores vitais. Na prática, isso significa defendê-las de ameaças cibernéticas, desastres naturais e atos terroristas. E não se trata apenas do mundo físico: o conceito cobre tanto ativos concretos, como subestações elétricas, tubulações e estações de tratamento, quanto o lado virtual, incluindo redes industriais, sistemas de controle e dados operacionais.
O ponto principal aqui é mapear as vulnerabilidades, colocar em prática medidas de proteção e garantir que os serviços essenciais não parem de funcionar. Afinal, quando uma usina de energia, um hospital ou uma rede de abastecimento de água sai do ar, o efeito em cadeia atinge todo mundo — não dá para tratar isso como um problema isolado. É justamente por isso que a CIP deixou de ser pauta só de governo e entrou de vez na agenda estratégica de empresas privadas, órgãos reguladores e até das comunidades locais.
Nos Estados Unidos, quem puxa esse trabalho é o Departamento de Segurança Interna (DHS), junto com a Agência de Segurança Cibernética e de Infraestrutura (CISA). Na prática, os dois atuam todos os dias para manter de pé os sistemas dos quais o país depende para funcionar. E essa lógica vale em qualquer lugar do mundo: quanto mais digital e conectada é uma infraestrutura, maior fica a superfície de ataque — e mais urgente se torna adotar uma abordagem estruturada de proteção.
Quais são os 16 setores de infraestrutura crítica explicados?
O DHS identificou 16 setores de infraestrutura crítica cujos ativos, sistemas e redes são considerados vitais para os Estados Unidos. Essa lista funciona como ponto de partida para as políticas de segurança, a distribuição de recursos e a cooperação entre agências federais e operadores privados. Cada setor tem suas particularidades, mas todos têm algo em comum: dependem de sistemas ciberfísicos e de cadeias de suprimento complexas.
A tabela abaixo resume os 16 setores e o tipo de operação que cada um representa. É importante destacar que os sistemas eleitorais foram designados posteriormente como infraestrutura crítica pelo DHS, o que acabou ampliando o escopo original.
| Setor | Foco principal |
|---|---|
| Químico | Produção e armazenamento de substâncias perigosas |
| Instalações comerciais | Espaços públicos e grandes concentrações |
| Comunicações | Redes de voz, dados e internet |
| Manufatura crítica | Produção industrial essencial |
| Barragens | Controle hídrico e geração de energia |
| Base industrial de defesa | Cadeia produtiva militar |
| Serviços de emergência | Resposta a incidentes e resgate |
| Energia | Geração, transmissão e distribuição |
| Serviços financeiros | Bancos, pagamentos e mercados |
| Alimentos e agricultura | Produção e distribuição alimentar |
| Instalações governamentais | Operação do Estado |
| Saúde e saúde pública | Hospitais e vigilância sanitária |
| Tecnologia da informação | Nuvem, software e dados |
| Reatores e materiais nucleares | Energia nuclear e resíduos |
| Sistemas de transporte | Rodovias, portos e aviação |
| Água e esgoto | Abastecimento e tratamento |
Além desses 16 setores, vale lembrar que os sistemas eleitorais também foram designados como infraestrutura crítica — uma resposta direta à preocupação com interferência estrangeira e com a integridade do processo democrático. E há ainda uma questão que complica tudo: a sobreposição entre os setores. Quando a rede elétrica falha, o impacto não fica restrito a ela. Hospitais, sistemas de comunicação e o abastecimento de água sentem o golpe ao mesmo tempo. É justamente essa interdependência que transforma a proteção de infraestrutura crítica em um problema sistêmico, e não em algo que dá para resolver setor por setor.
Como funciona a CIP: segurança física, cibernética e operacional?
A proteção de infraestrutura crítica funciona como um conjunto de três camadas que se complementam. De um lado, está a segurança física: barreiras, cercas, portões, biometria, cartões de acesso, câmeras de construção, dissuasores audiovisuais, sinalizadores e sirenes. Na prática, esses controles tornam bem mais difícil a aproximação de intrusos e, de quebra, geram evidências que ajudam em investigações posteriores.
Na parte cibernética, o foco está em proteger redes, sistemas de controle industrial (ICS), SCADA e ambientes de tecnologia operacional (OT). Para isso, entra em cena um conjunto de ferramentas: Deep CDR (desarme e reconstrução de conteúdo), DLP proativo (prevenção de perda de dados), multiscanning, firewalls, autenticação multifator, controle de acesso, detecção de ameaças cibernéticas e antivírus. Já a segurança operacional cuida para que processos, pessoas e procedimentos caminhem de acordo com as políticas de proteção.
Um desafio estrutural complica ainda mais esse quadro: a depender do setor, algo entre 50% e 85% da infraestrutura crítica pertence à iniciativa privada. Como a propriedade é tão pulverizada, o resultado é uma prontidão cibernética desigual, que varia bastante de um operador para outro. Muitos deles, inclusive, continuam rodando sistemas legados que já não recebem suporte dos fabricantes. E tem mais: os tão falados air gaps foram ficando cada vez mais raros, já que os sistemas industriais passaram a se conectar à internet em nome da eficiência e da gestão remota. Faz sentido do ponto de vista operacional, mas o preço é uma exposição bem maior a ataques.
Quais são as principais ameaças: atores estatais, ransomware e desastres naturais?
O cenário de ameaças à infraestrutura crítica é variado e está em constante expansão. Entre as mais sofisticadas estão as ameaças cibernéticas patrocinadas por Estados, com origem no Irã, na Coreia do Norte, na China e na Rússia. Um exemplo concreto disso é o grupo Volt Typhoon, ligado à China, que manteve acesso não autorizado à rede OT dos Departamentos de Luz e Água Elétrica de Littleton, em Massachusetts, por quase um ano — pelo menos é o que indicam relatos do setor.
Em agosto de 2025, o FBI identificou o FSB russo mirando infraestrutura da Cisco. Hacktivistas iranianos causaram transbordamento em sistemas de água nos Estados Unidos em dezembro de 2024. A Check Point Research documentou 1.162 ataques cibernéticos a concessionárias americanas em 2024, um aumento de 75% em relação ao ano anterior. A NERC alertou que os pontos de suscetibilidade da rede elétrica crescem cerca de 60 por dia.
Os ataques de ransomware saltaram 9% em 2024, com perdas recordes de US$ 16,6 bilhões. Saúde, serviços financeiros e tecnologia da informação lideram entre os setores mais visados. Mais de 420 milhões de ataques foram registrados no último ano, uma média de 13 ataques por segundo. Ameaças físicas, como sabotagem e terrorismo, e desastres naturais, como furacões e inundações, completam o quadro, assim como pandemias e vulnerabilidades na cadeia de suprimentos.
Quais estratégias essenciais protegem a infraestrutura crítica?
Uma abordagem em camadas é indispensável. O primeiro passo é conduzir avaliações de risco para mapear ativos, dependências e pontos fracos. A partir daí, estabelecem-se protocolos de controle de acesso, combinando barreiras físicas, cercas, portões, biometria e cartões de acesso com autenticação multifator e gestão de identidades no ambiente digital.
A tecnologia deve ser aliada, não substituta, dos processos. Soluções como câmeras de vigilância, dissuasores audiovisuais, sinalizadores, sirenes, firewalls industriais e ferramentas de detecção de ameaças ampliam a visibilidade e a capacidade de resposta. Implementar redundância e sistemas de backup garante que serviços essenciais continuem operando mesmo após um incidente.
A colaboração público-privada é outro pilar. Como a maior parte da infraestrutura é privada, agências como CISA, DHS, FBI, NSA, NERC, MITRE, RAND, PNNL, OSCE e CSIS atuam na troca de inteligência, definição de padrões e apoio técnico. A monitoração contínua fecha o ciclo, permitindo detectar anomalias e responder rapidamente a incidentes em evolução.
Em novembro de 2025, a OSCE lançou o Guia Técnico sobre Considerações de Segurança Física para Proteger Infraestrutura Crítica contra Ataques Terroristas, voltado a formuladores de políticas, proprietários e operadores. O documento está disponível em albanês, bósnio, inglês, cazaque, quirguiz, macedônio, russo, sérvio, tadjique, turcomeno e uzbeque, reforçando a dimensão internacional da CIP.
Quais regulamentos, padrões e o programa PCII regem a CIP?
A história da proteção de infraestrutura crítica nos Estados Unidos começa em maio de 1998, quando o presidente Bill Clinton emitiu a PDD-63, documento que identificou a infraestrutura crítica e delineou passos de proteção. No mesmo ano, a Ordem Executiva 13010 criou a Comissão de Proteção de Infraestrutura Crítica. Em 2006, foi formulado o Plano Nacional de Proteção de Infraestrutura (NIPP).
A Lei da Agência de Segurança Cibernética e de Infraestrutura de 2018 estabeleceu a CISA dentro do DHS. Em 30 de abril de 2024, o Memorando de Segurança Nacional (NSM) sobre Segurança e Resiliência de Infraestrutura Crítica foi publicado, substituindo a PPD-21. Esses marcos consolidaram a abordagem federal e orientam a cooperação com o setor privado.
O Programa de Informações de Infraestrutura Crítica Protegida (PCII) foi criado pela Lei de Informações de Infraestrutura Crítica de 2002. Ele protege informações compartilhadas voluntariamente contra pedidos de FOIA, leis estaduais e locais de divulgação, processos regulatórios e ações civis. Apenas funcionários federais, estaduais e locais autorizados, com necessidade de conhecer e responsabilidades de segurança interna, podem acessar o PCII. Os documentos recebem uma capa verde e um número de identificação único.
O mercado global de CIP foi avaliado em US$ 171,91 bilhões em 2026, com projeção de alcançar US$ 288,82 bilhões até 2034, segundo a Fortune Business Insights. Outra estimativa aponta US$ 151,2 bilhões em 2025, com expectativa de chegar a US$ 196,6 bilhões, a uma taxa composta de crescimento anual de 2,84%. A Market Research Future estimou US$ 124,86 bilhões em 2024. Na América do Norte, o mercado foi avaliado em US$ 9.650,4 milhões em 2025, com projeção de US$ 11.842 milhões até 2030, evidenciando a relevância econômica da proteção de infraestrutura crítica.
Como a inteligência de ameaças está mudando a proteção de infraestrutura crítica?
A integração de inteligência de ameaças ao ciclo de defesa tornou-se diferencial competitivo. Ferramentas de detecção comportamental, como as oferecidas por fornecedores especializados em segurança de OT, permitem identificar movimentos laterais e acessos anômalos antes que causem danos. A adoção de padrões como o framework da NIST e as diretrizes da CISA ajuda a estruturar programas de maturidade cibernética.
A dependência de fornecedores terceirizados também exige atenção. Ataques à cadeia de suprimentos, como os direcionados a infraestrutura de rede, mostram que a segurança de um operador depende da segurança de seus parceiros. Por isso, contratos, auditorias e requisitos de segurança para fornecedores passaram a integrar as estratégias de CIP.
A convergência entre TI e OT, embora traga eficiência, apaga fronteiras que antes protegiam ambientes industriais. Segmentar redes, aplicar o princípio do menor privilégio e manter planos de resposta a incidentes testados regularmente são práticas que reduzem o risco. A proteção de infraestrutura crítica, portanto, é um esforço contínuo de adaptação, e não um projeto com data de conclusão.
Quais são as perspectivas e os desafios futuros da CIP?
O aumento de ataques patrocinados por Estados e de ransomware exige investimento constante em detecção, resposta e resiliência. A escassez de profissionais qualificados em segurança de OT e ICS é um gargalo global, assim como a dificuldade de modernizar sistemas legados sem interromper operações essenciais.
A cooperação internacional tende a se aprofundar, com guias e padrões compartilhados entre países. A designação de sistemas eleitorais como infraestrutura crítica nos EUA sinaliza que a proteção se estende a processos democráticos, não apenas a ativos físicos.
Para organizações privadas, a recomendação é tratar a CIP como parte da governança corporativa, com métricas, responsáveis claros e testes regulares. A combinação de avaliações de risco, controles em camadas, colaboração setorial e monitoramento contínuo continua sendo a base mais sólida para proteger o que a sociedade não pode perder.
Perguntas frequentes sobre proteção de infraestrutura crítica
O que é proteção de infraestrutura crítica (CIP)?
CIP é o processo de proteger a infraestrutura de organizações em setores vitais, garantindo defesa contra ameaças cibernéticas, desastres naturais e atos terroristas. Abrange ativos físicos e virtuais e busca identificar vulnerabilidades, implementar medidas protetivas e assegurar a operação contínua de serviços essenciais.
Quantos setores de infraestrutura crítica existem nos Estados Unidos?
São 16 setores cujos ativos, sistemas e redes são considerados vitais, incluindo energia, comunicações, água, transporte, saúde, serviços financeiros e outros. Os sistemas eleitorais foram posteriormente designados como infraestrutura crítica pelo Departamento de Segurança Interna, ampliando o escopo.
Quais são as principais ameaças à infraestrutura crítica?
As ameaças incluem ataques cibernéticos a sistemas de controle e redes, ataques físicos como sabotagem ou terrorismo, desastres naturais como furacões e inundações, pandemias, vulnerabilidades na cadeia de suprimentos e dependências tecnológicas. Atores estatais, hacktivistas e grupos de ransomware representam riscos significativos.