GPS Spoofing : comment fonctionnent les faux signaux GPS et comment s'en défendre
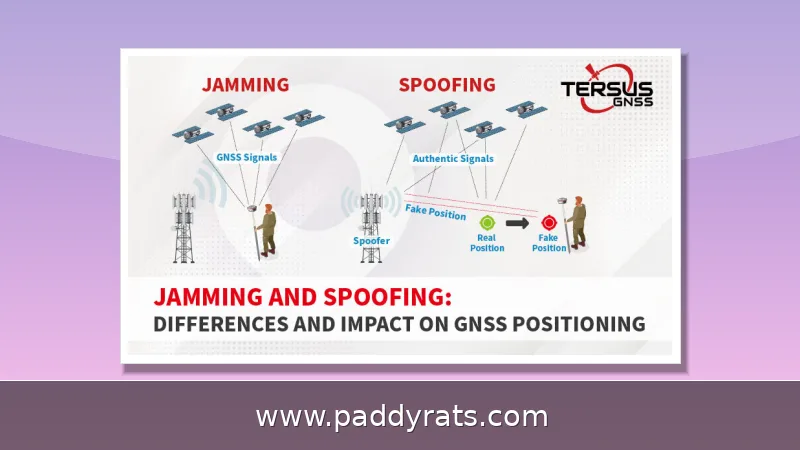
Le GPS spoofing consiste à diffuser de faux signaux satellites pour tromper un récepteur sur sa position ou son heure. Voici comment la technique fonctionne, qui l'utilise, quels en sont les effets réels et quelles parades existent.
Qu'est-ce que le GPS spoofing et en quoi diffère-t-il du brouillage ?
Le GPS spoofing, ou usurpation GNSS, consiste à manipuler les données du système de positionnement global en diffusant de faux signaux GPS. Résultat : le récepteur se trompe sur sa position ou sur l'heure qu'il croit être la bonne. Concrètement, un émetteur radio placé à proximité vient écraser les signaux satellites — naturellement très faibles — en leur substituant de fausses coordonnées. Le véhicule, le navire ou l'application pense alors se trouver ailleurs. La nuance avec le brouillage est importante : le brouillage se contente de noyer le signal sous du bruit radio, tandis que l'usurpation, elle, imite de véritables transmissions satellites. C'est justement ce qui la rend beaucoup plus insidieuse.
Le brouillage, lui, se contente de couper le récepteur de toute information exploitable : plus rien ne s'affiche, ou alors une erreur. L'usurpation, c'est autre chose — elle injecte une position fausse mais parfaitement crédible, ce qui la rend beaucoup plus discrète et difficile à détecter sans outils spécifiques. Elle peut d'ailleurs être ciblée, ne touchant que certains récepteurs choisis, un peu comme un brouillage sélectif. Cette nuance change tout quand on essaie de décrypter les incidents signalés dans l'aviation, le transport maritime ou sur les infrastructures critiques.
| Critère | Brouillage (jamming) | Usurpation (spoofing) |
|---|---|---|
| Principe | Émettre du bruit sur la fréquence GPS | Diffuser de faux signaux ressemblant aux vrais |
| Effet sur le récepteur | Perte de position, pas de signal | Position ou heure fausses mais crédibles |
| Détection | Relativement simple (chute du signal) | Difficile, exige des analyses croisées |
| Ciblage | Large et indiscriminé | Peut viser un récepteur précis |
Comment fonctionne concrètement une attaque par usurpation GPS ?
Pour usurper un signal GPS, l'attaquant va utiliser un générateur de signaux, souvent une simple radio logicielle (SDR, pour Software Defined Radio), afin de diffuser de faux signaux plus puissants que ceux émis par les satellites authentiques. Le système GPS américain repose sur 31 satellites Navstar, qui transmettent des codes PRN : les codes militaires sont chiffrés, mais les codes civils, eux, sont publics et accessibles dans des bases de données ouvertes. C'est justement cette transparence qui fait la fragilité des récepteurs civils.
Concrètement, l'attaquant commence par repérer les satellites visibles depuis l'orbite, puis il fabrique de nouveaux codes à partir des PRN publics. Il les diffuse ensuite en augmentant petit à petit la puissance, jusqu'à ce que le récepteur lâche les vrais signaux pour mordre à l'hameçon. À ce moment-là, il n'a plus qu'à injecter de fausses coordonnées. On distingue alors deux cas de figure : le « hard take-over », une attaque asynchrone où les signaux falsifiés ne sont pas calés sur les authentiques, et l'attaque synchronisée dans le temps, nettement plus coriace à déceler.
Aujourd'hui, le matos nécessaire pour monter une attaque est devenu vraiment bon marché : il suffit d'une SDR à bas coût et de quelques logiciels open source. Les dispositifs, eux, peuvent être minuscules, tenir dans une main et ne coûtent presque rien. On peut les déployer à proximité d'une cible, les faire embarquer dans un avion par un simple passager, ou encore les transporter via un drone. La fréquence visée, c'est en général la bande L1 du GPS, autour de 1575,42 MHz. Et pour couronner le tout, un signal usurpé peut atteindre une puissance jusqu'à 500 fois supérieure à celle d'un signal GNSS authentique.
Qui pratique l'usurpation GPS et pour quelles raisons ?
Les motivations, elles, sont loin d'être uniformes. À l'échelle étatique, la Russie serait potentiellement impliquée dans près de 10 000 cas d'usurpation, souvent pour protéger des installations sensibles ou perturber la navigation dans certaines zones. Difficile toutefois de démêler le vrai du faux tant les signalements restent difficiles à attribuer avec certitude. L'un des tout premiers cas suspectés remonte à décembre 2011, avec la capture d'un drone Lockheed RQ-170 dans le nord-est de l'Iran — une affaire fréquemment citée comme exemple précoce d'usurpation réussie.
À titre individuel, le spoofing GPS sert le plus souvent à tricher dans des jeux mobiles géolocalisés, à contourner des restrictions régionales ou encore à protéger sa vie privée. Pour y parvenir, des applications telles que GPS JoyStick, iMyFone AnyTo, PGSharp, iPOGO, GhostGPS ou iToolab AnyGo s'appuient sur l'API Mock Location d'Android ou sur des profils de développement iOS afin de simuler une position. Du côté des VPN, NordVPN, Surfshark ou ExpressVPN intègrent également des fonctions de substitution de localisation : elles restent plus limitées, mais demeurent légales dans un usage strictement personnel.
Il y a quand même une sacrée différence entre jouer avec sa propre localisation et monter une vraie attaque. Changer sa position dans un jeu ou sur son téléphone, ça reste une question de respect des conditions d'utilisation des applis — au pire, on se fait bannir du jeu. Émettre des signaux radio pour tromper la navigation des autres, c'est une tout autre histoire : selon le pays, ça peut tomber sous le coup de la loi, surtout quand ça met en danger la sécurité aérienne ou maritime.
Quel impact réel sur l'aviation, le transport maritime et les infrastructures critiques ?
L'aviation est le secteur où les cas sont les mieux documentés. Le rapport final du WorkGroup, publié le 6 septembre 2024, fait état d'une hausse de 500 % des usurpations, avec en moyenne 1 500 vols touchés chaque jour, contre 300 seulement au premier et au deuxième trimestre 2024. Depuis 2023, ces attaques se multiplient, et plusieurs incidents sont signalés quotidiennement via les rapports ADS-B émis par les aéronefs.
Ces chiffres ne sortent pas de nulle part : ils reposent sur des analyses à très grande échelle. GPSwise, par exemple, traite chaque jour plus de 250 millions de messages ADS-B et publie une carte en temps réel du brouillage et de l'usurpation GPS. D'autres acteurs, comme SkAI Data Services, ou des plateformes grand public telles que Flightradar24, proposent eux aussi des cartes d'interférences. Et pour les compagnies aériennes, l'enjeu dépasse largement la simple gêne opérationnelle : une position faussée peut perturber les procédures d'approche et tromper les systèmes de navigation embarqués.
Le transport maritime et les infrastructures critiques sont exposés de la même manière. Les horloges GPS servent de référence temporelle à de nombreux réseaux électriques, télécoms et systèmes financiers. Une usurpation peut donc décaler des horodatages, perturber des synchronisations ou fausser des données de localisation utilisées par des chaînes logistiques entières. C'est pourquoi des acteurs comme CRFS, Septentrio, Swift Navigation, NextNav, APG et Incognia développent des récepteurs et des technologies résistants à l'usurpation.
Quelles sont les statistiques et tendances des incidents d'usurpation GPS ?
Les données disponibles dessinent une accélération nette. Le rapport de septembre 2024 du WorkGroup constitue la référence la plus citée : multiplication par cinq des cas, 1 500 vols par jour en moyenne contre 300 début 2024, et une dynamique enclenchée depuis 2023. Les rapports ADS-B exploités quotidiennement par GPSwise, à hauteur de plus de 250 millions de messages, confirment cette tendance à grande échelle.
| Indicateur | Valeur observée |
|---|---|
| Hausse des cas d'usurpation | +500 % |
| Vols touchés par jour (moyenne) | 1 500, contre 300 au T1/T2 2024 |
| Cas potentiellement liés à la Russie | Près de 10 000 |
| Messages ADS-B analysés par GPSwise | Plus de 250 millions par jour |
| Puissance relative d'un signal usurpé | Jusqu'à 500 fois un signal GNSS authentique |
Ces chiffres doivent être lus avec prudence : la détection s'améliore, ce qui gonfle mécaniquement les comptages. La généralisation des rapports ADS-B et des cartes collaboratives permet aujourd'hui de repérer des événements qui passaient inaperçus il y a quelques années. La tendance de fond reste néanmoins une augmentation des interférences dans les zones de conflit et à proximité de certaines frontières.
Comment détecter une usurpation GPS : signal, timing et cryptographie
Plusieurs méthodes se complètent. La surveillance de la puissance du signal permet de repérer un émetteur anormalement fort. L'analyse du temps d'arrivée et de l'angle d'arrivée, via des réseaux d'antennes, aide à localiser la source. La corrélation croisée entre plusieurs constellations — GPS, GLONASS, BeiDou et Galileo — révèle des incohérences lorsqu'une seule est usurpée. Enfin, les données agrégées de récepteurs contribuent à détecter des anomalies à grande échelle.
L'authentification cryptographique constitue la parade la plus robuste : les signaux Galileo PRS et GPS III intègrent des mécanismes d'authentification qui rendent la falsification bien plus difficile. Des laboratoires comme le Stanford GPS Lab, soutenu par la FAA, travaillent depuis des années sur ces contre-mesures. Des entreprises comme McAfee, Okta, CRFS, Septentrio, Swift Navigation et Incognia proposent des briques de détection ou de localisation résistantes à l'usurpation.
| Méthode | Principe | Limite principale |
|---|---|---|
| Puissance du signal | Détecter un émetteur trop fort | Peu fiable seul |
| Temps d'arrivée | Comparer les délais des signaux | Exige une infrastructure |
| Angle d'arrivée | Réseaux d'antennes directionnelles | Coût élevé |
| Multi-constellations | Croiser GPS, GLONASS, BeiDou, Galileo | Dépend de la réception |
| Authentification | Galileo PRS, signaux GPS III | Déploiement progressif |
Comment usurper sa position GPS légalement avec un VPN ou une application ?
Pour un usage personnel, la méthode la plus simple passe par un VPN. En 2026, la marche à suivre reste la même : souscrire à un service, l'installer, se connecter à un serveur situé dans un autre pays, puis activer si besoin la substitution de localisation dans l'extension navigateur ou l'option GPS Override sur Android. NordVPN, par exemple, propose plus de 9 300 serveurs dans 211 localisations, un trafic illimité, une politique sans journaux et un remboursement sous 30 jours.
Sur Android, l'usurpation sans root passe obligatoirement par l'API Mock Location intégrée aux options de développement. Depuis Android 6.0, il faut sélectionner explicitement l'application autorisée ; les versions antérieures utilisaient une simple case à cocher. L'API demande cinq variables : latitude, longitude, altitude, vitesse et précision. Or la plupart des applications ne modifient que la latitude et la longitude, en fixant l'altitude, la vitesse et la précision à des valeurs constantes (0, 1 ou aléatoires), ce qui trahit immédiatement la supercherie.
| Application | Plateforme | Points forts | Limites |
|---|---|---|---|
| GPS JoyStick | Android | Données réalistes et actualisées, itinéraires, téléportation | Nécessite l'API Mock Location |
| iMyFone AnyTo | iOS et Android | Faible risque de bannissement, très stable, essai gratuit | Fonctions avancées payantes |
| PGSharp | Android | Installation simple, version gratuite | Risque de bannissement moyen à élevé |
| iPOGO | iOS | Riche en fonctions, mises à jour fréquentes | Installation délicate, révocation possible |
Un point technique mérite l'attention : de vrais relevés GPS fluctuent chaque seconde, même à l'arrêt, et un déplacement ne suit jamais une ligne parfaitement droite. Une application qui renvoie des valeurs figées ou une trajectoire rectiligne parfaite est donc facilement identifiable. GPS JoyStick est souvent décrite comme l'une des rares applications du Play Store à simuler des données réalistes et actualisées pour l'ensemble des valeurs GPS, avec des paramètres personnalisables, des favoris, des itinéraires de téléportation et de marche automatisée.
Enfin, la question de la légalité dépend de l'usage. Utiliser une fausse localisation sur son propre téléphone pour protéger sa vie privée ou tester une application reste généralement toléré, mais émettre des signaux GPS contrefaits pour tromper autrui, un véhicule ou une infrastructure est illégal dans de nombreux pays et peut entraîner des poursuites. En matière de jeu, le risque principal reste contractuel : les éditeurs peuvent suspendre les comptes détectés.
Questions fréquentes sur le GPS spoofing
Qu'est-ce que le GPS spoofing en termes simples ?
Le GPS spoofing est une technique qui manipule les données du système de positionnement global en diffusant de faux signaux GPS, trompant un récepteur sur sa position ou son heure réelles. Un émetteur radio proche écrase les signaux satellites faibles avec de fausses coordonnées, si bien que les appareils, véhicules ou applications affichent une position qui n'existe pas.
Comment fonctionne réellement une usurpation GPS ?
Un attaquant utilise un générateur de signaux ou une radio logicielle pour diffuser de faux signaux GPS plus puissants que les vrais. Le récepteur s'accroche aux codes usurpés, puis l'attaquant injecte de fausses coordonnées. Les codes PRN civils étant non chiffrés et publics, les récepteurs civils sont particulièrement vulnérables à ce type de prise de contrôle.
Quelle est la différence entre brouillage et usurpation GPS ?
Le brouillage noie les signaux GPS sous du bruit radio, empêchant le récepteur de calculer une position. L'usurpation est plus insidieuse : elle imite de véritables transmissions satellites pour faire croire au récepteur à de fausses informations. Elle peut aussi agir comme un brouillage ciblé, n'affectant que certains récepteurs choisis.
Comment détecter une usurpation GPS ?
Les méthodes de détection incluent la surveillance de la puissance du signal, l'analyse du temps d'arrivée, l'analyse de l'angle d'arrivée avec des réseaux d'antennes, la corrélation entre plusieurs systèmes GNSS comme GPS, GLONASS, BeiDou et Galileo, les données de récepteurs collaboratives et l'authentification cryptographique telle que Galileo PRS et les signaux GPS III.